Linux & Shell

calculadora de umask

Introduce la máscara y los modos solicitados al crear. Compara los permisos de archivos y directorios, bit a bit.

calculadora de umask

Máscara y solicitudes de creación

Permisos calculados

Máscara — bits que se bloquean
0022 · ----w--w-
Permisos permitidos (umask -S)
u=rwx,g=rx,o=rx

Archivo

0644 · rw-r--r--

Eliminados realmente: 0022 · ----w--w-

Ver cálculo por bits
Bits solicitados
0666 · 110 110 110
Máscara — bits que se bloquean
0022 · 000 010 010
Bits permitidos (~mask & 0777)
0755 · 111 101 101
Bits resultantes
0644 · 110 100 100

Un bit se conserva solo si se solicita y no está bloqueado.

0666 & (~0022 & 0777) = 0644
Directorio

0755 · rwxr-xr-x

Eliminados realmente: 0022 · ----w--w-

Ver cálculo por bits
Bits solicitados
0777 · 111 111 111
Máscara — bits que se bloquean
0022 · 000 010 010
Bits permitidos (~mask & 0777)
0755 · 111 101 101
Bits resultantes
0755 · 111 101 101

Un bit se conserva solo si se solicita y no está bloqueado.

0777 & (~0022 & 0777) = 0755

Cálculo en tu navegador; las entradas no se envían ni guardan.

Ejemplos y reglas de entrada

Los símbolos expresan bits permitidos: u=rwx,g=rx,o=rx equivale a 022. Se requieren las tres clases.

Solo se calculan las solicitudes indicadas. No se simulan ACL predeterminadas ni cambios posteriores.

Permisos calculados.

La calculadora de umask ayuda a entender por qué un archivo y un directorio creados por el mismo proceso reciben permisos distintos. Hay que conocer tanto la máscara como el modo solicitado por el programa.

0666 y 0777 son solicitudes habituales, no límites universales. Puedes cambiarlas: la máscara elimina bits solicitados, pero nunca añade un permiso que no estaba presente.

Por qué usar esta calculadora de umask

Una máscara, dos puntos de partida

La calculadora de umask muestra la diferencia con 111: una solicitud de archivo 666 sigue en 666, mientras que una de directorio 777 pasa a 666. Los bits de ejecución ausentes explican por qué restar números no es el algoritmo correcto.

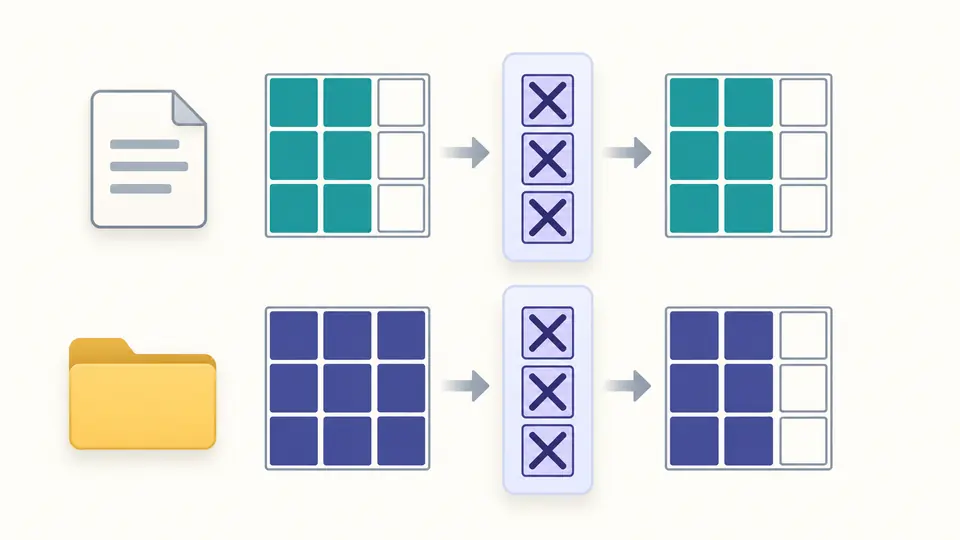
Un documento y una carpeta pasan por el mismo filtro y conservan casillas de permisos distintas.

Permitido no significa solicitado

La calculadora de umask separa los bits permitidos por la máscara de los que pide el programa. Una solicitud de archivo 777 puede conservar ejecución; una solicitud 666 no puede obtenerla por efecto de la máscara.

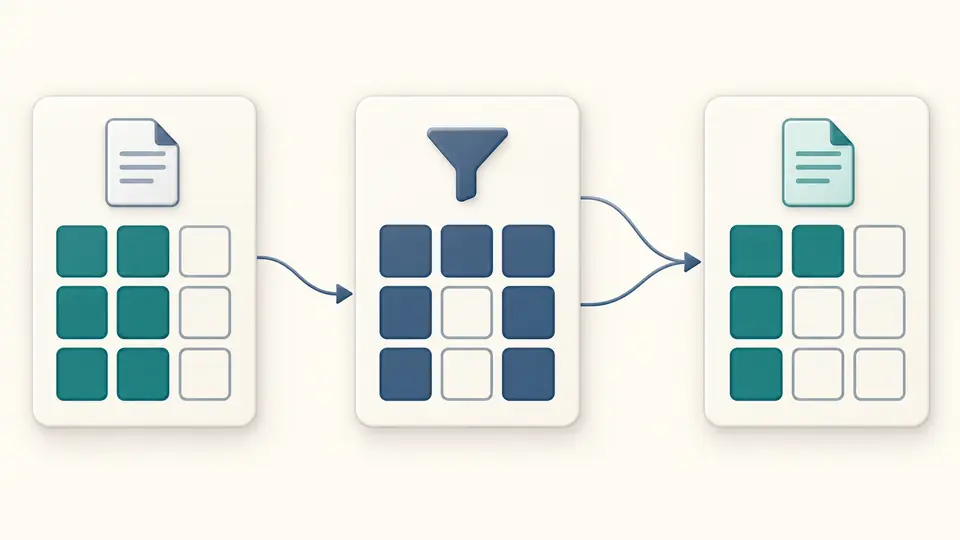
Dos capas de permisos se superponen y solo permanecen las casillas comunes.

Comprueba la solicitud y su formato

01

Prueba el ejemplo impar

Selecciona 111 y carga la vista previa. Comprueba cuántos campos cambiarán antes de aplicar. El archivo seguirá en 0666; Deshacer restaura tanto las entradas como el resultado anterior.

02

Distingue las formas simbólicas

La máscara acepta la salida completa de umask -S, como u=rwx,g=rx,o=rx. Las solicitudes aceptan nueve caracteres, como rw-rw-rw-. Una expresa permisos permitidos y la otra permisos solicitados.

03

Compara varios cambios juntos

Desactiva el cálculo automático para editar varios campos. Cualquier cambio bloquea la exportación. Calcular o Ctrl/Cmd+Intro actualiza el informe; abre los pasos para revisar cada operando antes de copiar.

Sigue los bits que se conservan

Solicitudes independientes

Los permisos por defecto parten de 0666 para archivos y 0777 para directorios. Puedes modificar cada solicitud: un programa que crea ejecutables puede pedir 0777, y uno que guarda datos privados, 0600.

Modo octal y máscara simbólica

El número indica qué bits se eliminan; las asignaciones completas u=,g=,o= indican los permitidos. El resultado muestra cuatro dígitos octales y nueve posiciones rwx para propietario, grupo y otros.

Bits realmente eliminados

Inspecciona la solicitud, la máscara, su complemento de nueve bits y la intersección final. Los permisos retirados se muestran por separado: un bit de máscara ausente de la solicitud no provoca un cambio adicional.

Alcance del cálculo

Solo nueve bits ordinarios
Se admiten tres dígitos octales o cuatro con cero inicial; las solicitudes también aceptan nueve caracteres rwx. Se rechazan bits especiales, prefijos de tipo y sufijos ACL. Se recortan espacios exteriores; máximo 128 caracteres por campo.
Asignaciones completas
u, g y o deben aparecer una vez cada uno, en cualquier orden. Los permisos se escriben en orden rwx o se dejan vacíos. No se interpretan expresiones relativas como g+w, abreviaturas a= ni copias como g=u.
Sin simulación de ACL
En Linux, una ACL predeterminada del directorio padre puede sustituir el cálculo habitual de umask. No se simulan bits especiales heredados, chmod posteriores, opciones de montaje ni ajustes propios de la aplicación.
Sin cálculo inverso ni cambios reales
026 y 027 producen 0640 a partir de 0666, por lo que el resultado no determina una máscara única. La página no modifica archivos, ejecuta comandos, escribe la configuración del shell ni guarda las entradas.

Preguntas sobre la calculadora de umask

¿Por qué algunos valores de umask parecen no tener efecto?

Un bit de máscara solo influye si el mismo bit estaba solicitado. Con 0666, tanto 026 como 027 dan 0640, porque su diferencia afecta a un bit de ejecución ausente. La operación correcta es AND con la máscara invertida, no una resta.

¿Por qué umask no añade permisos de ejecución a los archivos nuevos?

Las órdenes habituales solicitan 0666, sin bits de ejecución. La máscara no añade permisos. Un programa que crea un ejecutable sí puede solicitar 0777; en ese caso pueden conservarse los bits de ejecución que la máscara no bloquee.

¿Por qué umask muestra cuatro dígitos, como 0022?

0022 y 022 son equivalentes aquí. El cero inicial no representa otra clase de usuario. Solo se admite cero en esa posición; un valor como 1022 se rechaza expresamente.

¿Cómo se interpreta la salida de umask -S?

Muestra los permisos que deja pasar la máscara. u=rwx,g=rx,o=rx equivale al modo permitido 0755 y a la máscara 0022. No significa que un archivo solicitado con 0666 reciba permiso de ejecución.

¿Cómo afecta umask a las ACL predeterminadas?

Linux hereda la ACL predeterminada del padre y la limita según los permisos solicitados. Esa ruta sustituye la aplicación ordinaria de umask. Como esta herramienta no recibe una ACL, no calcula ese caso.

¿Un resultado inesperado?

Compara otra solicitud

La calculadora de umask permite comparar lo que pide un programa con lo que conserva su máscara. Para explicar un archivo real, comprueba también el proceso creador y la ACL del directorio padre.