01
Choisir le bon brouillon
Cases, texte octal et texte symbolique restent indépendants. Seule la source sélectionnée détermine le résultat. Vous pouvez quitter un texte invalide pour les cases sans perdre le texte à corriger.
Linux & Shell
Choisissez les cases rwx, une valeur octale ou une chaîne de neuf caractères.
Permissions et chemins sont traités dans ce navigateur. Aucune commande n’est exécutée.
Choisissez une entrée pour calculer les permissions.
Chaque source conserve son brouillon. Changer de source ne réécrit aucune autre entrée ; seule la source choisie est calculée.
La saisie a changé. Recalculez avant d’exporter.
Le Calculateur chmod permet de vérifier les permissions Unix avant de choisir un mode cible. Pour le propriétaire, le groupe et les autres, chaque chiffre additionne lecture 4, écriture 2 et exécution 1.
Le Calculateur chmod distingue les modes Git des droits présents sur disque. Une entrée 100755 signale un fichier exécutable dans le dépôt, sans enregistrer toutes ses permissions système.
Le Calculateur chmod affiche la notation octale sur quatre chiffres avec la notation symbolique. 0755 se distingue ainsi de 4755 ; les lettres S/T conservent un bit spécial même si l’exécution correspondante est désactivée.
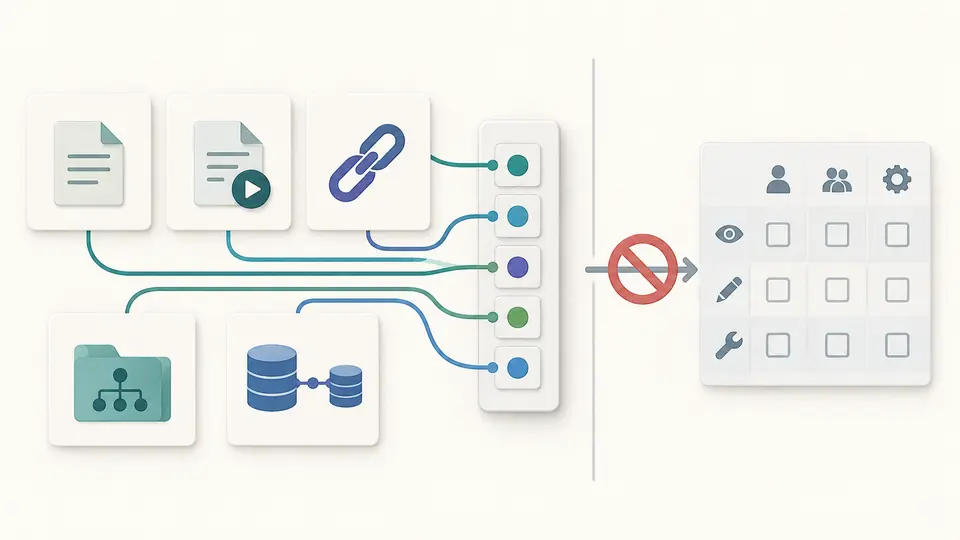
Le mode Git explique fichiers ordinaires, exécutables, liens, arborescences et sous-modules. Le blob d’un lien 120000 contient sa cible ; cette valeur n’est pas un argument de permissions chmod.
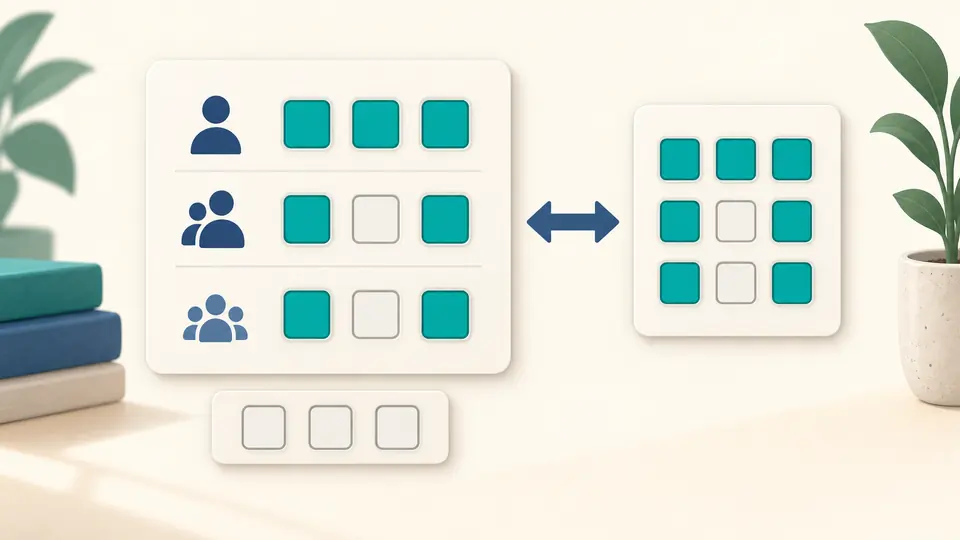
Cases, texte octal et texte symbolique restent indépendants. Seule la source sélectionnée détermine le résultat. Vous pouvez quitter un texte invalide pour les cases sans perdre le texte à corriger.
x permet l’exécution d’un fichier, mais la recherche et le passage dans un répertoire. Le type ne modifie pas les bits. Le 755 initial sert d’exemple, pas de conseil pour tous les fichiers.
Exemple et Effacer présentent toutes les entrées et options avant application. Vous pouvez restaurer une fois l’état précédent. Sans calcul automatique, recalculez après vos modifications. Le mode automatique attend 350 ms ; en mode manuel, Ctrl/Cmd+Enter lance aussi le calcul.
Activez rwx pour chaque identité, puis setuid, setgid ou sticky indépendamment. Les bits spéciaux peuvent être sélectionnés sans le bit d’exécution.
755 et rwxr-xr-x donnent le même mode canonique 0755. Les bits spéciaux remplacent uniquement leur position d’exécution par s/S ou t/T.
Le Calculateur chmod cite le chemin comme argument littéral POSIX sh et affiche une commande GNU. Un chemin vide conserve le calcul des droits mais supprime la commande.
Copiez ou téléchargez le résultat valide en JSON, sans les brouillons inactifs. Toute modification rend l’ancien résultat non exportable jusqu’au prochain calcul.
Chaque chiffre concerne une identité : propriétaire, groupe, puis autres. Lecture vaut 4, écriture 2, exécution 1. Le Calculateur chmod affiche 0755 pour rwxr-xr-x et 0644 pour rw-r--r--.
Sélectionnez la source symbolique et saisissez les neuf caractères de permissions. Les lettres activent les bits correspondants ; les tirets les désactivent. Les brouillons des autres sources ne sont pas modifiés.
Ils valent 4000, 2000 et 1000. Les deux premiers affectent les identités effectives des exécutables compatibles ; setgid transmet souvent le groupe d’un répertoire. Sticky réserve suppression et renommage aux propriétaires concernés et aux utilisateurs privilégiés.
Il accorde lecture, écriture et exécution à toutes les classes. D’autres utilisateurs peuvent alors modifier du contenu. Le contexte compte : un répertoire partagé 1777 comporte en plus sticky. Le calculateur ne peut pas certifier la sécurité du système.
644 ne donne aucune exécution. 755 ajoute x pour les trois classes. Cette permission concerne le lancement d’un fichier ou la recherche dans un répertoire ; elle ne doit pas être ajoutée automatiquement à tous les fichiers.
Un résultat inattendu ?
Vérifiez votre mode cible avec le Calculateur chmod, puis copiez le rapport correspondant au résultat courant.