01
상대 참조에는 기준을 입력하세요
입력란이 비어 있어도 유효한 기준이 있으면 빈 상대 참조로 해석합니다. 잘못된 기준은 절대 주소를 입력한 경우에도 오류를 냅니다.
URL / URI Tools
브라우저가 해석하는 주소를 확인하세요
입력은 이 브라우저에서 처리되며 서버로 전송되지 않습니다.
상대 참조에는 유효한 기준이 필요합니다. 기준이 있으면 빈 참조도 허용합니다.
WHATWG 규칙을 따릅니다. 원래 입력과 기준은 내보내지 않습니다.
authority 인증 정보는 항상 가리고 href에서 제거합니다. 경로, 쿼리, 프래그먼트의 비밀은 탐지하지 않습니다.
입력과 기준 각각 100,000 UTF-16 단위. 최대 파라미터 1,000개, 출력 4,000,000단위.
URL 또는 기준 주소를 입력하거나 예제를 선택하세요.
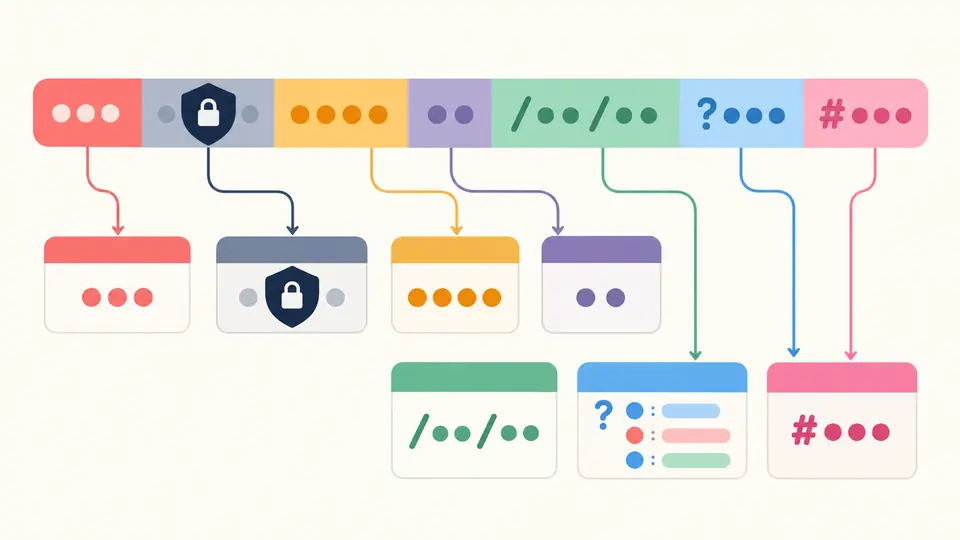
URL 파서는 주소에서 눈에 띄는 이름과 실제 호스트가 같은지 확인할 때 유용합니다. URL 분석 결과로 기본 포트가 빠지거나 상위 경로가 정리되는 이유도 살펴볼 수 있습니다.
URL 분해 결과에는 구성 요소와 쿼리 스트링의 순서가 함께 담깁니다. 같은 이름의 쿼리 파라미터를 객체 하나로 덮어쓰지 않아 요청을 점검하기 좋습니다.
URL 파서는 hostname, host, origin을 따로 제공합니다. 사용자 이름과 비밀번호는 고정된 마스크로 표시하며 href에서는 인증 정보를 제거합니다.
../assets/logo.svg는 기준 주소의 디렉터리에 따라 다른 곳을 가리킵니다. /docs/guide/를 기준으로 입력하면 /docs/assets/로 해석되는 결과를 볼 수 있습니다.
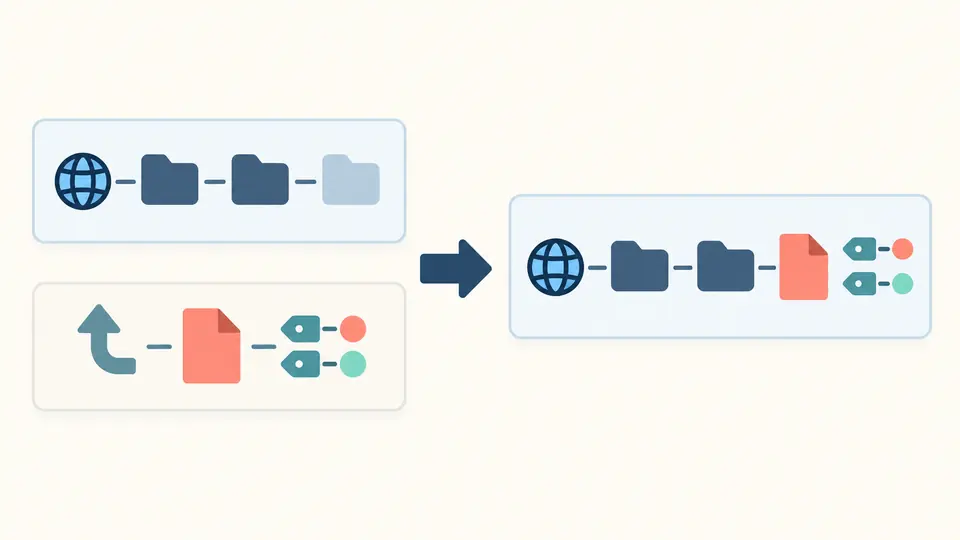
입력란이 비어 있어도 유효한 기준이 있으면 빈 상대 참조로 해석합니다. 잘못된 기준은 절대 주소를 입력한 경우에도 오류를 냅니다.
기본 포트는 생략되고 호스트는 소문자가 될 수 있습니다. 쿼리의 +는 공백, %2B는 더하기 기호로 읽습니다.
자동 실행은 350밀리초 후 시작합니다. 끄면 분석 버튼이나 Ctrl/Cmd+Enter를 사용하세요. 편집 시 내보내기가 잠기며 예제와 지우기는 미리 보기 후 적용하고 한 번 되돌릴 수 있습니다.
host는 기본값이 아닌 포트를 포함하고 hostname은 제외합니다. IPv6 대괄호는 유지하며 일반 웹 주소의 origin에는 스킴도 들어갑니다.
빈 이름과 빈 값도 남습니다. 다만 flag와 flag=는 모두 빈 값이 되어 원래 등호 유무는 보존하지 않습니다.
구성 요소 JSON 또는 인증 정보를 제거한 주소를 선택합니다. 기준 제공 여부만 기록하고 원래 입력과 기준 문자열은 보고서에 넣지 않습니다.
mailto:, data:, blob:, file:도 원시 URL 규칙을 따릅니다. 호스트가 비거나 origin이 "null"인 결과도 정상일 수 있습니다.
https://example.com:8443/a의 host는 example.com:8443, origin은 https://example.com:8443입니다. hostname은 포트 없는 example.com입니다.
브라우저의 URL 규칙으로 해석하기 때문입니다. 예를 들어 HTTPS 주소의 /a/../b는 /b로 정리됩니다. 출력은 원문 복사본이 아닙니다.
해석 작업은 현재 브라우저에서 진행됩니다. 분석을 위해 입력 주소를 서버로 보내거나 대상 페이지를 열지 않습니다.
https://trusted.example@other.example/의 앞 이름은 사용자 이름입니다. 실제 hostname은 other.example입니다. 이 도구는 앞의 인증 정보를 가립니다.
국제화 도메인 레이블의 ASCII 표현인 Punycode 접두사입니다. 원시 파서가 반환하는 표기이며 소유자나 안전성에 관한 판정은 아닙니다.
문제가 있나요?