01
Vérifier l’unité
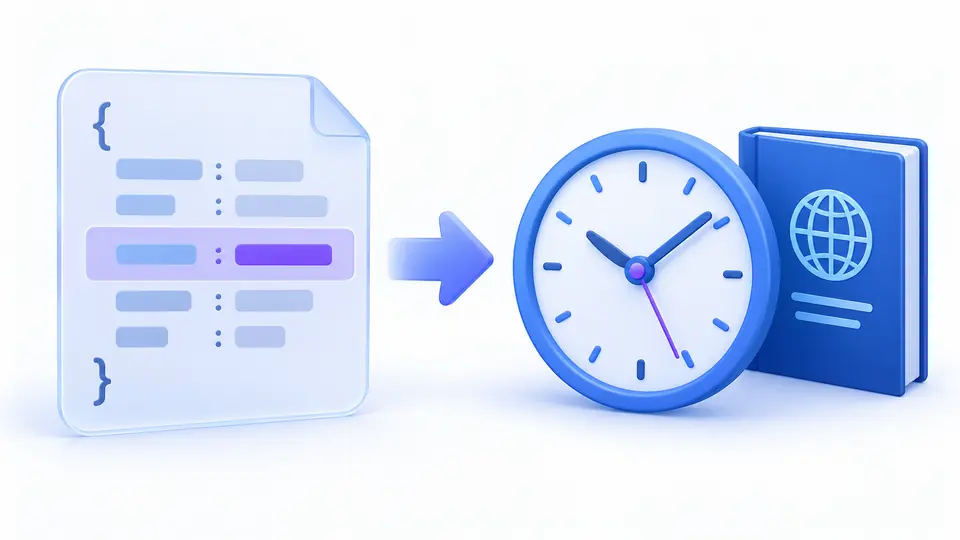
exp, nbf et iat utilisent NumericDate en secondes Unix; une valeur en millisecondes change le sens du champ.
Référence pour développeurs
Rechercher une revendication ou une erreur OAuth, puis comparer le point de réponse, l’exemple fictif et la RFC.
Contexte de réponse: Revendication JWT · RFC 7519
Sens: Expiration au format NumericDate, en secondes Unix.
Comparer des secondes Unix, pas des millisecondes.
{ "exp": 1893456000 }Données fictives ; ne pas employer comme identifiant réel.
La recherche reste dans le navigateur ; seuls les liens de source ouvrent un autre site.
1 sur 23 entrées
Les revendications JWT telles que exp et aud décrivent un jeton, mais ne prouvent pas sa validité. Cette référence permet de lire les champs enregistrés sans coller de secret.
Une même erreur OAuth peut revenir dans une redirection, un corps JSON ou un en-tête Bearer. Le point de réponse reste visible avec chaque exemple.
Pourquoi consulter ces revendications JWT
Les revendications JWT sont accompagnées d’une valeur fictive et de leur section RFC. exp est en secondes Unix; décoder un contenu ne vérifie pas sa signature.
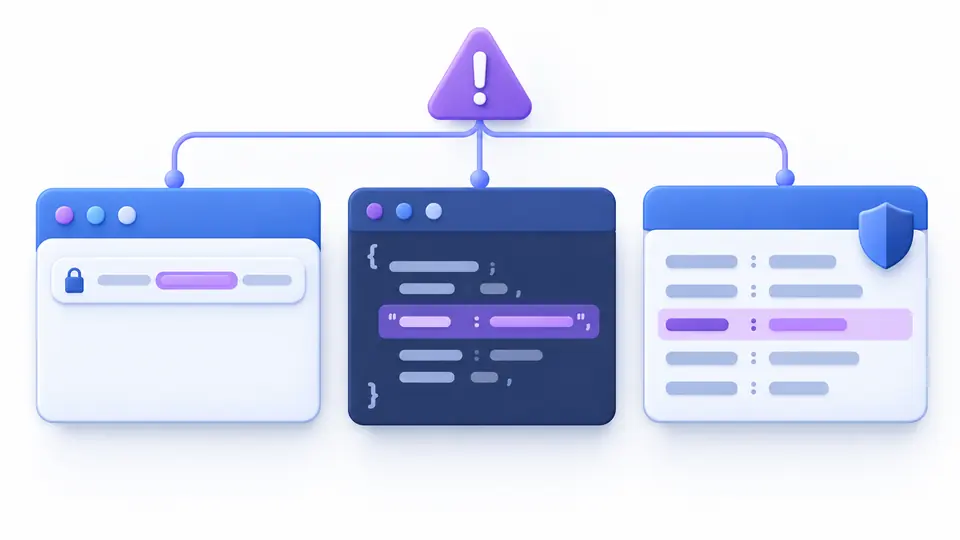
invalid_request peut être un paramètre de redirection, un champ JSON ou un attribut Bearer. La forme de réponse oriente le diagnostic.
exp, nbf et iat utilisent NumericDate en secondes Unix; une valeur en millisecondes change le sens du champ.
Pour les erreurs OAuth, distinguer l’autorisation, le point de jeton et la ressource avant de lire le code.
Lire le lien RFC et la documentation du fournisseur; employer un autre outil pour un véritable jeton.
Les sept revendications JWT de RFC 7519 ont chacune un exemple fictif et une section normative.
Les erreurs d’autorisation et de jeton de RFC 6749 restent distinctes même si leur code est identique.
Les erreurs de RFC 6750 montrent WWW-Authenticate et le statut HTTP recommandé.
iss désigne l’émetteur et aud le destinataire prévu. Le service destinataire doit les contrôler.
Non, pas dans tous les contextes. RFC 7519 l’enregistre, mais chaque profil fixe ses exigences.
invalid_client indique un échec d’authentification du client; invalid_grant concerne le grant ou le jeton de renouvellement.
Non. C’est un texte facultatif pour les humains dont la formulation peut changer.
Non. Il faut encore vérifier signature, émetteur, audience, temps et règles de l’application.
Une entrée manque ou comporte une erreur ?
Choisir exp ou une erreur OAuth, vérifier le point de retour et la RFC avant d’examiner un véritable jeton.