01
Zeiteinheit prüfen
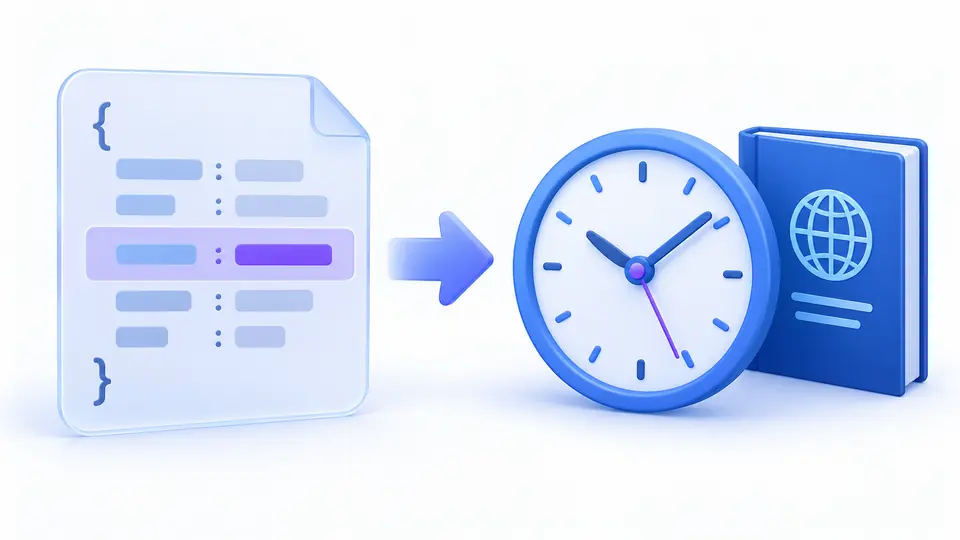
exp, nbf und iat verwenden NumericDate in Unix-Sekunden. Millisekunden dürfen nicht unverändert übernommen werden.
Entwicklerreferenz
Claim oder OAuth-Fehlercode suchen und Antwortort, fiktives Beispiel sowie RFC-Quelle vergleichen.
Antwortkontext: JWT Claim · RFC 7519
Bedeutung: Ablaufzeit als NumericDate in Unix-Sekunden.
Unix-Sekunden statt Millisekunden vergleichen.
{ "exp": 1893456000 }Nur fiktive Daten, keine echten Zugangsdaten.
Die Suche bleibt im Browser; nur ein Quellenlink öffnet eine externe Seite.
1 von 23 Einträgen
JWT Claims wie exp und aud beschreiben Teile eines Tokens, aber kein bestandener Signaturtest folgt daraus. Hier lassen sich die registrierten Felder ohne Eingabe eines echten Tokens nachschlagen.
Ein OAuth-Fehler gehört zu einer konkreten Antwort: Weiterleitung, JSON des Tokenendpunkts oder Bearer-Challenge. Die Beispiele zeigen diesen Unterschied. Bei Plattformen heißen dieselben Felder auch JWT Ansprüche; deren eigene Regeln gelten zusätzlich.
Warum diese JWT Claims nachschlagen
JWT Claims werden mit fiktivem Wert und RFC-Quelle gezeigt. exp verwendet Unix-Sekunden; ein lesbares Payload ist noch kein gültiges Token.
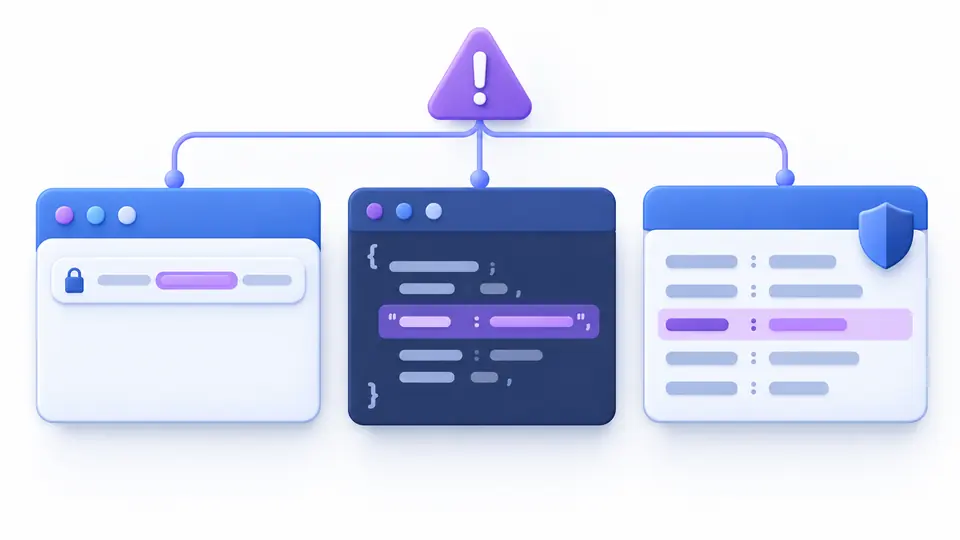
invalid_request kann in einer Weiterleitung, einer JSON-Antwort oder einem WWW-Authenticate-Header stehen. Die Form entscheidet, wo gesucht werden muss.
exp, nbf und iat verwenden NumericDate in Unix-Sekunden. Millisekunden dürfen nicht unverändert übernommen werden.
Bei OAuth Fehlercodes zuerst zwischen Autorisierung, Tokenendpunkt und Ressource unterscheiden.
Den verlinkten RFC-Abschnitt und die Dokumentation des Anbieters prüfen; echte Tokens im separaten Debugger untersuchen.
Die sieben JWT Claims aus RFC 7519 haben je ein fiktives Beispiel und einen direkten Definitionslink.
RFC 6749 unterscheidet Autorisierungs- und Tokenfehler auch bei gleichem Fehlernamen.
RFC 6750 liefert WWW-Authenticate-Beispiele und empfohlene HTTP-Statuscodes.
iss nennt den Aussteller; aud nennt den vorgesehenen Empfänger. Der Dienst muss beide Werte passend prüfen.
Nicht generell. RFC 7519 registriert exp, doch Pflichtfelder bestimmt das jeweilige Profil.
invalid_client betrifft die Clientauthentifizierung; invalid_grant betrifft Grant oder Refresh-Token.
Nein. Der optionale Text ist für Menschen und kann sich je nach Anbieter ändern.
Nein. Nach dem Dekodieren sind Signatur, Aussteller, Zielgruppe, Zeit und Richtlinie zu prüfen.
Fehlt ein Eintrag oder ist etwas falsch?
Mit exp oder einem OAuth-Fehler beginnen, Endpunkt und RFC-Quelle prüfen und erst danach echte Anmeldedaten bearbeiten.