01
남길 목록을 먼저 결정
A − B는 A에만 남는 주소이며 B − A는 반대 방향입니다. CIDR 중복 확인은 두 목록의 공통 범위를 보여 줍니다. 같은 문자열뿐 아니라 일부만 겹치는 블록도 계산합니다.
IP 및 네트워크
한 줄에 CIDR 또는 IP 주소 하나를 입력하세요. 분할은 목록 A만 사용합니다.
현재 브라우저에서 계산하며 네트워크 조회나 입력 저장을 하지 않습니다.
빈 구간을 포함하지 않는 두 목록의 정확한 합집합입니다.
입력 합계: 비어 있지 않은 1000행 / UTF-16 코드 단위 100000개. 출력: 최대 4096개 CIDR. 모든 주소를 셉니다.
입력이나 옵션이 변경되었습니다. 다시 계산한 후 내보내세요.
긴 허용 목록에서는 겹치거나 포함된 범위를 찾기 어렵습니다. CIDR 병합은 문자열이 아니라 실제 주소 집합을 비교합니다. 큰 블록 하나와 작은 블록 여러 개가 같은 범위를 나타내는지, 제외할 주소가 빠져 범위가 넓어진 것은 아닌지 확인할 수 있습니다.
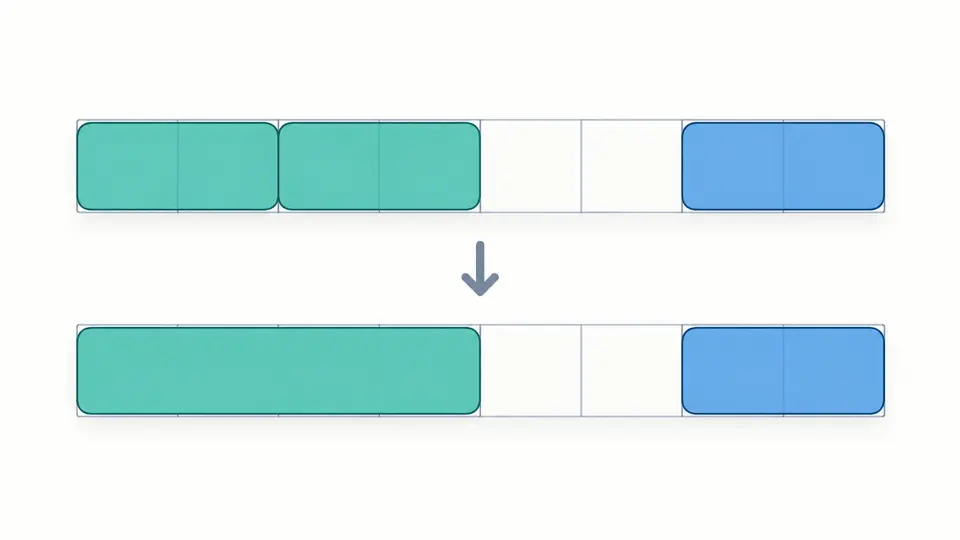
CIDR 병합은 경계가 맞는 이웃 블록을 합칩니다. 서로 짝을 이루는 /25 두 개는 /24가 되지만 사이에 빈 구간이 있는 /26 두 개는 따로 남습니다. 목록을 줄이면서 지정하지 않은 주소까지 허용하는 일을 막습니다.
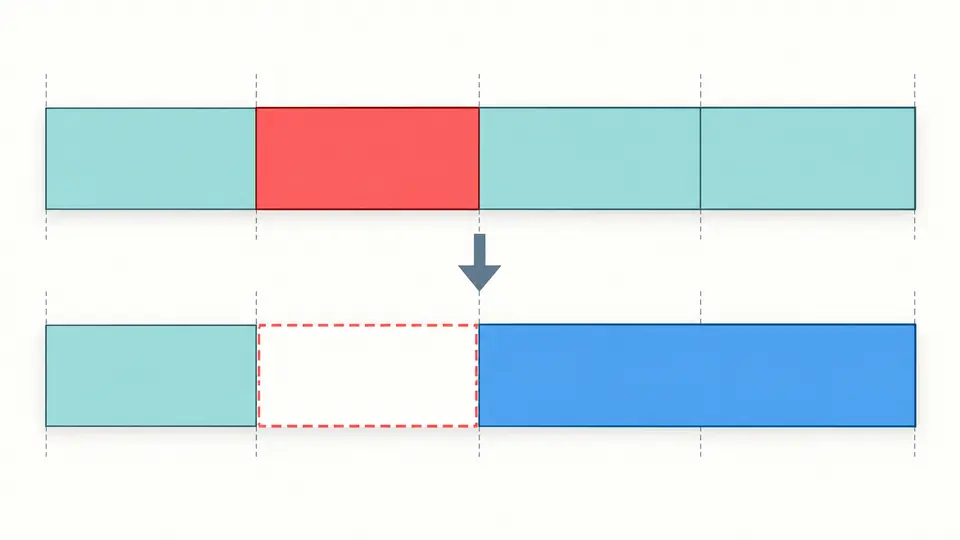
192.0.2.0/24에서 192.0.2.64/26을 빼면 192.0.2.0/26과 192.0.2.128/25가 남습니다. 원래 행 전체를 버리지 않고 남은 양쪽 범위를 새 접두사로 표현합니다.
A − B는 A에만 남는 주소이며 B − A는 반대 방향입니다. CIDR 중복 확인은 두 목록의 공통 범위를 보여 줍니다. 같은 문자열뿐 아니라 일부만 겹치는 블록도 계산합니다.
서브넷 분할은 A만 처리하고 B는 보관한 채 무시합니다. /24를 /26으로 나누면 네 블록입니다. A의 모든 원래 접두사보다 짧지 않아야 하므로 포함된 /32 항목도 /26 분할을 막을 수 있습니다.
자동 계산은 편집 후 350ms 기다립니다. 끄면 계산 버튼이나 Ctrl/Cmd + Enter를 사용합니다. 편집 즉시 이전 결과의 내보내기가 잠깁니다. 예제와 비우기는 교체 건수를 미리 보여 주며 되돌리기는 입력과 결과를 함께 복원합니다.
CIDR 블록이 여러 번 등장해도 주소는 한 번만 셉니다. IPv4가 먼저 나오며 같은 주소 계열은 숫자순으로 정렬됩니다. 호스트 비트를 네트워크 경계로 정규화한 항목 수도 표시하지만 입력은 수정하지 않습니다.
교집합은 두 목록의 공통 주소입니다. 한쪽이 비어 있으면 교집합도 비고, 빈 목록을 빼면 원래 집합이 유지됩니다. 결과 0개는 정상일 수 있으며 형식 오류와 다르게 표시됩니다.
CIDR 제외에서는 겹치는 제외 범위를 먼저 합칩니다. 원본 밖의 범위는 영향이 없고 원본 전체를 포함하면 모두 제거됩니다. 일부만 겹치면 남은 주소를 최소한의 접두사로 나타냅니다.
::/0은 340282366920938463463374607431768211456개 주소입니다. 정수로 계산하며 IPv4와 따로 셉니다. 처음에는 100개 결과를 보여 주지만 복사와 TXT 다운로드에는 전체 결과가 들어갑니다.
길이가 같고 부모 네트워크 경계에 맞는 이웃 블록이면 합칠 수 있습니다. 192.0.2.0/25와 192.0.2.128/25는 /24가 됩니다. 단순히 이웃했다는 조건만으로는 부족합니다.
CIDR은 정렬된 2의 거듭제곱 크기 블록입니다. 범위가 그 경계에 맞지 않거나 빈 구간이 있으면 여러 블록이 필요합니다. 하나로 줄이기 위해 지정하지 않은 주소를 추가하지 않습니다.
주소 범위를 확인하는 자료로 사용할 수 있지만 그대로 적용해도 안전하다고 판단하지는 않습니다. 규칙 순서, 클라우드 제한, 다음 홉 등은 대상 시스템에서 검토해야 합니다.
네. IPv6를 정확한 정수로 계산하며 IPv4와 섞어 입력해도 계열별로 처리합니다. IPv4 매핑 IPv6도 IPv6로 유지되므로 같은 숫자의 IPv4와 교집합을 만들지 않습니다.
원본을 A, 뺄 서브넷을 B에 넣고 A − B를 선택하세요. 제외 범위가 원본 중간을 잘라 내면 남은 양쪽을 새 CIDR 목록으로 돌려줍니다.
병합은 같은 주소를 더 적은 큰 블록으로 표현하고, 분할은 지정한 긴 접두사로 작은 블록을 만듭니다. 분할은 A만 사용하며 4096개가 넘는 결과는 생성하지 않습니다.
다른 도메인 변환 문제가 있나요?