01
시드는 매번 처음부터 시작합니다
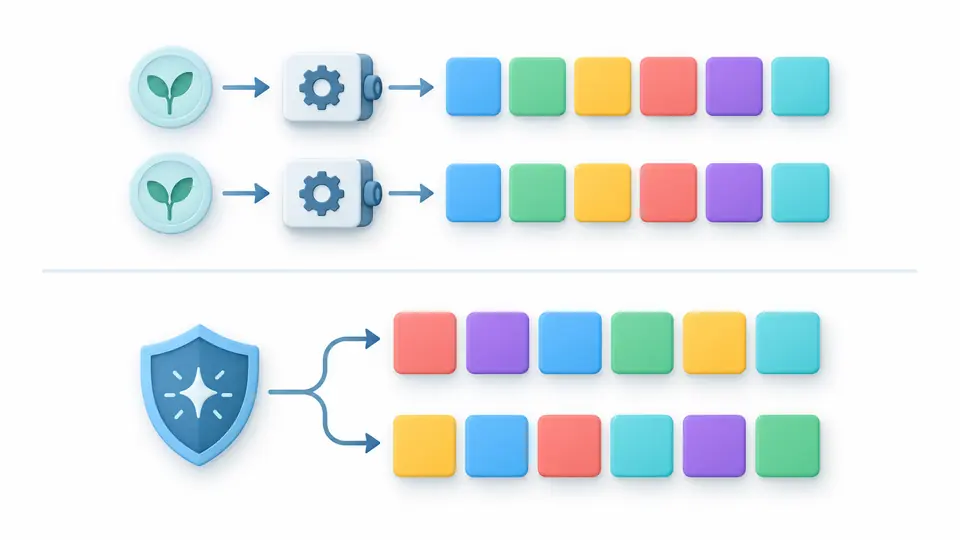
이전 실행의 다음 값부터 이어가지 않습니다. 시드뿐 아니라 유형, 문자 집합과 범위를 같이 기록하세요. 비어 있지 않은 시드의 앞뒤 공백도 계산에 포함되며 현재 시간을 덧붙이지 않습니다.
식별자
유형을 고른 뒤 직접 생성하세요. 시드는 테스트 재현용이며 비밀번호는 보안 난수만 사용합니다.
보안 모드는 Web Crypto를 사용합니다. 생성할 때마다 새 값을 뽑으며 설정 수정만으로는 실행하지 않습니다.
입력은 이 브라우저에서 처리되며 서버로 전송되지 않습니다.
길이는 Unicode 코드 포인트입니다. 중복 제거 후 최대 256종, 입력은 4,096 코드 단위까지입니다. 공백과 제어 문자는 거부합니다.
1~1,000개. 문자열과 바이트 길이 1~1,024. 길이를 쓰는 유형은 개수 × 길이 ≤ 100,000입니다.
설정을 선택한 뒤 생성하세요.
랜덤 문자열 생성기는 입력 필드의 길이 제한을 확인하거나 오류가 난 테스트를 다시 실행할 때 유용합니다. 같은 데이터를 재현하는 작업과 예측할 수 없는 비밀번호를 만드는 작업은 필요한 난수의 성질이 다릅니다. 먼저 모드를 정하고 조건을 기록하세요.
랜덤 문자열 생성기는 시드와 유효한 설정이 같으면 같은 순서를 처음부터 만듭니다. 보안 모드는 실행할 때마다 Web Crypto에서 값을 받습니다. 비밀번호 유형은 보안 모드로 고정되며 설정을 바꾸면 이전 결과의 복사와 다운로드가 잠겨 다시 생성해야 합니다.
16바이트를 지정하면 바이트 유형은 0~255 사이 정수 16개를, 16진수 유형은 소문자 32자리를 표시합니다. 앞자리 0도 유지합니다. 시드와 길이를 맞추면 두 유형이 같은 바이트를 나타내므로 인코딩 테스트에서 단위 착오를 확인할 수 있습니다.
이전 실행의 다음 값부터 이어가지 않습니다. 시드뿐 아니라 유형, 문자 집합과 범위를 같이 기록하세요. 비어 있지 않은 시드의 앞뒤 공백도 계산에 포함되며 현재 시간을 덧붙이지 않습니다.
문자열은 Unicode 코드 포인트 수, 16진수와 바이트는 원시 바이트 수입니다. 정수와 날짜 범위에는 양 끝이 포함됩니다. 예제는 교체 미리보기 후 길이 12인 문자열 3개의 시드 설정을 불러옵니다.
설정 수정만으로 새 값을 만들지 않습니다. 생성 버튼이나 Ctrl/Cmd + Enter로 실행하세요. 처음 50개를 표시하고 100개씩 더 볼 수 있으며 복사와 파일에는 언제나 전체 결과가 들어갑니다.
영문자, 숫자, 영숫자, URL용 문자 또는 직접 입력한 집합을 선택합니다. 중복 코드 포인트는 제거되므로 같은 문자를 여러 번 넣어 가중치를 줄 수 없습니다. 한글도 지원하며 공백, 제어 문자와 서식 제어 문자는 거부합니다.
부호 있는 32비트 정수 범위에서 양 끝을 포함해 뽑습니다. 거부 샘플링으로 나머지 연산의 편향을 피합니다. 최솟값과 최댓값이 같으면 상수가 반복됩니다. true와 false는 같은 확률이지만 한 묶음이 정확히 절반씩 나뉘지는 않습니다.
랜덤 비밀번호 생성기는 Web Crypto만 사용하며 대문자, 소문자, 숫자, 기호를 각각 하나 이상 포함합니다. 전체 후보를 뽑고 필요한 종류가 빠지면 다시 뽑습니다. 길이는 8~128자이며 시드로 비밀번호를 만들 수 없습니다.
날짜는 UTC의 하루 단위라 브라우저 시간대에 영향을 받지 않습니다. IPv4는 192.0.2.1~192.0.2.254, IPv6는 2001:db8::/32 문서용 범위입니다. MAC은 로컬 관리 유니캐스트 형식이며 실제 기기나 주소에 접속하지 않습니다.
바이트는 십진수 배열, 16진수는 소문자 텍스트입니다. TXT는 한 줄에 값 하나를 저장하고 JSON은 정수, 참거짓, 바이트 배열의 자료형을 보존합니다. 테스트 데이터로 가져올 때 문자열을 다시 숫자로 바꿀 필요가 없습니다.
각 값은 이전 결과를 제외하지 않고 독립적으로 뽑습니다. 후보가 적거나 문자열이 짧으면 중복이 자연스럽게 발생합니다. 시드 모드에서 같은 조건으로 다시 생성해 이전 묶음이 그대로 나오는 것도 의도한 재현 동작입니다.
비밀번호 유형을 선택하면 보안 모드로 전환되고 네 가지 문자 종류를 모두 포함하도록 생성합니다. 기본 길이는 16자입니다. 일반 문자열 유형은 선택한 문자 집합에서만 뽑으므로 비밀번호 정책을 보장하지 않습니다. 실제 계정 정보는 비밀번호 관리자에 보관하세요.
보안 모드는 Web Crypto와 거부 샘플링을 사용합니다. 난수원을 사용할 수 없으면 오류를 표시하고 약한 난수로 바꾸지 않습니다. 시드 모드는 테스트를 다시 실행하기 위한 것으로 같은 설정이면 결과를 예측할 수 있습니다.
한글이나 특정 문자만 허용하는 입력 필드를 시험할 때 사용합니다. 예를 들어 ABC123을 넣으면 여섯 글자에서만 선택합니다. 중복은 제거하고 공백과 제어 문자는 거부합니다. 조합된 글자는 여러 코드 포인트로 계산될 수 있습니다.
입력 길이 경계, API 예제, 데이터베이스 테스트 필드와 회귀 테스트에 쓸 수 있습니다. 같은 데이터를 다시 쓰려면 시드와 설정을 기록하세요. JSON으로 저장하면 정수와 참거짓이 문자열로 변하지 않아 자료형 검사에도 활용할 수 있습니다.
예상과 다른 결과가 있나요?
랜덤 문자열 생성기로 난수원과 길이를 명확히 정한 뒤 전체 묶음을 생성하세요. 재현할 테스트에는 정확한 시드와 설정을 남기고 실제 비밀번호는 공유 테스트 자료에 넣지 마세요.