01
한 방향으로 모으기
방향 옵션은 클라이언트의 마스크 누락 또는 서버의 마스크 사용을 경고합니다. 미지정은 이 검사만 생략합니다. 양방향 대화를 자동으로 나누지는 않으므로 같은 방향의 프레임을 순서대로 넣으세요.
프로토콜 / 바이너리 직렬화
프레임 헤더부터 시작하는 16진수를 넣으세요. 마스크, 분할, 잘린 입력 예제를 제공합니다.
헤더부터 입력: 81 05 48 65 6c 6c 6f. 완전한 바이트를 공백, 쉼표, 콜론으로 나눌 수 있습니다. 0x는 한 바이트에만 붙입니다.
바이트를 입력하거나 예제를 선택하세요.
현재 브라우저 탭에서 처리하며 입력을 전송하거나 저장하지 않습니다.
바이트를 입력하거나 예제를 선택하세요.
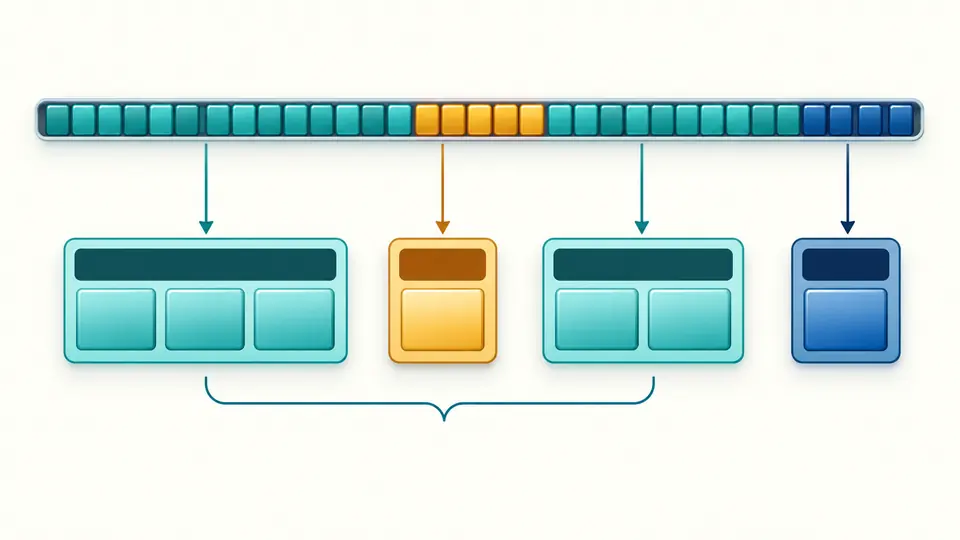
웹소켓 프레임은 애플리케이션 메시지와 항상 일대일로 대응하지 않습니다. WebSocket 프레임 분석은 각 시작 위치를 보존해 두 조각 사이의 ping을 데이터와 구별합니다. 다음 헤더 위치가 예상과 다르다면 선언 길이와 실제 캡처를 비교할 수 있습니다.
브라우저 메시지 이벤트는 대개 헤더를 제거한 데이터를 제공합니다. 원시 프레임을 조사하려면 HTTP 업그레이드 이후의 바이트가 필요합니다. 메시지 문자열이나 TCP 패킷 전체를 프레임으로 해석하면 처음부터 잘못된 필드를 읽게 됩니다.
WebSocket 프레임 분석은 헤더와 페이로드 길이를 따라 다음 프레임으로 이동합니다. 뒤쪽 입력이 잘리면 앞서 완성된 프레임은 남기고 내보내기를 막습니다. 부분 캡처가 정상적인 전체 보고서처럼 복사되는 일을 줄입니다.
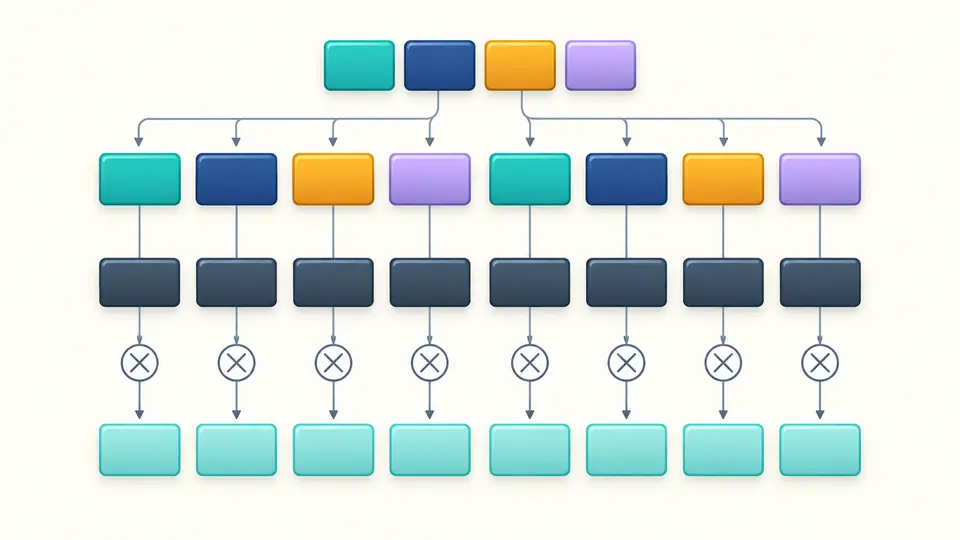
WebSocket 마스킹은 네 바이트 키를 페이로드에 반복해서 XOR하는 과정입니다. 전송된 바이트와 복원된 바이트를 따로 보여 주며, 새 프레임에서는 그 프레임 키의 처음부터 다시 적용합니다. 길이는 달라지지 않습니다.
방향 옵션은 클라이언트의 마스크 누락 또는 서버의 마스크 사용을 경고합니다. 미지정은 이 검사만 생략합니다. 양방향 대화를 자동으로 나누지는 않으므로 같은 방향의 프레임을 순서대로 넣으세요.
페이로드는 256바이트까지 미리 보여 줍니다. 헤더가 선언한 길이에 입력이 못 미치는 것은 별개의 구조 오류입니다. 미리보기 제한은 전체 보고서에 영향을 주지 않지만 누락된 프레임은 내보내기를 막습니다.
자동 모드는 수정 후 350ms 뒤 실행됩니다. 끄면 분석 버튼과 Ctrl/Cmd+Enter를 사용할 수 있습니다. 바이트나 방향을 바꾸면 기존 결과를 즉시 복사할 수 없게 됩니다. 예제와 지우기는 변경량을 확인한 뒤 적용하고 입력과 결과를 한 번 되돌릴 수 있습니다.
7비트 길이 또는 네트워크 바이트 순서의 16·64비트 확장 길이를 읽습니다. 큰 선언 값은 정밀도를 유지한 정수로 제한과 비교한 뒤 처리합니다. 최소 형식을 쓰지 않은 길이도 지우지 않고 경고합니다.
close, ping, pong을 데이터 프레임과 구별합니다. 종료 페이로드의 앞 두 바이트는 코드, 나머지는 UTF-8 이유입니다. 제어 프레임 분할, 과도한 길이, 부적절한 종료 값을 표시하지만 정상 종료 여부를 증명하지는 않습니다.
완전한 단독 텍스트 프레임은 엄격한 UTF-8로 검사합니다. 바이너리 프레임의 읽을 수 있는 텍스트는 참고용입니다. 분할 조각과 확장 페이로드를 완전한 문자열처럼 표시하지 않으며 미리보기 경계의 반쪽 문자도 출력하지 않습니다.
헤더, 확장 길이, 마스크 키, 페이로드 부족은 바이트 오프셋과 입력 행·열을 남기고 중단합니다. 앞의 완전한 프레임은 계속 볼 수 있습니다. RSV나 예약 opcode는 바이트 경계를 알 수 있으므로 경고와 함께 유지합니다.
클라이언트가 중간 장비를 혼동시키는 전송 바이트를 자유롭게 만들지 못하도록 네 바이트 키로 XOR합니다. 같은 연산으로 복원하며 키도 프레임에 들어 있으므로 비밀을 지켜 주지는 않습니다. 기본 규격에서 서버 프레임은 마스크를 쓰지 않습니다.
126과 127은 실제 크기가 아니라 뒤의 두 바이트 또는 여덟 바이트를 길이로 읽으라는 표시입니다. 빅엔디언으로 읽고 64비트 형식의 최상위 비트는 0이어야 합니다. 길이에는 헤더와 마스크 키가 포함되지 않습니다.
가능합니다. 같은 방향의 연속 프레임을 전송 순서로 넣으세요. 빈 페이로드와 사이에 낀 제어 프레임도 별도로 표시합니다. 불완전한 프레임이 있으면 캡처를 보완해야 전체 보고서를 내보낼 수 있습니다.
빈 페이로드에는 종료 코드가 없습니다. 그 외에는 앞 두 바이트가 코드이고 나머지가 UTF-8 이유입니다. 한 바이트뿐이거나 전송 금지 코드, 잘못된 UTF-8가 있으면 경고합니다. 비어 있는 close를 정상 종료로 채우지 않습니다.
지원하지 않습니다. HTTP Upgrade 요청과 응답은 프레임 전 단계입니다. 이후의 원시 프레임 바이트를 먼저 추출하세요. TCP/IP나 TLS 외곽을 제거하거나 서버에 연결해 핸드셰이크를 검증하지 않습니다.
계산 또는 검증 오류를 발견했나요?