01
Один набор за один раз
Подходит отдельное значение или строка CapEff: 0000000000000003. Ввод только из цифр тоже шестнадцатеричный: 10 означает 16 в десятичной записи. Другие наборы разбирайте отдельно.
Linux & Shell
Вставьте шестнадцатеричную маску или одну строку Cap из /proc. Изучите установленные биты или подготовьте новую комбинацию флажками.
Сначала декодируйте корректное значение. Каждый флажок открывает просмотр изменения одного бита; биты без имён сохраняются.
Вставленное значение обрабатывается в браузере. Инструмент не читает вашу систему и не отправляет ввод на сервер.
Фиксированные таблицы UAPI: без определения вашего ядра и моделирования проверок доступа.
Результат устарел. Перед изменением битов или экспортом повторите декодирование.
Декодирование capabilities полезно, когда состояние процесса содержит длинное шестнадцатеричное число. Сохраните рядом с ним CapEff или CapBnd: одинаковые значения могут относиться к наборам с разной ролью в модели полномочий.
В примере установлены 14 известных capabilities. Это иллюстрация записи, а не измерение прав вашего компьютера и не универсальная конфигурация контейнера. Привилегии Linux нужно рассматривать вместе с источником поля.
Имя зависит от таблицы, исходное число — нет.
Декодирование capabilities сопоставляет установленному биту имя CAP_* и краткое описание. Изменение флажка сначала показывает один затронутый бит и обе маски. До применения исходный текст остаётся прежним.
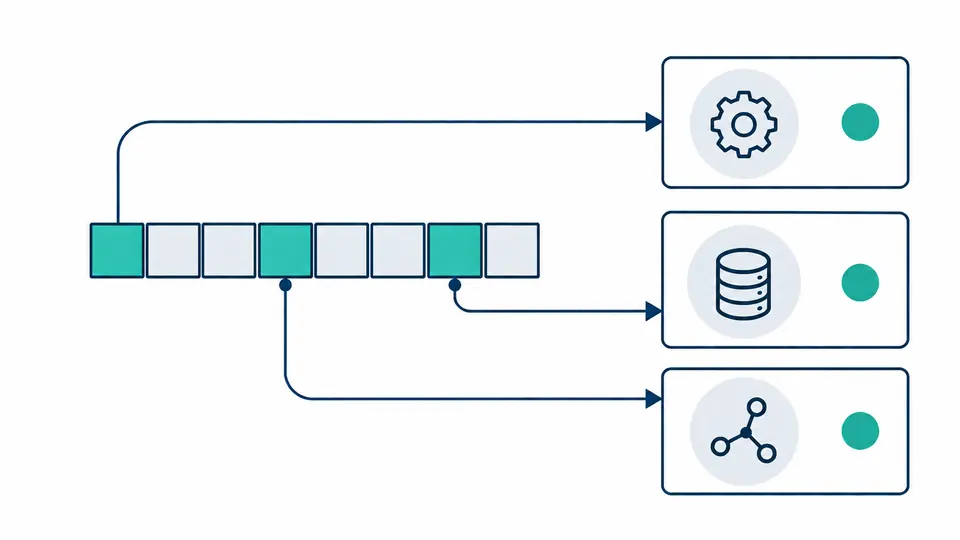
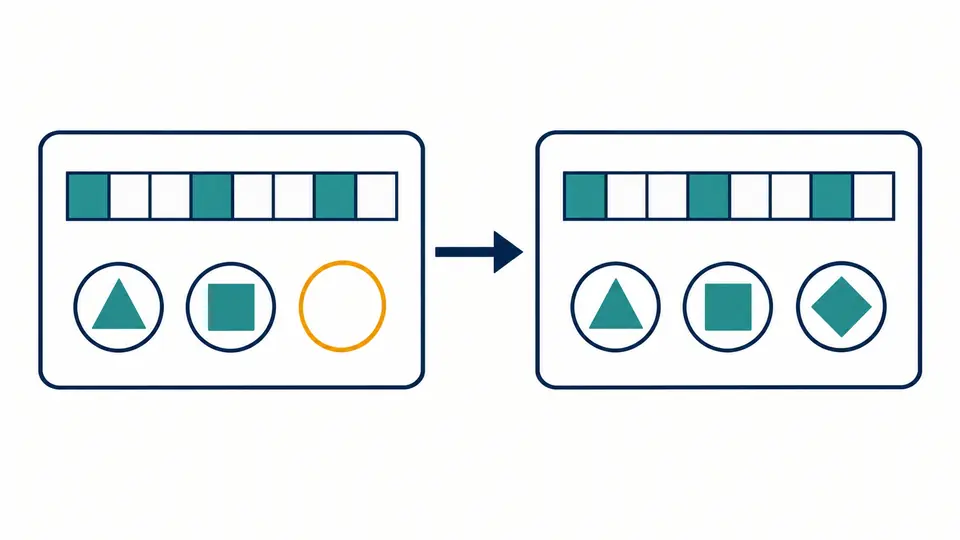
Бит без имени в таблице 3.16 может получить имя в таблице 5.9. При переключении число не меняется. Все позиции до 63 включительно сохраняются: отсутствие имени не означает, что этот бит можно отбросить.
Подходит отдельное значение или строка CapEff: 0000000000000003. Ввод только из цифр тоже шестнадцатеричный: 10 означает 16 в десятичной записи. Другие наборы разбирайте отдельно.
Таблицы 3.16, 5.8 и 5.9 заканчиваются на битах 37, 39 и 40. Это фиксированные снимки UAPI, а не определение работающего ядра. Обратные переносы изменений в дистрибутив нужно проверять на целевой системе.
Флажки доступны лишь для актуального корректного результата. Применение одновременно обновляет ввод и отчёт; отмена возвращает исходную строку с меткой поля. В ручном режиме работает Ctrl/Cmd + Enter.
Битовая маска обрабатывается как беззнаковое целое. Вывод содержит 16 шестнадцатеричных цифр в нижнем регистре и 64 двоичных цифры. Маска и десятичное значение в JSON представлены строками, чтобы большие числа не округлялись.
Для известных capabilities показаны номер бита и пояснение. CAP_NET_BROADCAST явно отмечена как неиспользуемая. Позиции за пределами справочника выводятся отдельно, без придуманных имён и автоматической оценки риска.
Текст и JSON включают версию таблицы, необязательное поле CapEff либо другую распознанную метку и все установленные позиции. Это помогает сравнить результат с capsh. Текстовый отчёт — данные для анализа, а не готовый аргумент setcap.
На целевом Linux-хосте прочитайте поля Cap в /proc/PID/status либо используйте getpcaps, если он доступен. Сюда вставьте одну строку. capsh --decode позволяет локально расшифровать hex, а этот браузерный инструмент не читает процессы.
Имеющийся набор не обязательно является минимально необходимым. Изучите документацию и операции программы, наблюдайте характерную нагрузку в контролируемой среде. Декодер не трассирует вызовы и не предлагает минимальный набор выдаваемых прав.
Permitted ограничивает набор capabilities, которые поток может включить в Effective. Проверки capabilities используют именно эффективный набор. Поэтому поток может сохранять разрешённую capability, не активируя её в данный момент.
В записи libcap p относится к Permitted, а e — к эффективному состоянию. У файловых capabilities есть эффективный флаг, участвующий в правилах выполнения. cap_net_raw+ep не является одной hex-маской и здесь не принимается.
capsh --print описывает контекст, в котором запущен сам capsh. Для другого процесса нужен его status или подходящий инструмент. Также различайте файловые capabilities и наборы потока; старая libcap может не знать новых имён.
Остался вопрос?
Декодирование capabilities сохраняет исходную метку поля. Сопоставьте известные имена и безымянные позиции, затем экспортируйте проверенный отчёт.
Правильное прочтение числа не гарантирует безопасную настройку.