01
一次保留一个字段
可粘贴裸数值,也可用 CapEff: 0000000000000003 这样的单行。纯数字仍按十六进制处理,例如 10 的十进制值是 16。不同能力集应分别解析。
Linux / Shell
粘贴一个十六进制位集或一行 /proc Cap 字段,查看能力名称,也可勾选已知能力生成新的组合。
先解析有效输入。每次勾选会预览一位变化;未命名的位始终保留。
输入仅在当前浏览器内处理,不读取本机系统,也不发送到服务器。
这里选择固定 UAPI 名称表快照,不检测本机内核,也不模拟内核的权限检查。
结果已过期,请先解析,再修改能力或导出。
Linux Capability 解码适合排查日志里的长串十六进制值。看到 CapEff 和 CapBnd 时,先保留字段名:即使两行数值相同,也不表示它们在权限模型中的作用相同。
预填示例包含 14 个已命名能力,只用于演示。它既不是浏览器所在设备的实时权限,也不能代表所有容器运行时的默认配置。核对来源与名称表后,再解释结果。
把原始数值与名称表的解释分开核对。
Linux Capability 解码把每个置位位置对应到 CAP_* 名称和简要作用。反向勾选会先显示要改变的那一位及前后掩码;确认后才替换输入,避免无意间改掉整组能力。
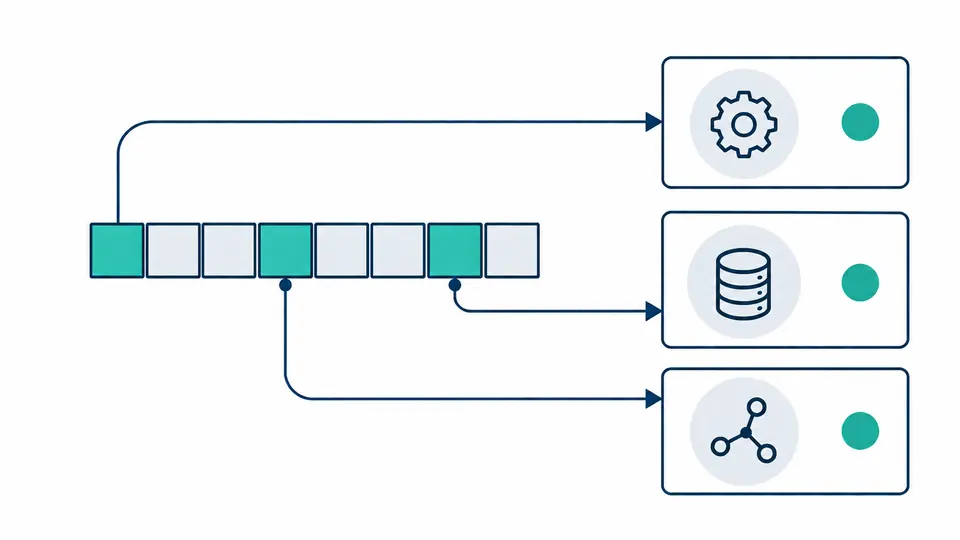
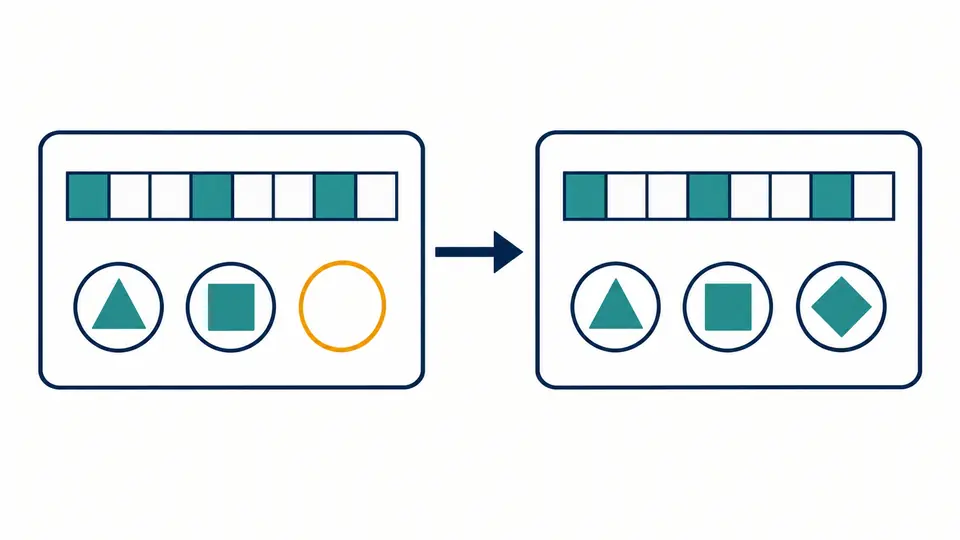
切到 3.16 名称表时,新加入的能力会列为未命名位;换回 5.9 后可重新识别。这个过程保留原始位集,最高到第 63 位都不会因为缺少名称而被清除。
可粘贴裸数值,也可用 CapEff: 0000000000000003 这样的单行。纯数字仍按十六进制处理,例如 10 的十进制值是 16。不同能力集应分别解析。
Linux 3.16、5.8、5.9 的快照分别到第 37、39、40 位。这里是固定名称字典,发行版可能回移功能,选项不会读取运行中的内核版本。
结果有效且未过期时才能勾选。应用会同步更新输入与结果;撤销恢复原来的文本,包括字段标签。关闭自动解析后可用 Ctrl/Cmd + Enter 执行。
Capabilities 十六进制值以无符号整数处理,规范化为 16 位小写十六进制和 64 位二进制。JSON 中的掩码及十进制数采用字符串,超过常见浮点安全范围也不失真。
已识别能力显示编号与用途摘要。CAP_NET_BROADCAST 会明确标为未使用;旧快照无法识别的位置单独列出。不会因一个名称听起来强大就给整个进程打风险分数。
文本与 JSON 报告保留名称表版本和可选字段名,并包含全部未知位。capsh 解码适合在目标主机核对名称;这里生成的文本是分析报告,不是可直接执行的 setcap 参数。
在目标 Linux 主机读取 /proc/PID/status 的 Cap 字段,或使用可用的 getpcaps 工具。将其中一行贴入此页即可解释位号。结果只反映这一份记录,不会实时跟踪目标进程。
当前持有的能力不等于程序必需的最小集合。需要结合程序文档、实际调用和有代表性的工作负载来核对。本工具不跟踪系统调用,也不会从单个位集推导出安全的授权方案。
permitted 是线程可放入 effective 集合的能力上限,effective 才是能力检查使用的集合。线程可以持有某种 permitted 能力而暂时不启用它;执行新程序时还会受到继承和文件能力等规则影响。
libcap 表达式中的 p 表示 permitted,e 涉及 effective 状态。文件能力有参与执行变换的 effective 标志。cap_net_raw+ep 这样的字符串不是十六进制位集,不能直接贴进这里解析。
不能单凭一个字段下结论。还需要容器配置、设备访问、命名空间及其他安全机制的上下文。大量置位可以提示进一步核对,但本页不会把某个掩码标为特权容器的充分证据。
还有疑问?