01
Identificar el dialecto
PostgreSQL, MySQL, MongoDB, Redis y JDBC tienen reglas distintas. En las consultas de URI PostgreSQL y MySQL, + sigue siendo un signo más; en JDBC, MongoDB Node y Redis Python se interpreta como espacio.
Herramientas de bases de datos y SQL
Comprende cada campo antes de cambiarlo
Se procesa en tu navegador, sin conexiones ni historial guardado. El editor de origen contiene el texto original.
La ocultación se aplica a resultados, vistas previas y exportaciones. Desactívala expresamente para revelar y copiar los valores originales. Los nombres de bases y hosts siguen visibles.
Solo se inspecciona la sintaxis: no se validan conexión, DNS/TXT, entorno ni efectos de los parámetros. JDBC admite PostgreSQL y URL MySQL básicas; otros proveedores y formas avanzadas de host quedan fuera del alcance.
Hasta 100 000 unidades UTF-16 de entrada, 100 hosts, 1000 parámetros y 1 200 000 unidades de salida. La vista previa muestra hasta 20 000 unidades; las exportaciones son completas.
| Nombre | Valor |
|---|---|
| sslmode | *** |
Se muestran 1 / 1; las exportaciones contienen el resultado completo.
Se analizaron 2 hosts y 1 parámetros.
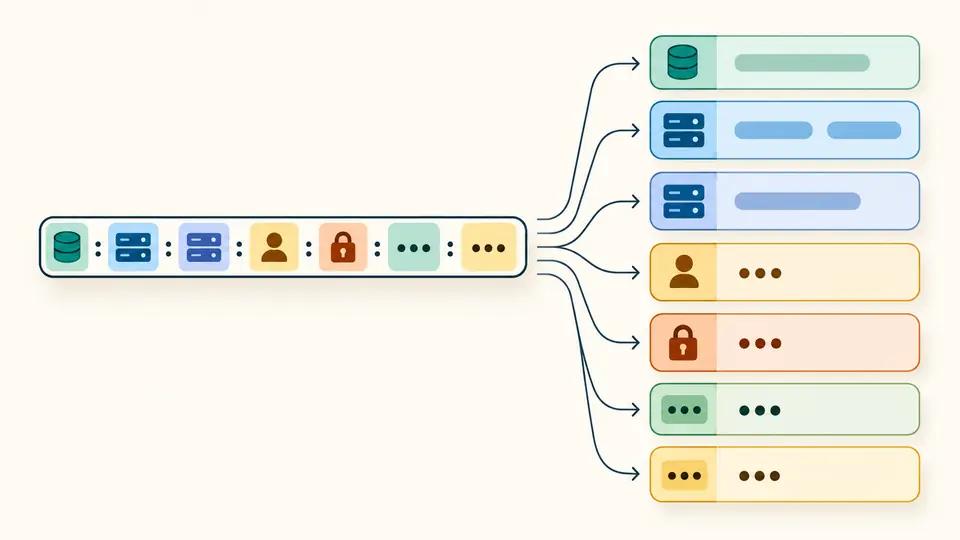
Analizar cadena de conexión permite separar protocolo, hosts, puertos, base de datos y parámetros. Puedes revisar una dirección con varios hosts o un índice Redis sin abrir ninguna conexión con el servidor.
El resultado oculta por defecto usuario, contraseña y todos los valores de parámetros. La entrada original sigue visible. El borrador independiente sirve para preparar otra cadena, revisar su vista previa y decidir cuándo sustituir el texto.
Analizar cadena de conexión ayuda a distinguir un @ que separa credenciales de otro que debe codificarse dentro de una contraseña. Los parámetros mantienen su orden y los puertos explícitos se diferencian de los habituales mostrados como referencia.
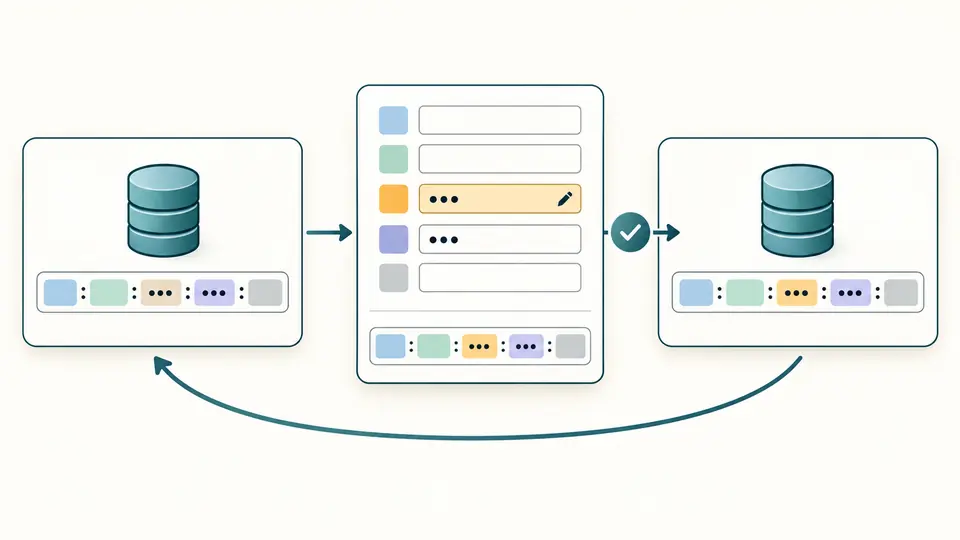
Edita hosts, base o parámetros sin sobrescribir la entrada. La vista previa muestra la cadena propuesta; Aplicar confirma el reemplazo y Deshacer recupera la entrada y el resultado anteriores.
PostgreSQL, MySQL, MongoDB, Redis y JDBC tienen reglas distintas. En las consultas de URI PostgreSQL y MySQL, + sigue siendo un signo más; en JDBC, MongoDB Node y Redis Python se interpreta como espacio.
El borrador no modifica el texto analizado. Genera una vista previa y aplícala cuando sea correcta. Editar cualquier campo del borrador invalida la vista previa anterior; puedes deshacer una sustitución y recuperar también su resultado.
El análisis automático espera 350 ms. Al desactivarlo, usa el botón o Ctrl/Cmd+Intro. Cambiar la entrada bloquea la copia y descarga hasta actualizar el resultado. Revelar valores sensibles también los muestra en las exportaciones.
Admite host vacío, varios hosts, IPv6 y hosts de socket codificados. JDBC PostgreSQL también admite jdbc:postgresql:base. No se completan campos ausentes con valores del entorno del equipo.
El orden se conserva al analizar. En el dialecto MongoDB Node solo se permite repetir readPreferenceTags; los demás parámetros duplicados se rechazan. Conservar un parámetro desconocido no significa que un controlador lo admita.
Resultado, vista previa, copia y descarga usan la misma opción de ocultación. Por defecto se ocultan todos los valores de parámetros y los nombres que no sean identificadores ASCII ordinarios, además del usuario y la contraseña.
Edita hosts, credenciales y base en un borrador independiente y revisa la vista previa antes de aplicar. El dialecto queda bloqueado mientras trabajas en el borrador. La consulta codificada se muestra oculta y en modo de solo lectura; desactiva expresamente la ocultación para editar sus valores originales. El origen y las exportaciones permanecen bloqueados hasta aplicar o descartar.
Codifica los caracteres reservados de la contraseña: por ejemplo, @ se escribe %40. Mantén los separadores estructurales de la URL. Analizar cadena de conexión comprueba las secuencias percent y UTF-8; un error no se sustituye silenciosamente por otro carácter.
Una cadena de conexión PostgreSQL habitual es postgresql://usuario:clave@host:5432/base?sslmode=require. Algunos campos son opcionales y postgres:// también se reconoce. Se admiten varios hosts y hosts de socket codificados. La forma libpq clave=valor queda fuera del alcance.
mongodb+srv indica al controlador que descubra servidores mediante registros DNS SRV y consulte las opciones TXT correspondientes. La herramienta inspecciona la URI sin realizar estas consultas, por lo que no genera una lista de hosts resueltos.
En redis://host:6379/2, /2 es el índice de la base de datos. Debe ser no negativo. El servidor determina qué índices existen; esta herramienta no fija un máximo universal de 15 ni comprueba que la base esté disponible.
Los registros SRV proporcionan los puertos al controlador. Por eso la URI admite un único nombre DNS sin puerto explícito. Para indicar directamente hosts y puertos, utiliza el formato mongodb://.
¿Hay algo que no encaja?
Analizar cadena de conexión te permite inspeccionar campos, preparar un borrador y exportar el resultado actualizado con la ocultación que elijas.