Outils de bases de données et SQL

Analyse de chaîne de connexionComprendre les champs avant de les modifier

Comprendre les champs avant de les modifier

Analyse de chaîne de connexion

Chaîne de connexion

Traitement dans votre navigateur, sans connexion ni historique enregistré. L’éditeur source contient votre texte original.

Résultat

Dialecte et sortie

Le masquage concerne les résultats, aperçus et exports. Désactivez-le explicitement pour afficher et copier les valeurs originales. Les noms de bases et d’hôtes restent visibles.

Vérification syntaxique uniquement : aucune validation de connexion, DNS/TXT, environnement ou effet des paramètres. JDBC couvre PostgreSQL et les URL MySQL simples ; les autres fournisseurs et formes d’hôtes avancées sont exclus.

Jusqu’à 100 000 unités UTF-16 en entrée, 100 hôtes, 1 000 paramètres et 1 200 000 unités en sortie. L’aperçu affiche au plus 20 000 unités ; les exports sont complets.

Champs analysés

Schéma
postgresql
Nom d’utilisateur
***
Mot de passe
***
Base / indice Redis
app
Port standard par défaut (pas une configuration résolue)
5432
Décodage de + dans la requête
+ littéral
Hôtes — un hôte[:port] par ligne
db.example.com:5432 backup.example.com

Paramètres ordonnés

NomValeur
sslmode***

1 / 1 affichés ; les exports contiennent le résultat complet.

2 hôtes et 1 paramètres analysés.

L’analyse de chaîne de connexion sépare le protocole, les hôtes, les ports, la base et les paramètres de connexion. Une adresse PostgreSQL à plusieurs hôtes ou un chemin Redis devient ainsi lisible, sans contacter de serveur.

Le résultat masque par défaut le nom d’utilisateur, le mot de passe et toutes les valeurs des paramètres. Le texte saisi reste visible. Un brouillon indépendant permet de préparer une autre URI de connexion et de la vérifier avant de remplacer la saisie.

Pourquoi utiliser cette analyse de chaîne de connexion ?

Repérer un séparateur mal placé

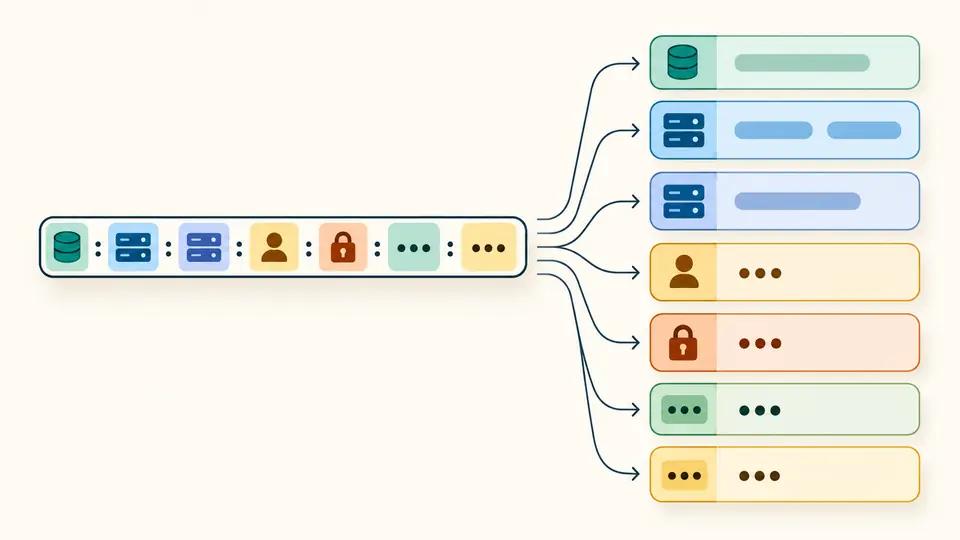
Analyse de chaîne de connexion : vérifiez si @ sépare les identifiants de l’hôte ou appartient à un mot de passe encodé. Les paramètres restent ordonnés ; les ports explicitement fournis se distinguent des ports usuels indiqués à titre de référence.

Une chaîne se divise en champs ordonnés, avec les identifiants et les valeurs sensibles masqués.

Préparer une modification sans perdre la source

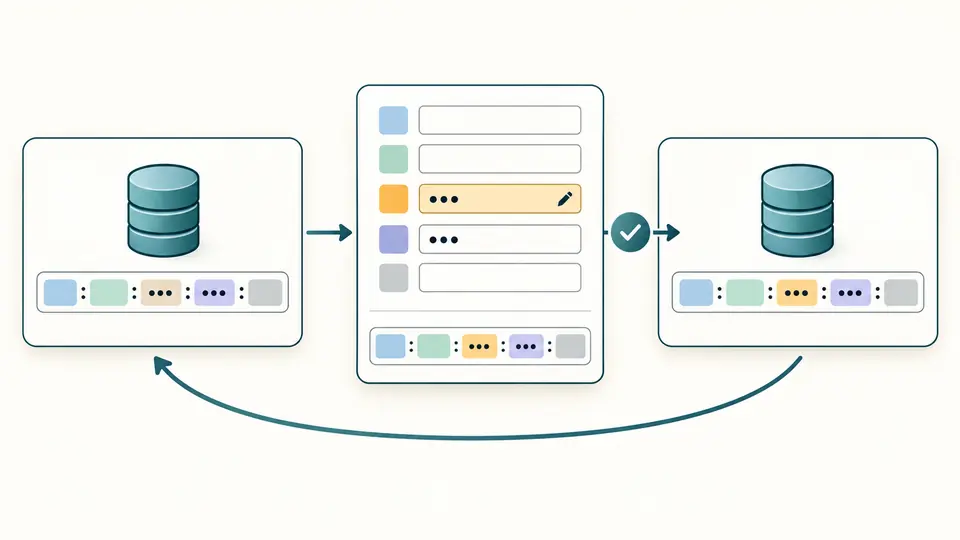
Changez les hôtes, la base ou les paramètres dans le brouillon. La prévisualisation n’écrit rien dans la saisie ; Appliquer remplace ensuite la chaîne et Annuler la modification permet de revenir à l’état précédent.

Des champs séparés produisent un aperçu de chaîne, avec un retour possible vers la version précédente.

Trois vérifications avant l’export

01

Choisir le bon dialecte

PostgreSQL, MySQL, MongoDB, Redis et les URL JDBC PostgreSQL ou MySQL n’interprètent pas toutes les mêmes caractères. Dans les paramètres, + reste littéral pour les URI PostgreSQL et MySQL, mais devient une espace avec JDBC, MongoDB Node et Redis Python.

02

Distinguer brouillon et résultat

Modifier le brouillon ne remplace pas la chaîne analysée. Prévisualisez, puis appliquez la modification. Toute nouvelle modification du brouillon invalide son ancien aperçu ; une annulation restaure la saisie et le résultat précédents.

03

Vérifier la fraîcheur et le masquage

L’analyse automatique attend 350 ms. Désactivez-la pour utiliser le bouton ou Ctrl/Cmd+Entrée. Les exports restent désactivés après une modification jusqu’à la nouvelle analyse. L’affichage explicite des valeurs sensibles vaut aussi pour la copie et le téléchargement.

Des composants avec leur contexte

Plusieurs formes PostgreSQL

Inspectez un hôte vide, plusieurs hôtes, une adresse IPv6 ou un hôte socket encodé. JDBC PostgreSQL accepte également la forme courte jdbc:postgresql:base. Les valeurs absentes ne sont pas lues dans votre environnement.

Hôtes et paramètres ordonnés

Les listes d’hôtes et les paramètres conservent leur ordre. Dans le dialecte MongoDB Node, seul readPreferenceTags peut être répété ; les autres doublons sont refusés. Un paramètre inconnu n’est pas une garantie de compatibilité avec votre pilote.

Un masquage commun aux sorties

Le résultat, l’aperçu, la copie et le téléchargement suivent le même choix de masquage. Seuls les noms de paramètres formant des identifiants ASCII ordinaires restent visibles ; toutes leurs valeurs sont cachées par défaut.

Construire puis revenir en arrière

Modifiez les hôtes, les identifiants et la base dans un brouillon indépendant, puis prévisualisez la chaîne avant de l’appliquer. Le dialecte reste verrouillé pendant cette édition. La requête encodée est masquée et en lecture seule ; désactivez explicitement le masquage pour modifier ses valeurs originales. La source et les exports restent verrouillés jusqu’à l’application ou l’abandon du brouillon.

Ce que l’analyse vérifie réellement

Aucune vérification réseau
Le traitement est local : aucune connexion à la base, requête DNS ou vérification TLS. Aucun fichier .env, certificat ou mot de passe externe n’est lu. Une syntaxe acceptée ne prouve pas que les identifiants fonctionnent.
Un périmètre MySQL précis
L’URI mysql:// couvre un seul hôte TCP. JDBC MySQL accepte une simple liste d’hôtes séparés par des virgules ; les identifiants dans l’autorité exigent un seul hôte. Les formes address=(...), sous-listes, loadbalance, replication et mysqlx sont exclues.
SRV et Redis gardent leurs règles
mongodb+srv exige un seul nom DNS, sans port ni adresse IP littérale ; aucune résolution SRV/TXT n’est effectuée. Redis attend un indice de base non négatif. Les URI Sentinel et les extensions Cluster ne sont pas prises en charge.
Décodage strict des composants
Les séquences %HH et l’UTF-8 doivent être valides. Encodez les caractères réservés dans leur composant, sans encoder toute la chaîne. Le traitement de + dépend du dialecte ; %2B représente un signe plus explicite. Les noms d’options JDBC PostgreSQL doivent être des identifiants ASCII ordinaires ; ce pilote ne décode pas leurs noms.
Le masquage concerne les sorties
Les identifiants et toutes les valeurs de paramètres sont masqués par défaut ; les noms inhabituels le sont aussi. Afficher les valeurs sensibles les révèle explicitement dans les sorties. La zone de saisie originale reste en clair.
Des limites propres à cet outil
Maximum : 100 000 unités UTF-16 en entrée, 1 000 paramètres, 100 hôtes et 1 200 000 unités en sortie. Un dépassement est refusé. L’aperçu s’arrête à 20 000 unités ; les exports contiennent le résultat complet accepté.

Analyse de chaîne de connexion : questions fréquentes

Comment gérer les caractères spéciaux du mot de passe dans une URL PostgreSQL ?

Encodez les caractères réservés à l’intérieur du mot de passe : @ devient %40, par exemple. Ne transformez pas les séparateurs de l’URL entière. Analyse de chaîne de connexion : le décodage signale les séquences percent ou UTF-8 invalides au lieu de les remplacer silencieusement.

Quel est le format d’une chaîne de connexion ou URL PostgreSQL ?

Une forme courante est postgresql://utilisateur:motdepasse@hote:5432/base?sslmode=require. Des composants sont facultatifs ; postgres:// est aussi reconnu. PostgreSQL autorise notamment les hôtes multiples et certains hôtes socket encodés. La syntaxe libpq clé=valeur n’entre pas dans ce périmètre.

Que signifie +srv dans une chaîne de connexion MongoDB ?

mongodb+srv indique au pilote de découvrir les serveurs à partir d’enregistrements DNS SRV et de consulter les options TXT associées. Cet outil lit la chaîne sans effectuer ces requêtes et ne présente donc aucune liste de serveurs résolue.

Que signifie la dernière partie d’une URL Redis ?

Dans redis://hote:6379/2, le chemin /2 désigne l’indice de base 2. Il doit être non négatif. La disponibilité de cet indice dépend du serveur ; l’outil n’impose pas de maximum universel de 15 et ne teste pas la base.

Pourquoi une URI mongodb+srv ne peut-elle pas contenir de numéro de port ?

Les ports sont fournis par les enregistrements SRV que le pilote consulte. L’URI doit donc contenir un seul nom d’hôte DNS sans port explicite. Utilisez une URI mongodb:// pour décrire directement une liste d’hôtes et de ports.

Un résultat vous semble incorrect ?

Préparer votre prochaine connexion

Analyse de chaîne de connexion : inspectez les champs, ajustez un brouillon et exportez un résultat à jour avec le niveau de masquage choisi.