Email Dev Tools

générateur d’enregistrement DMARC

Choisissez une politique ou collez une valeur TXT. Examinez les balises avant de modifier le DNS.

générateur d’enregistrement DMARC

Entrée

Enregistrement et interprétation

Hôte TXT Saisissez un domaine pour voir l’hôte

v=DMARC1; p=none

Paramètres effectifs

Domaine
none
Sous-domaines
none
Sous-domaines inexistants
none
DKIM
r
SPF
r
  • v=DMARC1 — Version
  • p=none — Politique du domaine

Traitement dans ce navigateur ; aucune requête ni modification DNS.

Options de politique

Enregistrement prêt. Vérifiez les alertes avant publication.

À vérifier avant publication

  • Sans rua, aucun rapport agrégé n’est demandé.

Un générateur d’enregistrement DMARC sert lorsque le domaine commence à envoyer des emails et que la politique des sous-domaines n’est pas encore claire. Une adresse rua mal saisie peut priver l’équipe de rapports; un passage trop tôt à reject peut toucher des envois légitimes.

L’atelier affiche la valeur TXT avec la politique réellement appliquée. Le générateur d’enregistrement DMARC suit la RFC 9989 pour les nouvelles valeurs et lit aussi les anciennes sans supprimer leurs balises. Une vérification locale de syntaxe ne démontre ni publication DNS ni authentification des messages.

Pourquoi ce générateur d’enregistrement DMARC

Créer selon la norme actuelle et comprendre une politique plus ancienne.

Créer sans pourcentage dépassé

La RFC 9989 a retiré pct, rf et ri. Les pourcentages intermédiaires étaient appliqués de manière inégale par les destinataires. Ce générateur d’enregistrement DMARC commence à p=none, omet ces anciennes balises et n’assimile pas t=y à un déploiement réglé au pourcentage près.

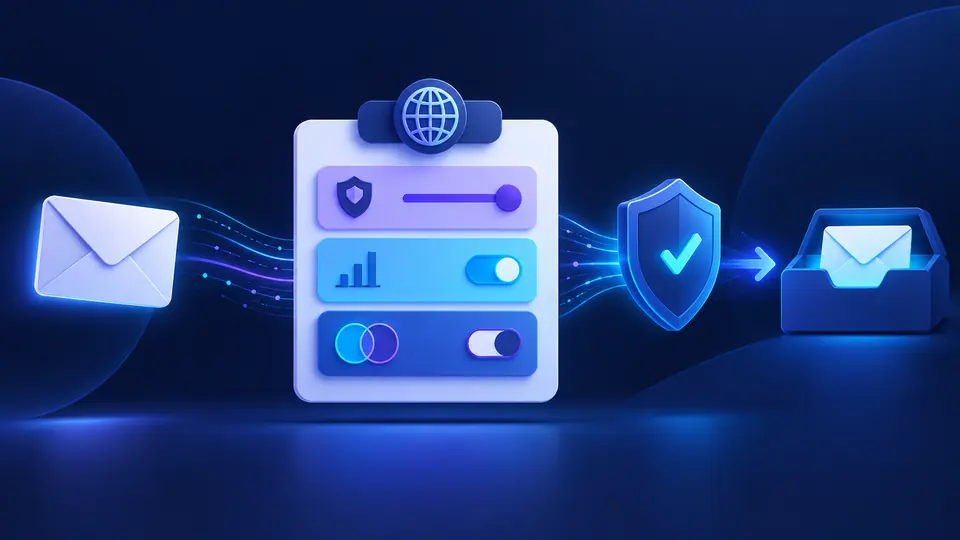
Deux cartes de politique : une nouvelle valeur TXT sans pourcentage et une ancienne valeur où la balise de pourcentage est signalée.

Lire l’héritage et les rapports

Même sans sp ou np dans le TXT, le résultat donne la politique effective des sous-domaines. L’analyse d’une valeur collée présente aussi les destinations rua et ruf. Une destination sur un autre domaine déclenche une mise en garde sur l’autorisation DNS, sans prétendre que les rapports arrivent.

Une valeur TXT répartie en blocs pour la politique, les sous-domaines et les destinations des rapports.

Trois vérifications avant publication

01

Commencer par observer

La valeur initiale est v=DMARC1; p=none. Elle ne demande pas de mettre en quarantaine ou de rejeter les messages en échec. Ajoutez une adresse rua réellement gérée si vous voulez des rapports agrégés. Son absence n’est pas une erreur de syntaxe.

02

Vérifier héritage et destinataires

Les réglages sp et np sur Hériter n’ajoutent pas de balise. Séparez plusieurs adresses rua ou ruf par une virgule ; mailto: est ajouté aux adresses simples. Si le destinataire est sur un autre domaine, une autorisation DNS chez lui peut être nécessaire.

03

Contrôler le résultat en production

Le traitement automatique attend 350 ms après une modification. Désactivez-le pour employer le bouton ou Ctrl/Cmd + Entrée. Un résultat périmé ne peut pas être exporté. Après publication à _dmarc, vérifiez le DNS, l’alignement SPF/DKIM et les rapports reçus.

Une lecture précise de la politique

Distinguer les sous-domaines

p accepte none, quarantine et reject. sp peut définir une politique pour les sous-domaines existants et np pour ceux qui n’existent pas. Par défaut, les deux héritent de la politique supérieure; les valeurs effectives restent visibles même lorsque les balises sont absentes.

Composer les URI de rapport

rua et ruf acceptent plusieurs adresses séparées par des virgules. Le générateur ajoute mailto: et bloque l’export si une adresse est mal formée. ruf reste vide au départ, car les rapports individuels peuvent exposer des détails; fo n’est émis qu’avec ruf.

Analyser sans altérer

Le parseur indique les doublons, séparateurs fautifs et valeurs non prises en charge avec une position. Les balises inconnues sont conservées. Il montre les anciens pct, rf et ri avec un avertissement, sans réécrire la valeur collée ni présenter ces balises comme options nouvelles.

Ce que la vérification locale ne prouve pas

Aucun accès au DNS ni aux messages
Le domaine ne sert qu’à calculer le nom d’hôte TXT suggéré. La page ne consulte pas _dmarc, ne publie rien et ne teste aucun email réel. Une valeur syntaxiquement correcte ne prouve pas son existence dans le DNS ni la réussite de SPF/DKIM.
Pas de déploiement au pourcentage garanti
Une ancienne valeur pct=25 est reconnue et marquée comme obsolète par la RFC 9989. Les nouvelles valeurs n’émettent ni pct, ni rf, ni ri. t=y est un signal de test, pas un substitut exact à une application sur 25 % des échecs.
Autorisation possible pour les rapports externes
Une destination rua ou ruf hébergée sur un autre domaine peut demander un TXT d’autorisation dans le DNS de ce domaine. L’outil peut signaler la différence entre domaines, mais ne vérifie pas la présence du TXT ni la remise des rapports.
Une seule valeur de politique
Collez une valeur TXT de politique, pas des rapports XML, des en-têtes de message ou plusieurs réponses DNS. L’analyse locale ne détecte pas plusieurs enregistrements DMARC déjà publiés au même nom. Les anciennes balises ne sont pas migrées automatiquement.

Questions sur le générateur d’enregistrement DMARC

Qu’est-ce qu’un enregistrement DMARC ?

C’est une valeur DNS TXT publiée à _dmarc qui indique aux serveurs destinataires comment traiter un échec d’alignement et où envoyer les rapports. Le générateur d’enregistrement DMARC montre la signification des balises plutôt que de supposer qu’une valeur valide est déjà en ligne.

Comment créer un enregistrement DMARC ?

Choisissez p=none, ajoutez une adresse rua que vous contrôlez, puis copiez la valeur TXT. Créez ensuite le TXT chez votre fournisseur DNS. Cette page ne transmet rien à ce fournisseur et ne confirme pas la propagation.

Avec quel enregistrement DMARC faut-il commencer ?

Un début prudent est v=DMARC1; p=none, avec rua=mailto:adresse@votredomaine lorsque la boîte existe. Observez les rapports et les sources légitimes avant de demander quarantine ou reject. Aucun destinataire fictif n’est ajouté par défaut.

Où publier l’enregistrement DMARC ?

Publiez la valeur au nom _dmarc.votredomaine. Certains panneaux DNS ajoutent automatiquement le domaine : il suffit alors de saisir _dmarc. Vérifiez le résultat dans le DNS réel; la valeur TXT et le nom d’hôte sont deux champs différents.

Quelle est la différence entre les rapports rua et ruf ?

rua reçoit des bilans agrégés de l’authentification. ruf demande des rapports de défaillance par message, pas toujours envoyés et potentiellement détaillés. Le constructeur laisse ruf vide et n’ajoute pas fo sans lui.

Une autre question sur la politique DMARC ?

Ouvrir le générateur d’enregistrement DMARC

Utilisez le générateur d’enregistrement DMARC pour lire la politique, puis décidez d’un renforcement à partir du DNS réel et des rapports reçus.