Email Dev Tools

générateur SPF

Ajoutez les expéditeurs réels dans l’ordre, puis relisez la valeur TXT et les avertissements avant de modifier le DNS.

générateur SPF

Entrée

Aucune source d’envoi. Ajoutez uniquement les expéditeurs confirmés.

TXT et analyse

v=spf1 ~all

Termes DNS directs visibles : 0 / 10

Octets TXT : 11

Ce n’est pas le total récursif ; les cibles include et redirect ne sont pas interrogées.

Termes ordonnés

  1. ~all — all · Accessible

Traitement dans ce navigateur ; aucune requête ou mise à jour DNS.

Fin et redirection

redirect remplace all ; le choix précédent reste mémorisé.

Résultat prêt. Lisez les avertissements avant publication.

À vérifier avant publication

  • Aucune source d’envoi : ne publiez pas ce brouillon tel quel.

Quand un nouveau service envoie du courrier pour votre domaine, une règle oubliée peut toucher les anciens expéditeurs. Le générateur SPF garde include et plages IP dans leur ordre d’évaluation : la première règle qui correspond détermine le résultat.

Le mode Contrôle accepte aussi une valeur TXT déjà rédigée sans la réécrire. Le générateur SPF signale les positions erronées et les mécanismes inaccessibles après all, mais ne résout ni les enregistrements DNS ni la chaîne des include.

Pourquoi utiliser ce générateur SPF

L’ordre des règles et la portée du contrôle restent visibles.

L’ordre du TXT suit vos lignes

Déplacer une ligne IP ou include modifie l’ordre du TXT produit. Sur une valeur collée, le générateur SPF relève les mécanismes placés après all qui ne seront jamais évalués.

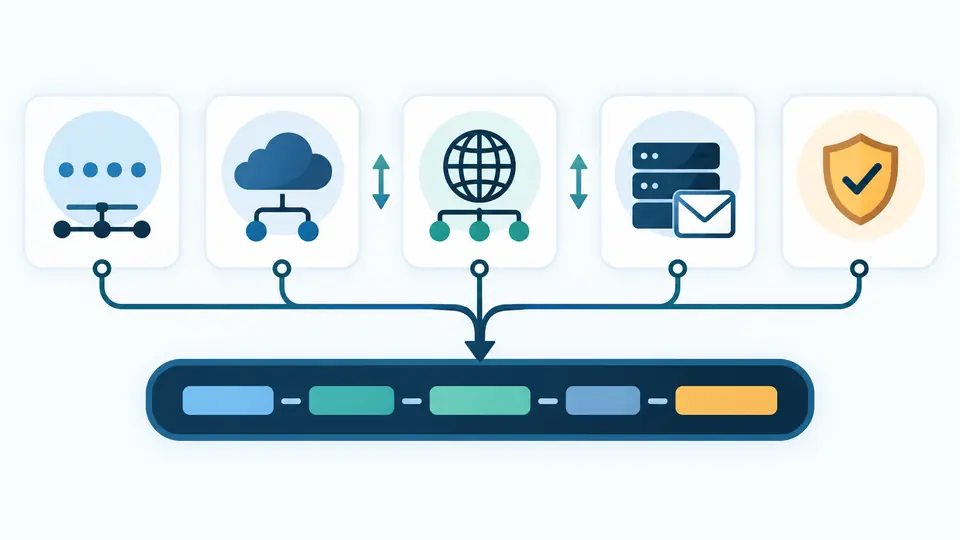
Des lignes de mécanismes SPF ordonnées alimentent une valeur TXT terminée par la politique all.

Un compteur sans promesse trompeuse

Le nombre affiché compte seulement les termes DNS visibles dans ce TXT. Les cibles de include restent inconnues : le générateur SPF ne présente pas ce nombre comme un total récursif réel.

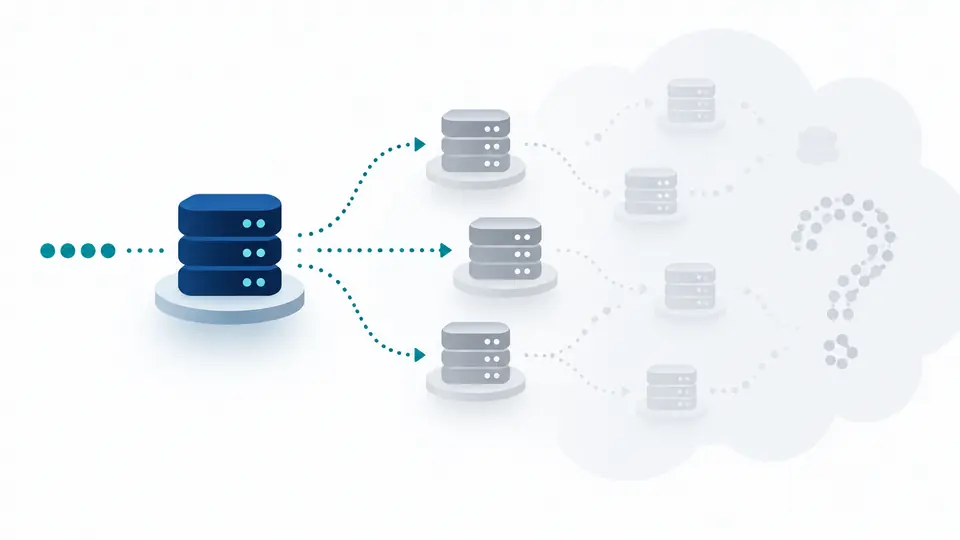
Une branche include visible mène à un arbre DNS gris non développé, avec le compteur des termes directs.

Préparer la politique et lire les avertissements

01

Recenser les vrais expéditeurs

La liste démarre vide et ~all n’est qu’une fin de brouillon. Ajoutez les plages IP et domaines include indiqués par vos prestataires d’envoi.

  • Les adresses de l’exemple sont réservées à la documentation, pas à votre DNS de production.
02

Conserver la logique du premier résultat

Déplacer une ligne change le chemin SPF. redirect remplace all dans le TXT, mais le choix précédent de all reste mémorisé.

  • Une saisie modifiée rend l’ancien résultat périmé et bloque copie et téléchargement jusqu’au prochain calcul.
03

Distinguer direct et récursif

En mode Contrôle, collez une valeur TXT et repérez les caractères fautifs, les règles inaccessibles et le nombre de termes directs visibles.

  • La limite de dix englobe les chaînes include et redirect réellement évaluées ; cette page ne les développe pas.

Composer et lire une valeur TXT précise

Mécanismes dans l’ordre

include, ip4, ip6, a et mx possèdent chacun un qualificatif ; la valeur exportée respecte l’ordre des lignes.

Contrôle d’une valeur existante

Le vérificateur SPF conserve le TXT collé et contrôle sa syntaxe, les préfixes CIDR et sa politique finale.

Budget expliqué honnêtement

Le compteur direct signale un enregistrement principal chargé sans prétendre valider la limite des 10 recherches DNS complète.

Ce qu’un contrôle local ne démontre pas

Aucune lecture du DNS publié
Le générateur SPF ne découvre ni TXT en ligne, ni second enregistrement SPF, ni void lookup. Vérifiez le domaine réel après publication.
255 octets ne limitent pas toute la valeur
Un seul enregistrement DNS TXT peut réunir plusieurs chaînes. Ne créez pas deux politiques SPF pour couper un TXT long.
Syntaxe correcte ne signifie pas livraison
Le MAIL FROM, l’IP d’envoi, l’alignement DMARC et les décisions du destinataire manquent à une analyse du texte seul.
Absence de fin ne veut pas dire erreur
Sans all ni redirect, SPF revient implicitement à neutral. L’outil avertit de cette politique sans la traiter comme une faute de syntaxe.

Questions sur le générateur SPF

Comment créer un enregistrement SPF pour mon domaine ?

Recensez les services et adresses qui envoient réellement, ordonnez les mécanismes, puis publiez une seule valeur TXT sur le domaine d’envoi.

Qu’est-ce qu’un void lookup en SPF ?

C’est une réponse DNS sans donnée utile ou un nom inexistant pendant l’évaluation. Cette page ne fait aucune requête DNS et ne peut donc pas les compter.

Le générateur affiche-t-il le vrai nombre de lookups ?

Non. Il affiche les termes directs visibles ; les mécanismes inclus et le chemin choisi peuvent modifier le coût réel, plafonné à dix par RFC 7208.

Le générateur peut-il détecter mon SPF actuel ?

Non. Collez vous-même la valeur TXT dans le mode Contrôle ; aucun nom de domaine n’est interrogé automatiquement.

Puis-je avoir plusieurs enregistrements SPF ?

Plusieurs enregistrements SPF sélectionnés pour un même nom entraînent une erreur permanente. Fusionnez les sources dans une seule politique TXT.

Une autre question sur la politique SPF ?

Revenir au générateur SPF avant publication

Utilisez le générateur SPF pour réordonner les expéditeurs ou contrôler un TXT existant avant toute modification DNS.