01
先列实际发件方
初始机制表是空的,~all 只是草稿结尾。只有确认服务商提供的 include 域名或 IP 网段后才添加。
- 示例地址用于演示,不能原样当作生产记录发布。
邮件开发工具
按实际发件来源添加机制,再核对 TXT 文本、顺序与发布前提示。
尚无发件机制,请只添加已确认的来源。
v=spf1 ~all
可见直接 DNS 查询项:0 / 10
TXT 字节数:11
这不是完整递归查询数;页面不会读取 include 或 redirect 的目标。
~all — all · 可执行仅在浏览器本地处理,不发送 DNS 查询或更新。
redirect 会替代 all;先前选择的 all 会保留。
结果已就绪,发布前请查看提示。
给域名接入新邮件服务时,常见问题不是记不住语法,而是不知道原来的发件来源会不会被新规则漏掉。SPF 记录生成器把每条机制按执行顺序列出来,避免把 include 和 IP 网段当作无序清单。
也可以把已有 TXT 值粘到检查模式。SPF 记录生成器会标出语法位置、不可达机制与已知风险;它只是本地静态检查,完整 DNS 查询预算和线上发布状态仍须另查。
看清机制顺序,也看清静态检查的范围。
计数只包括当前 TXT 中可见的直接查询项。include 后面的依赖链没有展开,SPF 记录生成器不会把这个数字伪装成真实总查询次数。
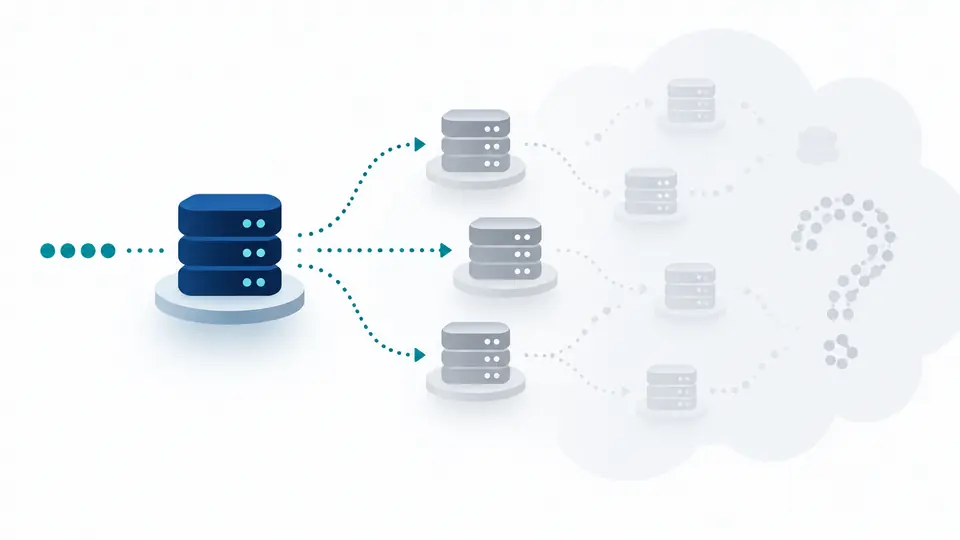
初始机制表是空的,~all 只是草稿结尾。只有确认服务商提供的 include 域名或 IP 网段后才添加。
上下移动机制会改变 SPF 的判定路径。启用 redirect 后,原来选过的 all 会暂存,但输出只保留 redirect。
检查模式可粘贴一条 TXT 值,查看出错字符位置、不可达项和可见直接项数。
include、ip4、ip6、a 和 mx 都可设置限定符,生成的 TXT 保留表单中的先后次序。
SPF 记录检查会保留粘贴的原文,同时做 SPF 语法检查,并核对网段前缀及结尾策略。
可见直接项数提示顶层记录是否拥挤,并解释它与完整 SPF DNS 查询限制的差别。
SPF 记录让收件方检查某个发件 IP 是否获准使用该 MAIL FROM 域名。先盘点实际发件服务,再为域名发布一条 TXT 策略。
~all 表示软失败,-all 表示失败。先确认所有合法来源已列出并做线上验证,再决定是否收紧;本页默认 ~all 不是投递保证。
RFC 7208 按一次实际评估路径限制会触发 DNS 的项,嵌套 include 也计入。这里仅展示顶层可见项,不能据此断定总预算通过。
不能。SPF 检查的是信封域名与发件 IP;可见 From 的对齐仍需结合 DMARC,且收件方还会使用其他判断。
应在 DNS 控制台合并为同一条 SPF TXT 策略。多条匹配的 SPF 记录会产生永久错误;本地检查无法发现线上重复项。
还有 SPF 策略问题?