Email Dev Tools

SPF-Eintrag erstellen

Tragen Sie echte Versandquellen in Reihenfolge ein und prüfen Sie den TXT-Wert vor der DNS-Änderung.

SPF-Eintrag erstellen

Eingabe

Noch keine Versandquellen. Nur bestätigte Absender ergänzen.

TXT und Analyse

v=spf1 ~all

Direkt sichtbare DNS-Terme: 0 / 10

TXT-Bytes: 11

Keine vollständige rekursive Zahl; include- und redirect-Ziele werden nicht abgefragt.

Geordnete Terme

  1. ~all — all · Erreichbar

Verarbeitung in diesem Browser; keine DNS-Abfrage oder Änderung.

Abschluss und Weiterleitung

redirect ersetzt all; die bisherige all-Auswahl bleibt erhalten.

Ergebnis bereit. Hinweise vor der Veröffentlichung prüfen.

Vor Veröffentlichung prüfen

  • Keine Versandquelle eingetragen; diesen Entwurf nicht direkt veröffentlichen.

Wer einen neuen Versanddienst anschließt, muss die bisherigen Quellen weiterhin berücksichtigen. Mit SPF-Eintrag erstellen stehen include und IP-Netze in der tatsächlichen Prüfungsreihenfolge; die erste passende Regel entscheidet.

Im Prüfmodus lässt sich ein vorhandener TXT-Wert unverändert einfügen. SPF-Eintrag erstellen zeigt Syntaxpositionen und unerreichbare Mechanismen, kann aber weder DNS abrufen noch verschachtelte include-Ketten auswerten.

Warum hier einen SPF-Eintrag erstellen

Reihenfolge sichtbar machen und die Grenzen der statischen Prüfung benennen.

Die Reihenfolge bleibt erhalten

Verschieben Sie eine IP- oder include-Zeile, folgt der erzeugte TXT-Wert derselben Reihenfolge. Beim Prüfen markiert SPF-Eintrag erstellen Mechanismen, die hinter all nie ausgeführt werden.

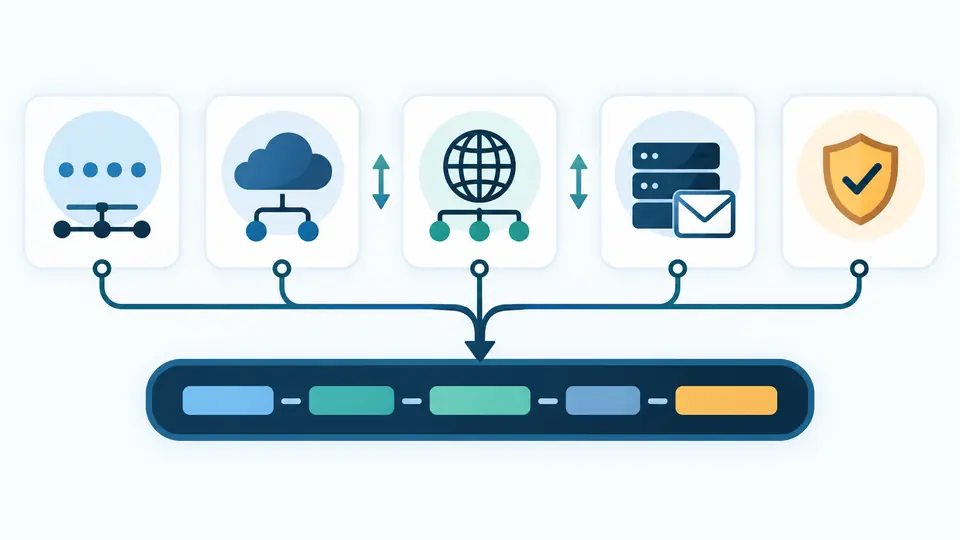
Geordnete SPF-Zeilen fließen in einen TXT-Wert mit abschließender all-Richtlinie.

Direkte Terme statt Scheinpräzision

Der Zähler erfasst nur DNS-Terme im aktuellen TXT-Wert. Ziele von include bleiben unbekannt; SPF-Eintrag erstellen bezeichnet die Zahl deshalb nie als vollständige rekursive Abfrage.

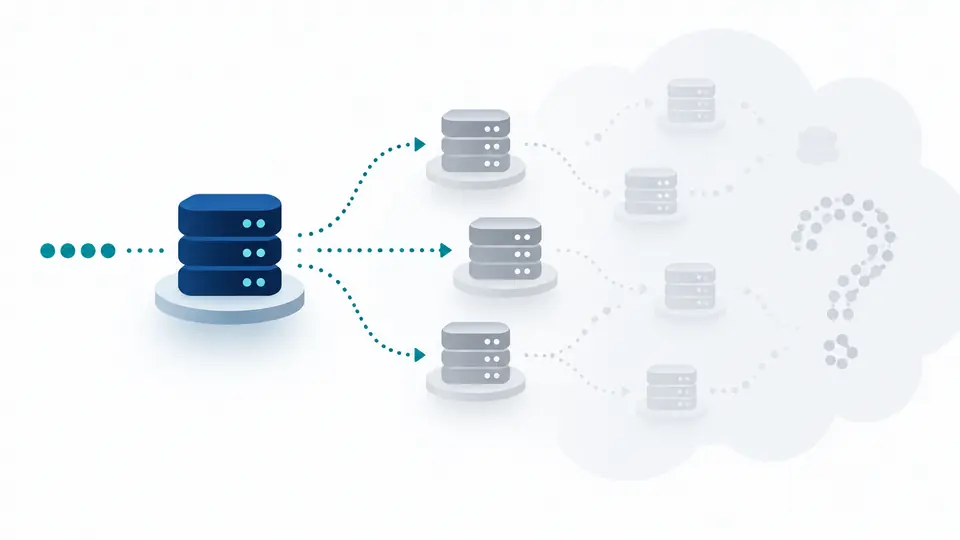
Ein sichtbarer include-Zweig führt zu einem grauen, nicht aufgelösten DNS-Baum neben dem Zähler direkter Terme.

Versandquellen erfassen und Richtlinie bewusst abschließen

01

Tatsächliche Absender erfassen

Die Mechanismenliste ist anfangs leer, ~all nur ein Entwurfsende. Übernehmen Sie IP-Netze oder include-Domains nur aus den Angaben Ihrer Versanddienste.

  • Die Beispieladressen sind Dokumentationswerte und gehören nicht unverändert ins produktive DNS.
02

Ersten Treffer berücksichtigen

Das Verschieben von Zeilen ändert den SPF-Prüfpfad. redirect ersetzt all in der Ausgabe; die zuvor gewählte all-Variante bleibt gespeichert.

  • Bei jeder Eingabeänderung wird das alte Ergebnis ungültig, bis Sie erneut ausführen.
03

Hinweise richtig einordnen

Fügen Sie im Prüfmodus einen TXT-Wert ein und betrachten Sie Zeichenposition, unerreichbare Terme und direkt sichtbare DNS-Einträge.

  • Das Limit von zehn umfasst auch ausgewertete include- und redirect-Ketten, die diese Seite nicht abfragt.

TXT-Regeln erstellen und vorhandene Werte lesen

Geordnete Mechanismen

include, ip4, ip6, a und mx erhalten je einen Qualifier; die Ausgabe übernimmt die Zeilenfolge.

Prüfung bestehender Einträge

SPF-Eintrag prüfen bedeutet hier: eingefügten Text erhalten und Syntax, CIDR-Präfixe sowie Abschlussrichtlinien lokal bewerten.

Ehrliche Budgetanzeige

Direkt sichtbare Terme zeigen Engpässe im Hauptrecord, ohne das DNS-Lookup-Limit für die ganze Kette zu behaupten.

Grenzen einer Prüfung ohne DNS-Abfrage

Keine veröffentlichten Records
SPF-Eintrag erstellen liest keine Live-TXT-Werte und erkennt weder einen zweiten SPF-Eintrag noch leere DNS-Antworten. Nach der Veröffentlichung separat prüfen.
255 Byte sind keine Gesamtlänge
Ein einzelner DNS-TXT-Record kann mehrere Zeichenfolgen enthalten. Teilen Sie einen langen SPF-TXT-Eintrag nicht in zwei separate SPF-Records auf.
Korrekte Syntax liefert keine Zustellgarantie
MAIL FROM, tatsächliche Sende-IP, DMARC-Abgleich und Empfängerregeln fehlen einer rein textbasierten Prüfung.
Fehlender Abschluss ist kein Syntaxfehler
Ohne all und redirect gilt implizit neutral. Der Checker meldet dies als Risiko, statt den Wert fälschlich zu verwerfen.

Fragen zum SPF-Eintrag erstellen

Wo trage ich den SPF-Eintrag ein?

Veröffentlichen Sie den Wert als einen TXT-Record am sendenden Domainnamen bei Ihrem DNS-Anbieter. Mehrere Zeichenfolgen müssen zum selben Record gehören.

Darf eine Domain mehrere SPF-Einträge haben?

Nein. Werden mehrere passende SPF-Records gefunden, entsteht ein permanenter Fehler. Diese Offline-Prüfung erkennt bereits veröffentlichte Dubletten nicht.

Soll ich ~all oder -all verwenden?

~all steht für softfail, -all für fail. Prüfen Sie zuerst sämtliche legitimen Versandquellen und den Live-Record, bevor Sie die Richtlinie verschärfen.

Was bedeutet „too many DNS lookups“?

Die zehn DNS-auslösenden Terme gelten pro tatsächlichem SPF-Prüfpfad einschließlich verschachtelter includes. Hier ist nur die direkt sichtbare Zahl bekannt.

Warum scheitert SPF bei weitergeleiteten Mails?

Bei einer Weiterleitung kann die verbindende IP wechseln, während die ursprüngliche MAIL-FROM-Domain bleibt. Ob ein Empfänger die Nachricht annimmt, lässt sich mit einem TXT-Wert allein nicht vorhersagen.

Noch eine Frage zum SPF-Eintrag?

Jetzt SPF-Eintrag erstellen und prüfen

Kehren Sie zu SPF-Eintrag erstellen zurück, ordnen Sie die Versandquellen neu oder prüfen Sie einen vorhandenen TXT-Wert.