01
Den vollständigen TXT-Wert nehmen
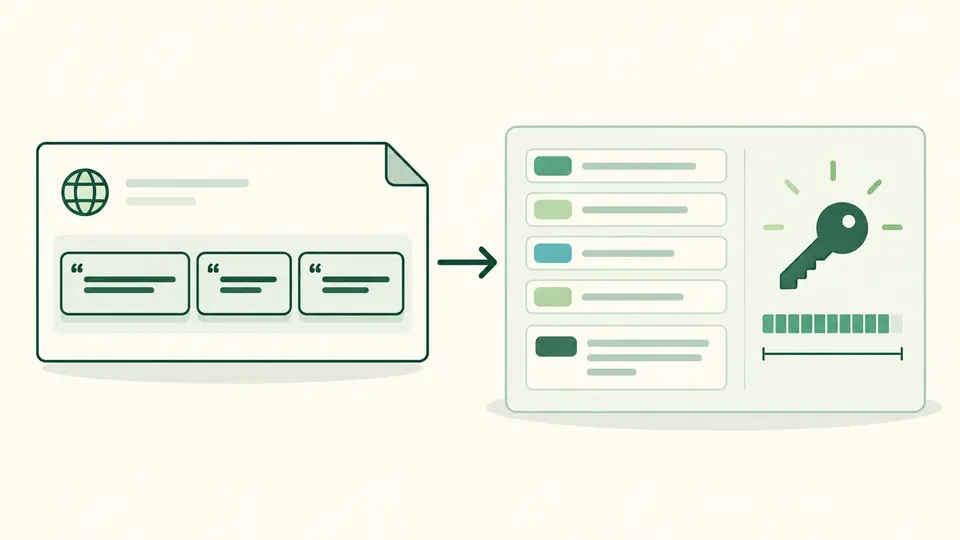
Tag-Liste oder eine DNS-TXT-Zeile einfügen. Benachbarte zitierte Abschnitte werden verbunden; die 255-Byte-Grenze pro DNS-Abschnitt bedeutet keinen beschädigten Gesamtschlüssel.
E-Mail-DNS
Vorhandenen DKIM-TXT-Wert einfügen oder einen BIMI-Entwurf vorbereiten.
Eintrag eingeben oder Beispiel laden.
Einträge bleiben in diesem Browser. Keine DNS-, SVG- oder Zertifikatsabfrage.
Eintrag eingeben oder Beispiel laden.
Ein langer DKIM-TXT-Eintrag kann in mehrere zitierte DNS-Zeichenfolgen zerfallen. Hier lässt sich ein DKIM-Eintrag analysieren: Die Teile werden verbunden, doppelte Tags und ein leeres p= markiert und die tatsächliche Schlüssellänge aus den Bytes gelesen.
Wer zusätzlich einen BIMI-Eintrag erstellen möchte, bekommt Host und TXT-Wert getrennt. Ein DKIM-Eintrag analysieren bedeutet hier eine lokale Text- und Schlüsselprüfung; weder die Veröffentlichung im DNS noch die spätere Logoanzeige wird bestätigt.
Ein DKIM-Eintrag analysieren heißt, den langen TXT-Wert vor dem Veröffentlichen lesbar zu machen.
Zitierte DKIM-TXT-Teile werden verbunden und Tag für Tag angezeigt. So lässt sich ein DKIM-Eintrag analysieren und die RSA-Modulusgröße oder ein 32-Byte-Ed25519-Schlüssel prüfen; ein leeres p= erscheint als Widerruf.
Der BIMI-Generator nutzt standardmäßig den Selektor default. DNS-Host und TXT-Wert erscheinen separat; Logo- und optionale Zertifikats-URL werden weder abgerufen noch als Anzeigeerlaubnis bewertet.
Tag-Liste oder eine DNS-TXT-Zeile einfügen. Benachbarte zitierte Abschnitte werden verbunden; die 255-Byte-Grenze pro DNS-Abschnitt bedeutet keinen beschädigten Gesamtschlüssel.
Domain und DKIM-Selektor sind optional. Erst beide zusammen ergeben selector._domainkey.domain. Die automatische Prüfung wartet 350 ms; im manuellen Modus startet Strg/Cmd + Enter.
Leeres p=, doppelte Tags und RSA-Bits prüfen. Im BIMI-Modus Host und TXT-Wert in getrennte DNS-Felder kopieren. Jede Änderung sperrt das Kopieren und Herunterladen des alten Ergebnisses.
Version, Schlüssel, Hash, Dienst und Flags werden getrennt. Beim DKIM-Eintrag analysieren bleiben unbekannte Tags sichtbar; doppelte Namen und eine falsch platzierte Version sind Fehler.
RSA-Bits stammen aus dem dekodierten Modulus, nicht aus der Base64-Textlänge. Unter 1024 Bit ist ein Fehler, von 1024 bis 2047 Bit eine Warnung; Ed25519 braucht 32 Bytes. Ein öffentlicher DKIM-Schlüssel wird nur lokal gelesen.
Aus HTTPS-Logo und optionaler Zertifikats-URL entstehen ein Host nach default._bimi.example.com und ein v=BIMI1-TXT-Wert zur eigenen Prüfung.
Der DKIM-Selektor bezeichnet den öffentlichen Schlüssel unter selector._domainkey.domain. Domain und Selektor müssen beide vorliegen, damit der Host angezeigt wird; eine Suche nach Selektoren im DNS findet nicht statt.
RSA-Schlüssel unter 1024 Bit sind nach aktuellen Vorgaben zu kurz; mindestens 2048 Bit werden empfohlen. Die Prüfung liest den Modulus aus der DER-Struktur statt die Länge des TXT-Texts zu schätzen.
Den Selektor liefert in der Regel der sendende Dienst oder das s=-Tag eines signierten Mail-Headers. Ohne diesen Hinweis rät das Tool keinen Namen und testet keine möglichen DNS-Hosts.
Ein BIMI-Checker kann DNS- und Dateizugriff anbieten, ein Validator zusätzlich Bedingungen bewerten. Dieser Generator erstellt nur einen lokalen TXT-Entwurf; weder Logo noch Zertifikat werden geladen.
v=BIMI1 ist erforderlich und steht zuerst, l= verweist auf das Logo; a= kann auf einen Nachweis verweisen oder leer bleiben. Weitere Voraussetzungen der empfangenden Mail-Dienste sind damit nicht bestätigt.
Fehlt eine konkrete Prüfung?
Öffentlichen TXT-Wert einfügen und Tags prüfen; bei Bedarf anschließend einen BIMI-Entwurf vorbereiten.
Prüfung und Entwurf laufen lokal im Browser.