01
TXT 값 전체 사용
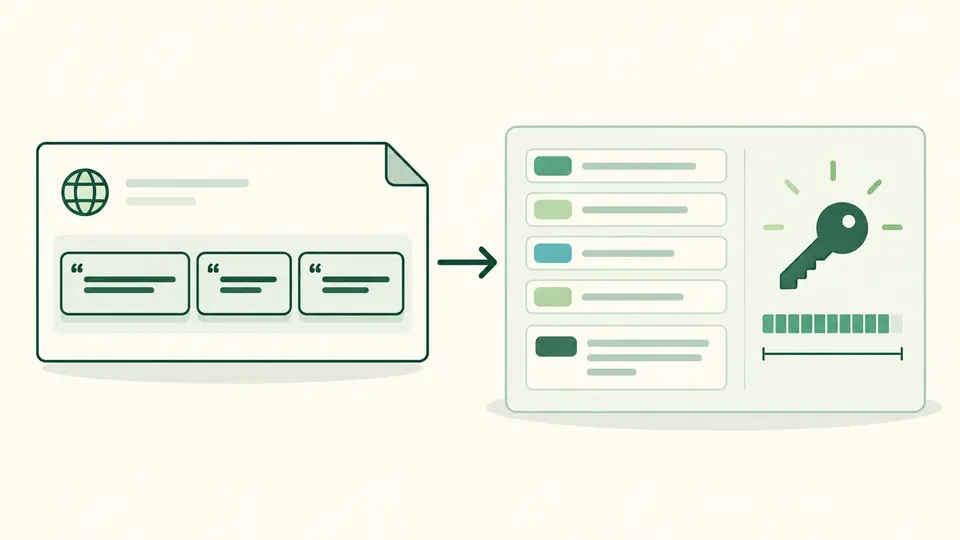
태그 목록이나 DNS TXT 한 줄을 붙여 넣으세요. 연속된 따옴표 문자열은 합쳐지므로, 255바이트 단위로 나뉜 것을 공개키 손상으로 잘못 판단하지 않습니다.
이메일 DNS
기존 DKIM TXT를 붙여 넣거나 BIMI 초안 모드로 전환하세요.
레코드를 입력하거나 예시를 불러오세요.
레코드는 이 브라우저에서만 처리됩니다. DNS, SVG 또는 인증서 요청을 보내지 않습니다.
레코드를 입력하거나 예시를 불러오세요.
긴 DKIM TXT 레코드는 DNS 관리 화면에서 여러 따옴표 문자열로 나뉘기도 합니다. DKIM 레코드 분석은 이를 이어 붙인 뒤 중복 태그, 비어 있는 p=, 공개키 종류와 실제 비트 수를 보여 줍니다.
BIMI 레코드 생성 모드에서는 로고 URL로 DNS 호스트와 TXT 값을 따로 만듭니다. DKIM 레코드 분석 결과는 붙여 넣은 텍스트에만 적용되며, 실제 DNS 게시나 수신함의 로고 노출을 검증하지 않습니다.
DKIM 레코드 분석은 게시 전에 긴 TXT 값을 읽을 수 있는 항목으로 나눕니다.
따옴표로 분리된 DKIM TXT를 이어 붙여 태그별로 보여 줍니다. DKIM 레코드 분석은 RSA 모듈러스 길이 또는 32바이트 Ed25519 공개키를 확인하고 빈 p=를 폐기로 표시합니다.
BIMI 레코드 생성은 기본 선택자 default로 DNS 호스트를 만들고 TXT 값과 구분합니다. 로고와 선택적 인증서 URL을 넣어도 네트워크 조회나 표시 보장은 하지 않습니다.
태그 목록이나 DNS TXT 한 줄을 붙여 넣으세요. 연속된 따옴표 문자열은 합쳐지므로, 255바이트 단위로 나뉜 것을 공개키 손상으로 잘못 판단하지 않습니다.
도메인과 DKIM 셀렉터(선택자)는 선택 사항입니다. 둘 다 입력했을 때만 selector._domainkey.domain을 보여 줍니다. 자동 검사는 350ms 뒤에 실행되고 수동 모드에서는 Ctrl/Cmd + Enter를 쓸 수 있습니다.
비어 있는 p=, 중복 태그, RSA 비트 수를 살펴보세요. BIMI 모드에서는 호스트와 TXT 값을 각각 옮기고, 입력을 바꾸면 이전 결과의 복사와 다운로드가 막힙니다.
버전, 키, 해시, 서비스와 플래그를 분리해 보여 줍니다. DKIM 레코드 분석은 알 수 없는 태그를 남기고 중복 이름이나 잘못 놓인 버전을 오류로 표시합니다.
RSA 비트 수는 Base64 텍스트 길이가 아니라 DER 모듈러스에서 계산합니다. 1024비트 미만은 오류, 1024~2047비트는 경고이며 Ed25519 키는 32바이트여야 합니다.
BIMI 레코드 생성은 HTTPS 로고 URL과 선택적 인증서 URL로 default._bimi.example.com 형식의 호스트와 v=BIMI1 TXT 값을 작성합니다.
선택자는 메일 서명에서 DNS 공개키의 이름을 지정합니다. 도메인과 DKIM 선택자를 모두 입력하면 selector._domainkey.domain을 보여 주지만, 이 페이지는 DNS에서 선택자를 찾아내지 않습니다.
현재 기준으로 RSA 1024비트 미만은 검증에 부족하고 2048비트 이상이 권장됩니다. DKIM 레코드 분석은 Base64 길이를 추정하지 않고 실제 키 구조를 읽어 이 기준과 비교합니다.
p=가 비어 있으면 해당 DKIM 공개키가 폐기된 상태를 뜻합니다. 도구는 이를 정상 키로 표시하지 않으며 다른 선택자의 키나 예전 발송 메일을 자동으로 확인하지 않습니다.
BIMI에는 DMARC 운용 정책과 적합한 로고 등 추가 조건이 있습니다. 이 초안은 TXT 문자열만 만들며 실제 DNS, 메일 인증 또는 로고 표시를 검사하지 않습니다.
VMC는 로고 사용 권한을 증명하는 인증서 종류입니다. BIMI 레코드 생성은 URL을 선택적으로 적을 수 있지만, 특정 수신 서비스의 인증서 요구를 대신 판단할 수 없습니다.
필요한 검사가 없나요?