01
실제 발송처를 먼저 적기
처음 메커니즘 목록은 비어 있으며 ~all은 초안의 끝입니다. 제공업체가 안내한 include 도메인이나 IP 대역만 추가하세요.
- 예시의 문서용 주소를 운영 DNS에 그대로 게시하지 마세요.
Email Dev Tools
발송 출처를 순서대로 넣고 DNS 변경 전에 TXT 값과 경고를 확인하세요.
발송 메커니즘이 없습니다. 확인한 발송처만 추가하세요.
v=spf1 ~all
보이는 직접 DNS 항목: 0 / 10
TXT 바이트: 11
재귀 조회의 전체 수치가 아닙니다. include와 redirect 대상은 가져오지 않습니다.
~all — all · 실행 가능이 브라우저에서 처리하며 DNS 조회나 업데이트를 보내지 않습니다.
redirect는 all을 대신하며 이전 all 선택은 보관됩니다.
결과가 준비되었습니다. 게시 전 경고를 검토하세요.
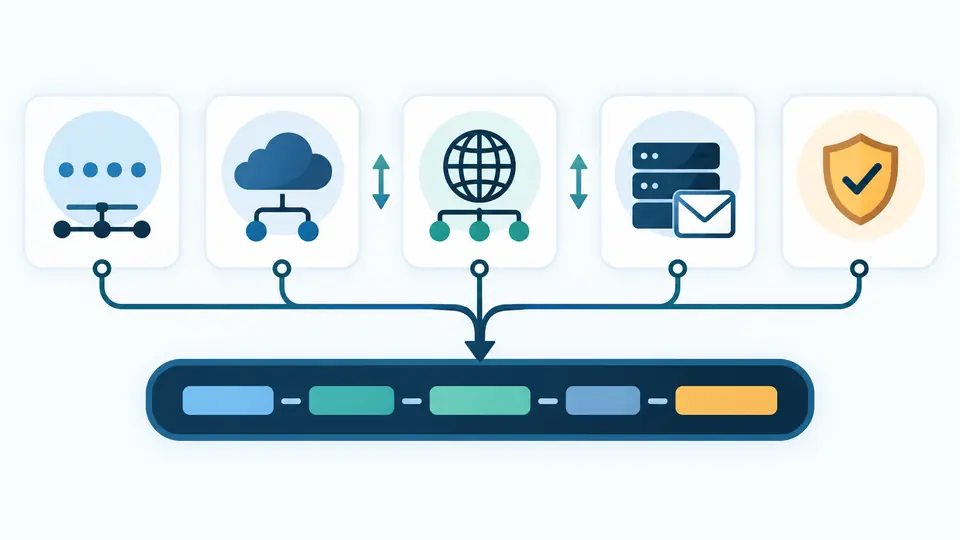
새 발송 서비스를 연결할 때는 기존 발송처를 빠뜨리지 않으면서 정책을 바꿔야 합니다. SPF 레코드 생성기는 include와 IP 대역을 평가 순서대로 표시해 첫 번째 일치 항목이 결과를 정한다는 사실을 드러냅니다.
검사 모드에는 기존 TXT 값을 그대로 붙여 넣을 수 있습니다. SPF 레코드 생성기는 오류 위치와 all 뒤의 무효 항목을 알려 주지만, DNS에 접속하거나 include 대상의 하위 레코드를 펼치지는 않습니다.
규칙의 순서와 오프라인 검사 범위를 함께 보여 줍니다.
IP나 include 행을 위아래로 옮기면 결과 문자열도 같은 순서로 바뀝니다. 기존 값을 검사할 때 SPF 레코드 생성기는 all 뒤의 실행되지 않는 항목을 표시합니다.
표시 숫자는 현재 TXT에서 확인 가능한 직접 DNS 항목만 뜻합니다. include 내부는 펼치지 않으므로 SPF 레코드 생성기는 이 수치를 실제 재귀 조회 총량이라고 부르지 않습니다.
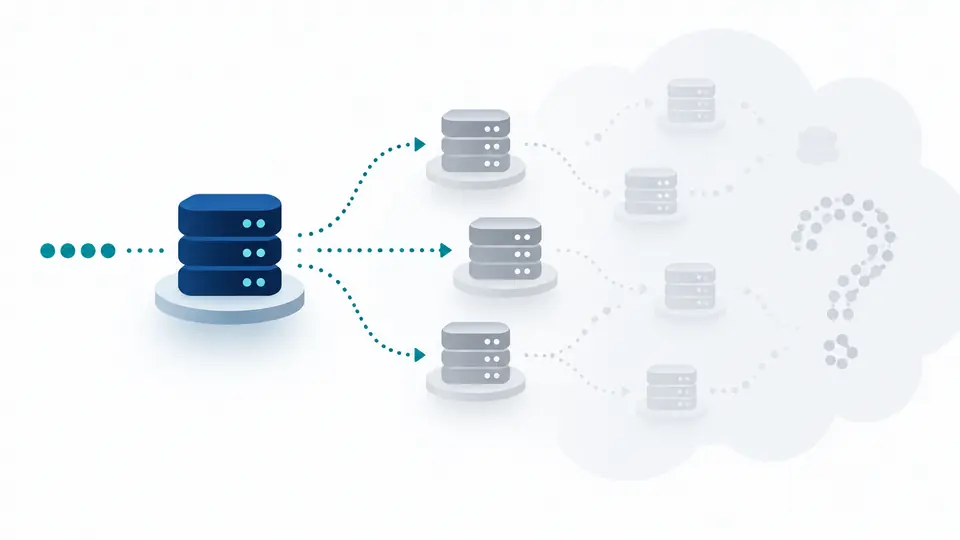
처음 메커니즘 목록은 비어 있으며 ~all은 초안의 끝입니다. 제공업체가 안내한 include 도메인이나 IP 대역만 추가하세요.
행을 옮기면 SPF 평가 경로가 바뀝니다. redirect를 켜면 all은 출력에서 빠지지만 이전에 선택한 값은 유지됩니다.
검사 모드에서 TXT 값 하나를 붙여 넣고 문자 위치, 도달할 수 없는 항목, 보이는 직접 조회 수를 확인하세요.
include, ip4, ip6, a, mx를 한 행씩 추가하고 한정자를 고르면 같은 순서로 TXT가 만들어집니다.
SPF 레코드 검사는 붙여 넣은 원문을 바꾸지 않고 구문, CIDR 접두 길이, 종료 정책을 살핍니다.
보이는 직접 항목 수는 상위 레코드가 붐비는지 알려 주지만 전체 SPF DNS 조회 제한 통과를 보증하지 않습니다.
해당 TXT 값이 SPF 버전 1 정책이라는 표시입니다. 이 도구는 첫 항목이 v=spf1인지 검사합니다.
RFC 7208은 실제 평가 경로의 DNS 조회 항목을 하위 include까지 합쳐 10개로 제한합니다. 여기의 수치는 현재 값에 보이는 직접 항목뿐입니다.
~all은 softfail, -all은 fail입니다. 합법적인 발송처를 모두 확인한 뒤 정책 강도를 결정하세요.
어떤 include와 redirect가 실제로 조회되는지 온라인으로 추적하세요. 이 정적 수치는 하위 경로를 보여 주지 않으므로 단독으로 원인을 확정할 수 없습니다.
세 기술은 서로 다른 역할을 합니다. SPF는 MAIL FROM 도메인의 발송 IP 권한을 검사하고, DMARC는 보이는 From과의 정렬을 따집니다.
SPF 정책에 대해 더 궁금한 점이 있나요?