Email Dev Tools

gerador de registro SPF

Inclua as fontes reais em ordem e revise o TXT e os alertas antes de alterar o DNS.

gerador de registro SPF

Entrada

Nenhuma fonte de envio. Inclua somente remetentes confirmados.

TXT e análise

v=spf1 ~all

Termos DNS diretos visíveis: 0 / 10

Bytes do TXT: 11

Não é o total recursivo; os destinos include e redirect não são consultados.

Termos ordenados

  1. ~all — all · Alcançável

Processado neste navegador; nenhuma consulta ou alteração DNS é enviada.

Final e redirecionamento

redirect substitui all; a opção anterior de all fica guardada.

Resultado pronto. Revise os alertas antes de publicar.

Revise antes de publicar

  • Nenhuma fonte de envio listada; não publique este rascunho diretamente.

Ao adicionar um serviço de envio, é fácil esquecer uma fonte que já manda e-mails pelo domínio. O gerador de registro SPF conserva includes e faixas IP na ordem de avaliação: o primeiro mecanismo que combina define o resultado.

No modo Verificar, você também pode colar um TXT existente sem reescrevê-lo. O gerador de registro SPF indica erros de sintaxe e mecanismos após all que não serão alcançados, mas não consulta o DNS nem expande cadeias include.

Por que usar este gerador de registro SPF

A ordem das regras e o alcance da verificação ficam claros.

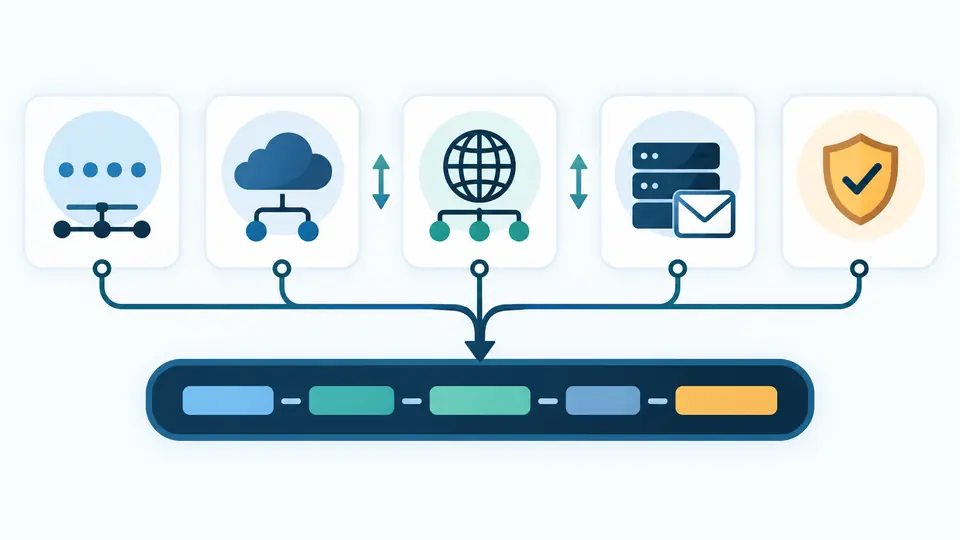
A sequência das linhas vira TXT

Mover uma faixa IP ou linha include muda a sequência do valor gerado. Ao verificar um registro colado, o gerador de registro SPF aponta mecanismos depois de all que não serão executados.

Linhas ordenadas de mecanismos SPF formando um TXT com a política all no final.

Contagem com limite explicado

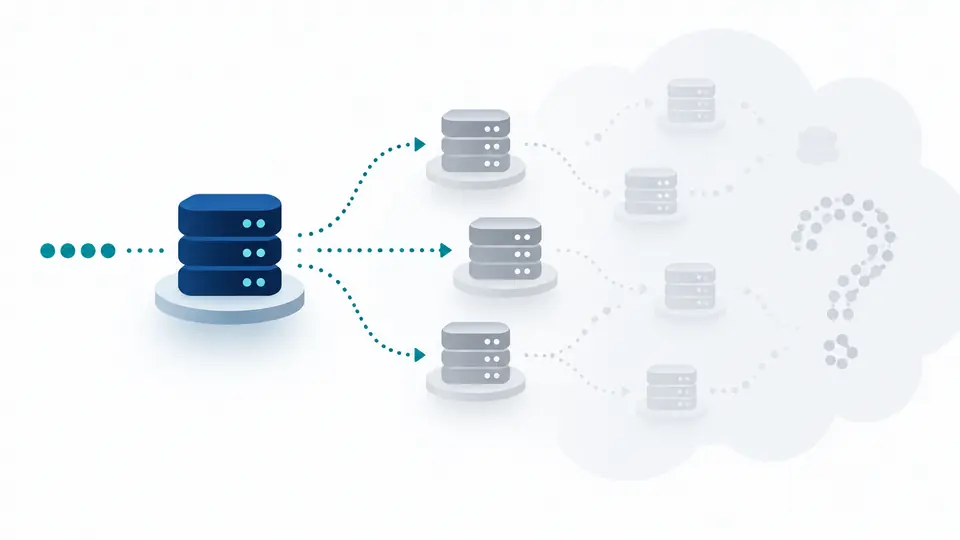
O número inclui apenas termos DNS diretos visíveis neste TXT. Os destinos include não são conhecidos; o gerador de registro SPF não apresenta esse valor como o total recursivo real.

Um ramo include visível leva a uma árvore DNS cinza não expandida, ao lado do contador direto.

Preparar a política antes de publicar

01

Inventariar quem realmente envia

A lista começa vazia e ~all é apenas um encerramento de rascunho. Adicione faixas IP ou domínios include fornecidos por seus serviços de envio.

  • Os endereços do exemplo são para documentação; não os publique como remetentes de produção.
02

Preservar a primeira correspondência

Reordenar linhas muda o caminho de avaliação SPF. redirect substitui all na saída, mas a opção anterior de all fica guardada.

  • Alterar entrada ou opção torna o resultado antigo desatualizado e bloqueia a exportação até recalcular.
03

Interpretar os alertas corretamente

No modo Verificar, cole um TXT e confira posições de erros, termos inalcançáveis e a contagem direta visível.

  • O limite de dez também inclui cadeias include e redirect avaliadas; esta página não as consulta.

Montar e examinar uma política TXT

Mecanismos em ordem

include, ip4, ip6, a e mx aceitam qualificador por linha; o TXT exportado mantém a sequência configurada.

Verificação do registro atual

O verificador de SPF preserva o texto colado e analisa sintaxe, prefixos CIDR e política de encerramento.

Orçamento de consultas explicado

A contagem direta avisa quando o registro principal está carregado sem afirmar que toda a cadeia respeita dez consultas DNS SPF.

Limites de uma verificação sem DNS

Não lê o que está publicado
O gerador de registro SPF não descobre TXT ativo, um segundo registro SPF nem consultas vazias. Verifique o domínio on-line depois de publicar.
255 bytes não limitam o TXT inteiro
Um único registro DNS TXT pode juntar várias strings. Não divida uma política longa em dois registros SPF separados.
Sintaxe certa não garante entrega
MAIL FROM, IP de envio, alinhamento DMARC e regras do destinatário não podem ser deduzidos apenas do texto.
Sem final explícito não há erro de sintaxe
Sem all ou redirect, SPF assume neutral. O verificador alerta sobre essa decisão sem rejeitar a gramática.

Dúvidas sobre o gerador de registro SPF

Devo terminar meu registro com ~all ou -all?

Antes de criar um registro SPF, confirme os serviços autorizados. ~all representa softfail e -all representa fail; valide o DNS publicado antes de endurecer a política.

O que é o limite de 10 consultas DNS?

A RFC 7208 limita os termos que acionam DNS no caminho efetivo, inclusive includes aninhados. Aqui só aparecem os termos diretos visíveis.

Posso ter mais de um registro SPF?

Mais de um registro SPF selecionável no mesmo nome causa erro permanente. Consolide as fontes em uma só política TXT.

O gerador exibe o número real de lookups?

Não. A contagem local não inclui as cadeias de include e redirect nem prevê qual caminho uma mensagem percorrerá.

Como resolver o erro too many DNS lookups?

Examine on-line o caminho real de includes e redirects e reduza os termos necessários. A contagem direta desta página não identifica todos os custos aninhados.

Ainda tem alguma dúvida sobre SPF?

Use o gerador de registro SPF antes de publicar

Volte ao gerador de registro SPF para reordenar fontes ou verificar um TXT existente antes de publicá-lo.