01
Mantenha o subdomínio desejado
Informe um domínio, não URL nem caixa postal. SPF e _dmarc podem diferir entre domínio principal e subdomínio. Exemplo só preenche o campo; nenhuma solicitação sai automaticamente.
DNS de e-mail
Digite um domínio e acrescente o seletor DKIM somente se souber qual é. A consulta começa por ação sua.
Deixe vazio para não consultar DKIM. Procure s= no cabeçalho de uma mensagem assinada ou nas configurações do provedor.
Digite um domínio ou carregue o exemplo para iniciar a verificação.
Só depois do clique o navegador envia domínio e nome do seletor opcional para o Cloudflare Public DNS via HTTPS. Nenhum e-mail é enviado.
Digite um domínio ou carregue o exemplo para iniciar a verificação.
Depois de trocar o provedor de e-mail, o site pode continuar no ar enquanto os registros de correio ainda apontam para o serviço antigo. O verificador de SPF DKIM e DMARC consulta exatamente o domínio ou subdomínio digitado.
O verificador de SPF DKIM e DMARC separa registro ausente de erro no resolvedor. É possível verificar DNS de e-mail com os registros MX, os valores TXT originais e o tempo de resposta, sem confundir publicação com autenticação de e-mail ou entrega.
A resposta precisa mostrar também o que não foi consultado.
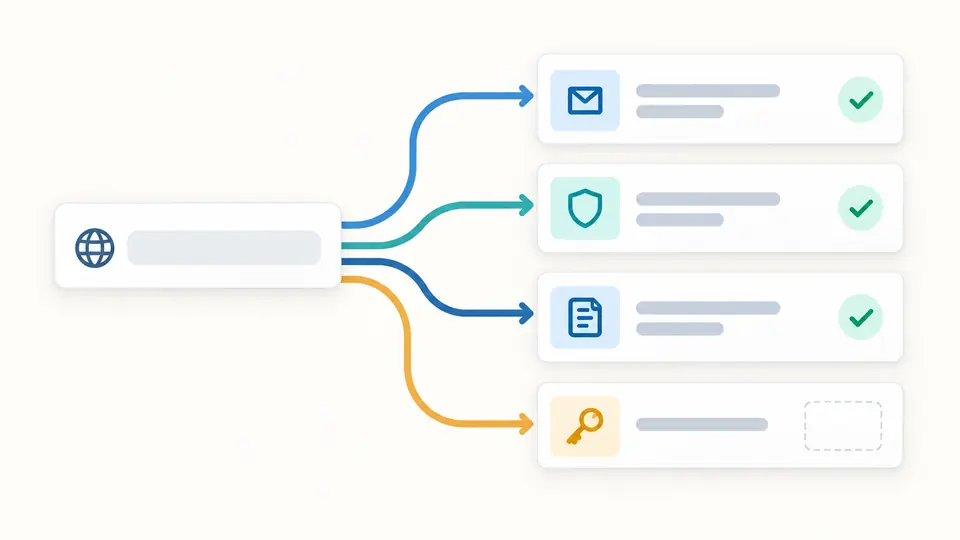
O verificador de SPF DKIM e DMARC lê MX, SPF e _dmarc do nome digitado. Sem seletor, DKIM fica “Não verificado”; tentar alguns nomes comuns não permite descartar todas as outras chaves.
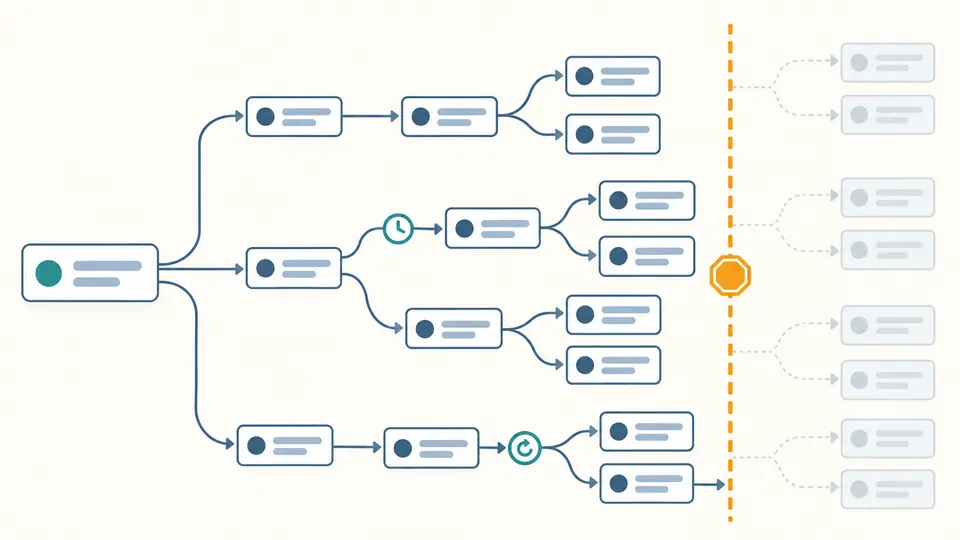
include e redirect são explorados por até cinco níveis e doze nomes adicionais. Ausência, demora e interrupção aparecem em cada ramo. A árvore limitada não é apresentada como aprovação SPF de uma mensagem.
Informe um domínio, não URL nem caixa postal. SPF e _dmarc podem diferir entre domínio principal e subdomínio. Exemplo só preenche o campo; nenhuma solicitação sai automaticamente.
A chave DKIM fica em seletor._domainkey.domínio. Se você ainda não sabe o s= de um cabeçalho assinado, deixe o campo vazio. O botão ou Ctrl/Cmd+Enter inicia a consulta manual.
“Sem registro” é diferente de SERVFAIL ou HTTPS bloqueado. O tempo da consulta e o TTL ajudam a decidir quando repetir após uma mudança; editar a entrada bloqueia a cópia do resultado antigo.
Os registros MX são ordenados por prioridade, com reconhecimento de MX nulo. SPF, DMARC e DKIM escolhido mostram o nome consultado e o valor bruto para comparar com o painel do provedor.
Mecanismos diretos aparecem antes dos destinos include e redirect alcançáveis; nomes repetidos não geram nova consulta. Doze nomes extras são limite de solicitações, não prova da regra de dez consultas da RFC.
Encontrado, ausente, falha e não verificado ficam separados, com tempo e TTL quando disponíveis. Uma falha do resolvedor não é tratada como resultado vazio e a cópia trava após alterações.
Confira o s= no cabeçalho DKIM-Signature de um e-mail realmente assinado ou a configuração do seu provedor. Um seletor diferente pode ocultar a chave que existe em outro nome.
Compare o seletor digitado com o nome publicado e veja se a alteração já chegou ao resolvedor. Observe TTL, “Sem registro” e “Falha na consulta” antes de concluir que a configuração está ausente.
p=none é uma política válida para observação. Sem relatórios e conhecimento de todos os remetentes legítimos, a página não pode decidir com segurança quando mudar para quarantine ou reject.
O limite de dez depende dos mecanismos executados para um IP de envio específico. Esta árvore de referências tem orçamento próprio e não realiza essa avaliação completa nem declara aprovação.
Esta página não salva histórico de consultas. Os nomes enviados por você chegam ao Cloudflare Public DNS e seguem a política de privacidade desse serviço.
Você pode consultar o subdomínio exatamente como foi digitado. Isso mostra seus registros atuais, mas não conclui a herança DMARC nem autentica uma mensagem real.
Ainda tem uma dúvida de DNS?
Após mudar o provedor, execute o verificador de SPF DKIM e DMARC novamente e compare nome, horário e valores brutos com o DNS esperado.
O resolvedor público recebe os nomes consultados; isto não mede entrega.