01
하위 도메인을 그대로 입력
URL이나 이메일이 아니라 도메인을 입력하세요. 도구는 부모 도메인으로 자동 이동하지 않습니다. SPF와 _dmarc 값은 이름별로 다를 수 있습니다. 예시 버튼은 입력만 채우며 요청하지 않습니다.
메일 DNS
도메인을 입력하고 알고 있는 경우에만 DKIM 셀렉터를 추가하세요. 조회는 수동으로 시작합니다.
비워 두면 DKIM을 조회하지 않습니다. 서명된 메일 헤더의 s= 또는 메일 제공업체 설정에서 셀렉터를 찾으세요.
도메인을 입력하거나 예시를 불러온 다음 확인을 시작하세요.
확인을 누른 뒤에만 브라우저가 도메인과 선택한 셀렉터 이름을 HTTPS로 Cloudflare Public DNS에 보냅니다. 메일은 보내지 않습니다.
도메인을 입력하거나 예시를 불러온 다음 확인을 시작하세요.
메일 서비스를 옮긴 뒤 관리 화면에는 새 값이 보이지만 외부 DNS에는 이전 값이 남아 있을 수 있습니다. 메일 DNS 확인은 입력한 하위 도메인을 루트 도메인으로 바꾸지 않고 그 이름의 현재 응답을 읽습니다.
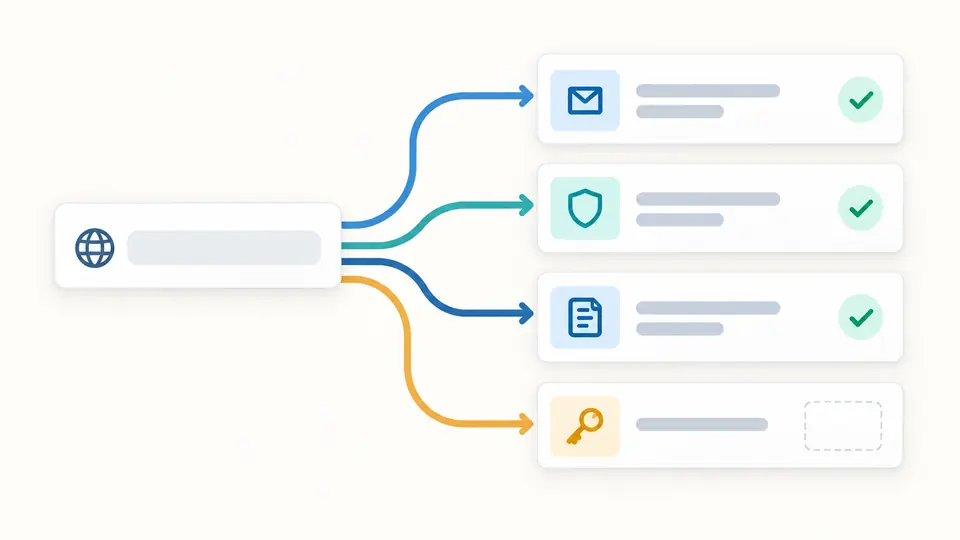
메일 DNS 확인은 기록 없음과 리졸버 오류를 구분합니다. MX 레코드 조회, SPF·DMARC TXT와 선택한 DKIM 키를 원본 응답과 나란히 보여 주므로 이메일 인증 검사 결과를 실제 메일의 통과 또는 배달 보장으로 오해하지 않을 수 있습니다.
보이는 기록과 조회하지 않은 범위를 같은 화면에서 확인할 수 있습니다.
메일 DNS 확인은 MX, SPF와 입력 이름의 _dmarc를 읽습니다. 셀렉터가 비어 있으면 DKIM은 “조회하지 않음”으로 남으며 흔한 이름 몇 개를 추측한 뒤 키가 없다고 단정하지 않습니다.
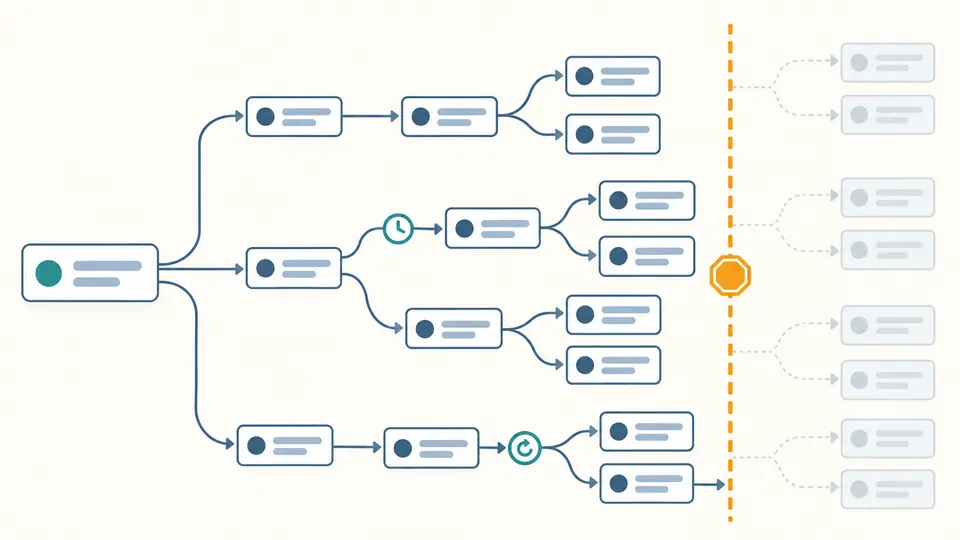
include와 redirect를 최대 다섯 단계, 추가 이름 열두 개까지 읽습니다. 누락과 시간 초과를 가지별로 보여 주고 예산이 끝나면 중단 표시를 남깁니다. SPF 통과 판정으로 바꾸지 않습니다.
URL이나 이메일이 아니라 도메인을 입력하세요. 도구는 부모 도메인으로 자동 이동하지 않습니다. SPF와 _dmarc 값은 이름별로 다를 수 있습니다. 예시 버튼은 입력만 채우며 요청하지 않습니다.
DKIM 키는 셀렉터._domainkey.도메인에 있습니다. 서명 헤더의 s=를 모르면 비워 두세요. 조회는 버튼 또는 Ctrl/Cmd+Enter로 직접 시작합니다.
기록 없음은 SERVFAIL이나 HTTPS 연결 실패와 다릅니다. 변경 직후 재조회 시 시각과 TTL을 참고하고, 입력을 바꾸면 이전 결과 복사가 즉시 막힌다는 점을 확인하세요.
MX 우선순위를 정렬하고 메일을 받지 않겠다는 Null MX도 표시합니다. SPF, DMARC, 지정한 DKIM은 정확한 조회 이름과 원본 응답을 남겨 제공업체 설정과 대조할 수 있습니다.
직접 DNS 조회 요소를 먼저 보여 주고, 도달 가능한 include와 redirect를 중복 없이 따라갑니다. 추가 이름 12개는 외부 요청 예산이지 RFC 7208의 10회 제한을 통과했다는 뜻이 아닙니다.
발견, 없음, 실패, 미조회를 따로 표시하고 가능한 경우 TTL도 보여 줍니다. 리졸버 실패를 빈 기록으로 바꾸지 않으며 도메인이나 셀렉터가 바뀌면 복사를 막습니다.
메일 제공업체의 DKIM 설정이나 실제 서명된 메일의 DKIM-Signature 헤더에서 s= 값을 찾으세요. 다른 값을 넣으면 게시된 키가 있어도 이 조회에는 나오지 않습니다.
입력한 셀렉터가 게시된 이름과 다르거나 리졸버에 변경이 아직 전파되지 않았을 수 있습니다. 조회 이름, TTL, “기록 없음”과 “조회 실패”를 구분해 확인하세요.
p=none은 유효한 모니터링 정책입니다. 실제 발신원과 보고서를 확인하지 않고 reject로 바꾸는 결정을 이 기록 조회만으로 내릴 수 없습니다.
RFC의 10회 제한은 발신 IP에 따라 실행된 분기에 적용됩니다. 이 도구의 제한된 참조 트리는 완전한 SPF 평가가 아니므로 합격 판정을 내리지 않습니다.
이 페이지는 조회 이력을 저장하지 않습니다. 직접 실행한 DNS 이름은 Cloudflare Public DNS에 전달되며 해당 서비스의 개인정보 처리 방침이 적용됩니다.
예. 입력한 하위 도메인을 그대로 조회합니다. 부모 도메인의 DMARC 상속까지 평가하는 인증 판정이 아니라 그 이름에 보이는 기록을 보여 줍니다.
더 궁금한 점이 있나요?