01
Conserver le sous-domaine voulu
Saisissez un domaine, pas une URL ni une boîte e-mail. SPF et _dmarc peuvent différer entre parent et sous-domaine. Le bouton Exemple remplit le champ sans lancer de requête réseau.
DNS de messagerie
Indiquez un domaine ; ajoutez le sélecteur DKIM seulement si vous le connaissez. La requête est manuelle.
Laissez vide pour ne pas interroger DKIM. Cherchez s= dans l’en-tête d’un message signé ou chez votre fournisseur de messagerie.
Saisissez un domaine ou chargez l’exemple, puis lancez la vérification.
Après votre clic seulement, le navigateur envoie le domaine et le nom du sélecteur éventuel à Cloudflare Public DNS en HTTPS. Aucun e-mail n’est envoyé.
Saisissez un domaine ou chargez l’exemple, puis lancez la vérification.
Après une migration de messagerie, le site peut fonctionner alors que les enregistrements du courrier pointent encore vers l’ancien prestataire. Le vérificateur DNS email interroge le nom exact saisi, sans remplacer un sous-domaine par son domaine parent.
Le vérificateur DNS email distingue absence de réponse et échec du résolveur. Les enregistrements MX, SPF, DMARC et la clé DKIM choisie restent visibles avec leur valeur brute ; cela aide à vérifier SPF DKIM DMARC sans confondre DNS et authentification e-mail effective.
Une réponse en direct doit montrer aussi ce qui a été omis ou a échoué.
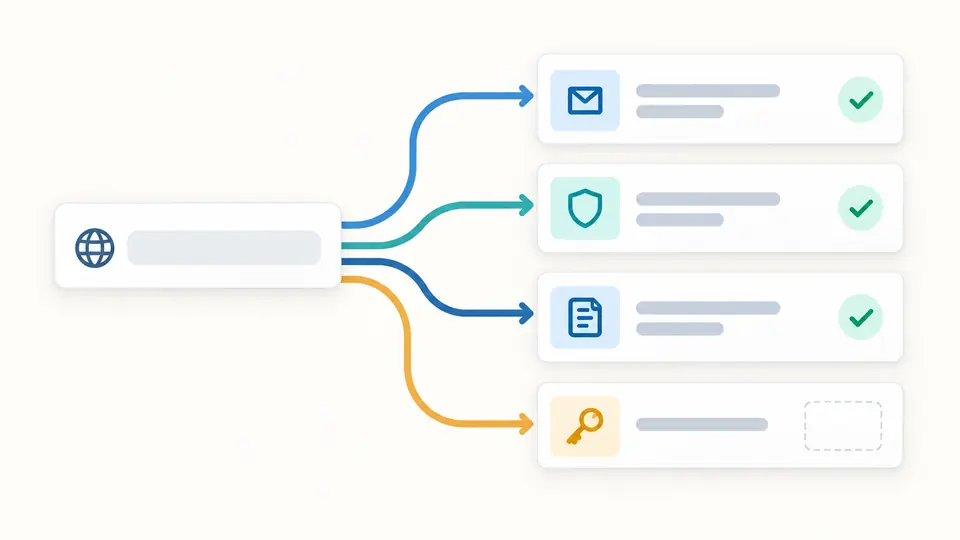
Le vérificateur DNS email consulte MX, SPF et le nom _dmarc exact. Sans sélecteur DKIM, il affiche « Non vérifié » ; deviner quelques sélecteurs courants ne permettrait pas d’exclure les autres clés.
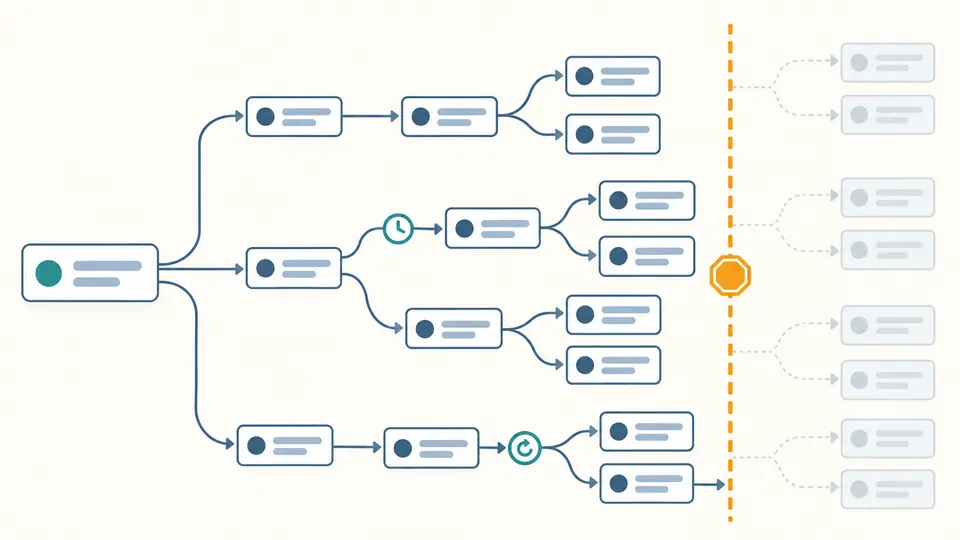
Les cibles include et redirect sont explorées sur cinq niveaux et douze noms supplémentaires au maximum. Une branche manquante, lente ou coupée reste signalée ; l’arbre ne devient jamais un verdict SPF pour un message.
Saisissez un domaine, pas une URL ni une boîte e-mail. SPF et _dmarc peuvent différer entre parent et sous-domaine. Le bouton Exemple remplit le champ sans lancer de requête réseau.
Une clé DKIM se trouve sous sélecteur._domainkey.domaine. Si s= n’est pas connu, laissez le champ vide. La vérification démarre au clic ou avec Ctrl/Cmd+Entrée.
Une entrée absente diffère d’un SERVFAIL ou d’un HTTPS bloqué. L’heure de requête et le TTL aident après une modification ; changer un champ bloque immédiatement la copie de l’ancien résultat.
Les enregistrements MX sont classés par priorité et le MX nul est identifié. SPF, DMARC et le DKIM choisi gardent leur nom interrogé et leur valeur brute pour une comparaison avec la console du fournisseur.
Les mécanismes directs sont listés avant les cibles include et redirect accessibles. Un nom déjà visité n’est pas redemandé. Douze noms constituent un budget de requêtes, pas la preuve que la limite RFC de dix est respectée.
Trouvé, absent, échoué et non vérifié sont distincts. Le temps de réponse et le TTL apparaissent quand ils sont fournis. Un incident du résolveur ne se transforme jamais en faux résultat vide.
Il lit les TXT publiés au domaine, à _dmarc et au nom du sélecteur DKIM fourni. Il peut expliquer leur syntaxe, mais ne reçoit aucun message signé et ne conclut pas à un résultat d’authentification.
C’est la valeur s= du champ DKIM-Signature d’un message signé, également indiquée par le service d’envoi. Elle forme le nom sélecteur._domainkey.domaine interrogé ici.
Le nom du sélecteur saisi peut différer de celui qui signe réellement, ou le changement DNS n’est pas encore visible par ce résolveur. Comparez s=, le nom interrogé et le TTL.
SPF publié ne suffit pas : l’IP réelle, l’alignement DMARC, la signature DKIM, la réputation et le contenu comptent aussi. Cet outil ne mesure pas la délivrabilité.
RFC 7208 limite les mécanismes DNS exécutés pendant une évaluation pour contrôler la charge. L’arbre limité affiché ici n’évalue pas un expéditeur précis et ne certifie pas cette limite.
Non. p=none est une politique valide d’observation. Avant quarantine ou reject, étudiez les rapports et tous les expéditeurs légitimes ; cette page ne peut pas prendre cette décision.
Une autre question sur le DNS du courrier ?
Relancez le vérificateur DNS email après une migration et comparez le nom, l’heure et les réponses brutes aux valeurs que vous avez voulu publier.
Le résolveur public voit les noms interrogés ; ce n’est pas un test de remise.