01
Die gewünschte Subdomain beibehalten
Eine Domain statt URL oder Postfach eingeben. SPF und _dmarc können auf der Subdomain anders sein als auf der Hauptdomain. Das Beispiel trägt nur einen Namen ein und verschickt keine Anfrage.
E-Mail-DNS
Eine Domain eingeben; den DKIM-Selektor nur ergänzen, wenn er bekannt ist. Die Abfrage startet manuell.
Ohne Selektor wird DKIM nicht geprüft. Den Wert s= findet man im Header einer signierten Nachricht oder beim Mailanbieter.
Domain eingeben oder Beispiel laden und die Prüfung starten.
Erst nach dem Start sendet der Browser Domain und optionalen Selektornamen per HTTPS an Cloudflare Public DNS. Es wird keine E-Mail verschickt.
Domain eingeben oder Beispiel laden und die Prüfung starten.
Nach einem Wechsel des Mailanbieters kann die Website erreichbar sein, während MX oder TXT noch auf alte Dienste zeigen. Der E-Mail-Check fragt genau die eingegebene Domain ab und ersetzt eine Subdomain nicht heimlich durch die Hauptdomain.
Im E-Mail-Check stehen fehlende Einträge, DNS-Fehler und nicht geprüfte DKIM-Schlüssel getrennt. So lassen sich E-Mail-DNS-Einträge prüfen, ohne eine Momentaufnahme mit einem erfolgreichen Versandtest zu verwechseln.
Ein DNS-Wert hilft nur, wenn Abfrageumfang und Fehler sichtbar bleiben.
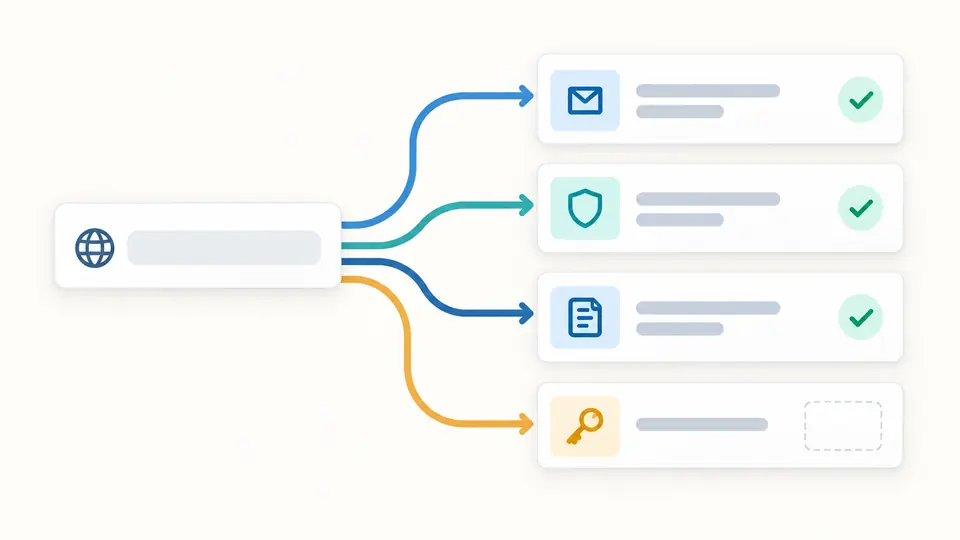
Der E-Mail-Check liest MX, SPF und _dmarc für den eingegebenen Namen. Ohne DKIM-Selektor zeigt er „Nicht geprüft“, statt einige übliche Selektoren zu raten und andere Schlüssel fälschlich auszuschließen.
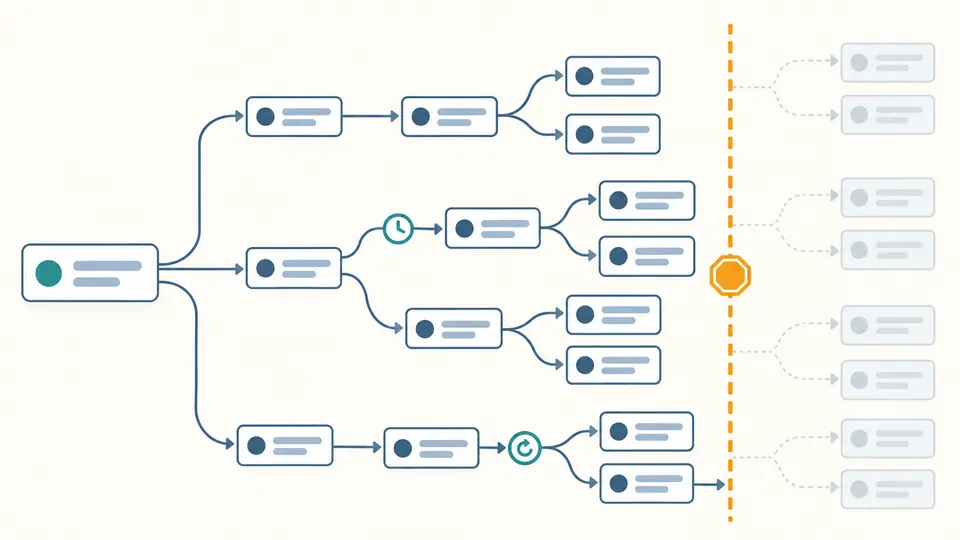
include und redirect werden bis fünf Ebenen und zwölf zusätzlichen Namen verfolgt. Fehlende Ziele und Zeitüberschreitungen bleiben sichtbar. Bei Abbruch gilt der Baum weder als vollständige SPF-Prüfung noch als Beweis für die Zehn-Abfragen-Grenze.
Eine Domain statt URL oder Postfach eingeben. SPF und _dmarc können auf der Subdomain anders sein als auf der Hauptdomain. Das Beispiel trägt nur einen Namen ein und verschickt keine Anfrage.
Der Schlüssel liegt unter Selektor._domainkey.Domain. Ohne s= aus einem signierten Header bleibt DKIM ungeprüft. Die Anfrage startet per Schaltfläche oder Strg/Cmd+Enter.
„Kein Eintrag“ unterscheidet sich von SERVFAIL und einer blockierten HTTPS-Anfrage. Nach DNS-Änderungen helfen TTL und Abfragezeit beim erneuten Prüfen. Jede Eingabeänderung sperrt das Kopieren alter Ergebnisse.
MX-Records prüfen heißt Prioritäten sortieren und Null MX erkennen. SPF, DMARC und der gewählte DKIM-Schlüssel zeigen den exakten Namen sowie Rohwerte, damit ein Anbieterwechsel nachvollziehbar bleibt.
Direkte Mechanismen werden aufgelistet; erreichbare include- und redirect-Ziele folgen ohne doppelte Anfragen oder Endlosschleifen. Zwölf Zusatznamen sind ein Anfragebudget, kein positives RFC-Urteil.
Gefunden, fehlend, fehlgeschlagen und ungeprüft sind getrennte Zustände. Antwortzeit und TTL erscheinen, wenn der Resolver sie liefert. Bei einem Fehler wird kein leerer Datensatz erfunden.
Hier werden nur MX, SPF, DMARC und ein DKIM-Selektor über DNS gelesen. Blacklists brauchen andere Ziele und oft eine konkrete Absender-IP; eine DNS-Konfiguration ist kein Reputationsbericht.
Prüfen Sie s= im Header einer tatsächlich signierten E-Mail und vergleichen Sie den Namen Selektor._domainkey.Domain. Ein anderer Selektor oder eine noch nicht sichtbare DNS-Änderung kann die Abweichung erklären.
Nein. Dieser E-Mail-Check sendet keine Nachricht und sieht weder Absender-IP noch Inhalts- oder Reputationssignale. Ein DNS-Eintrag allein belegt keine Annahme oder Posteingangszustellung.
p=none ist eine gültige Beobachtungsrichtlinie. Ohne Berichte und Kenntnis aller legitimen Sender kann der Prüfer keinen sicheren Zeitpunkt für quarantine oder reject bestimmen.
Die Grenze von zehn Abfragen gilt für den tatsächlich ausgewerteten SPF-Pfad eines Absenders. Die begrenzte include-Ansicht zeigt Abhängigkeiten, führt aber keine vollständige Absenderprüfung durch.
Die eingegebene Subdomain wird genau so abgefragt. Eine vollständige DMARC-Vererbung oder Nachrichtenprüfung über die Hauptdomain hinweg ist damit nicht abgedeckt.
Noch eine Frage zu E-Mail-DNS?
Den E-Mail-Check nach einem Anbieterwechsel erneut ausführen und Abfragenamen, Zeitpunkt und Rohwert mit der geplanten DNS-Konfiguration vergleichen.
Der öffentliche Resolver sieht die Namen. Das ist kein Zustelltest.