01
Conserva el subdominio que te interesa
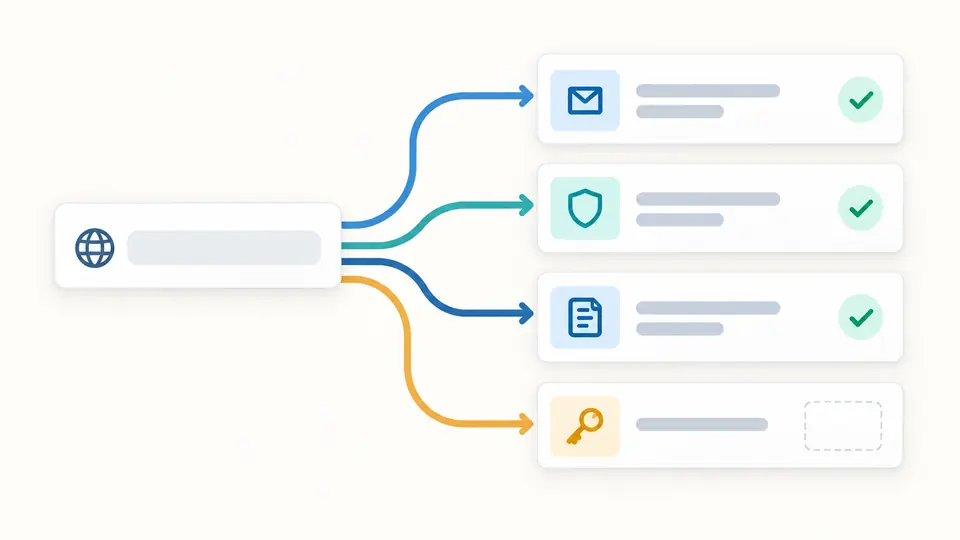
Introduce un dominio, no una URL ni un buzón. SPF y _dmarc pueden ser distintos en el dominio raíz y en un subdominio; el formulario no cambia uno por otro. Ejemplo solo rellena el campo.
DNS de correo
Escribe un dominio y, si lo conoces, un selector DKIM. La consulta solo empieza al pulsar Comprobar.
Si lo dejas vacío, no se consulta DKIM. Busca s= en la cabecera de un mensaje firmado o en la configuración del proveedor.
Escribe un dominio o carga el ejemplo y comienza la comprobación.
Solo al pulsar Comprobar, el navegador envía el dominio y el nombre del selector opcional a Cloudflare Public DNS por HTTPS. No se envía correo.
Escribe un dominio o carga el ejemplo y comienza la comprobación.
Tras cambiar de proveedor de correo, la web puede seguir funcionando mientras MX y TXT aún apuntan al proveedor anterior. Para verificar SPF DKIM y DMARC, esta página consulta el nombre exacto que escribes, incluso si es un subdominio.
Al verificar SPF DKIM y DMARC aquí, una respuesta ausente no se confunde con un fallo del resolutor. El verificador DNS de email presenta registros MX, datos originales y tiempos; no convierte una lectura de DNS en una prueba de autenticación de correo real.
Una consulta útil muestra también qué no se comprobó y qué falló.
Para verificar SPF DKIM y DMARC se consultan MX, SPF y el nombre _dmarc indicado. Si el selector está vacío, DKIM aparece como “Sin comprobar”; probar unos nombres habituales no serviría para descartar otras claves.
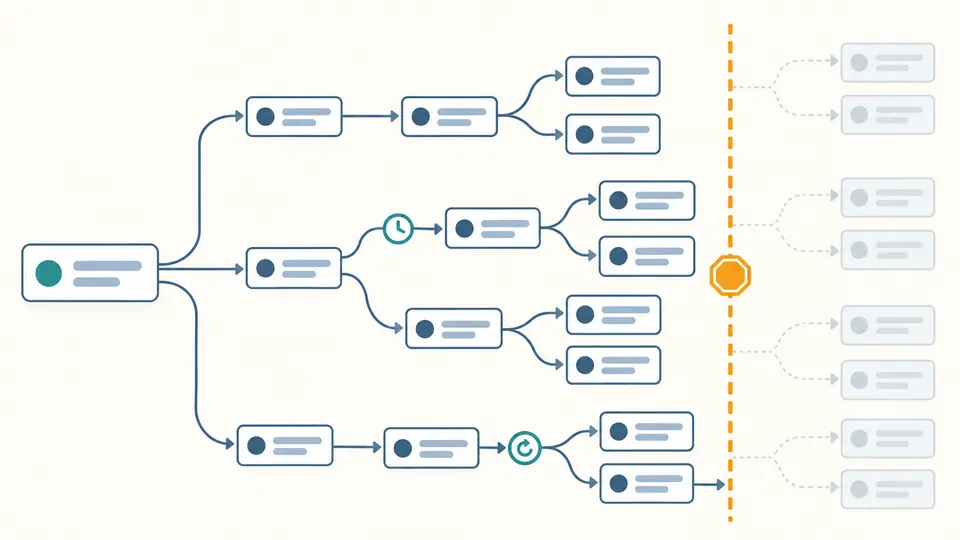
Se exploran include y redirect durante cinco niveles y hasta doce nombres adicionales. Las ramas ausentes, lentas o cortadas quedan marcadas. El árbol no se presenta como aprobación SPF para un mensaje concreto.
Introduce un dominio, no una URL ni un buzón. SPF y _dmarc pueden ser distintos en el dominio raíz y en un subdominio; el formulario no cambia uno por otro. Ejemplo solo rellena el campo.
La clave DKIM vive en selector._domainkey.dominio. Si no conoces s= en una cabecera firmada, déjalo vacío. Pulsa el botón o Ctrl/Cmd+Enter para hacer la consulta manual.
“Sin registro” no equivale a SERVFAIL ni a una conexión HTTPS bloqueada. La hora y el TTL orientan una repetición tras cambios; tocar la entrada impide copiar el resultado viejo.
Los registros MX se ordenan por prioridad y se identifica el MX nulo. SPF, DMARC y el DKIM elegido conservan el nombre consultado y el valor original para compararlos con el panel del proveedor.
Se listan los mecanismos directos y luego los destinos include y redirect alcanzables sin repetir nombres. Doce nombres extra son un límite de solicitudes, no prueba del límite de diez evaluaciones de RFC 7208.
Encontrado, ausente, error y sin comprobar se presentan por separado, con tiempo y TTL cuando existen. Un error de DNS no se transforma en un registro vacío; al editar se bloquea la copia.
Los registros publicados solo se pueden leer consultando DNS. Aquí la solicitud sale de tu navegador hacia Cloudflare Public DNS tras un clic; no se realiza mientras escribes ni se envía un mensaje.
~all indica softfail y -all fail para remitentes no autorizados según la evaluación SPF. El valor publicado se muestra, pero esta página no tiene una IP emisora para ejecutar esa evaluación.
Comprueba que el selector sea el s= de una firma real y que se consulte selector._domainkey.dominio. Una clave publicada con otro selector no saldrá en la respuesta de este nombre.
SPF y DKIM no sustituyen la política ni la alineación DMARC. La herramienta muestra el TXT presente bajo _dmarc; no decide obligaciones de tu proveedor ni si una campaña fue autenticada.
Una evaluación real puede devolver permerror al superar ese límite. La vista de include está limitada por seguridad y no sigue todas las ramas de un remitente, por lo que no confirma el resultado real.
Puedes consultar el nombre de un subdominio tal como lo introduces. No se recorre la herencia completa de DMARC ni se verifica una firma de correo; se muestran sus registros actuales.
¿Te queda alguna duda sobre DNS de correo?
Tras una migración, vuelve a verificar SPF DKIM y DMARC y compara el nombre, la hora y los valores originales con la configuración prevista.
El resolutor público recibe los nombres consultados; esto no mide la entrega.