01
먼저 구조 오류를 해결하세요
YAML 유효성 검사에서 줄과 열을 확인하고, 명세 오류에서는 필드 경로를 따라가세요. 구조가 잘못된 상태의 관계 뷰를 완전한 결과로 사용하지 마세요. version 값은 과거 명세를 선택하는 스위치가 아닙니다.
Docker 및 컨테이너
Compose 문서 하나의 선언, 연결 관계, 아직 결정되지 않은 참조를 확인합니다.
YAML은 현재 브라우저에서 처리합니다. Docker 실행, 환경 파일 읽기, 네트워크 요청은 없습니다.
입력은 보입니다. 출력을 표시하면 비밀값을 포함한 원래 값으로 YAML을 내보낼 수 있습니다.
정적 검사: Compose 스키마 fee041b (2026-09-01). 보간, 파일 읽기, profile 활성화, 컨테이너 실행은 하지 않습니다.
최대 200,000 UTF-16 단위, 서비스 100개, 관계 레코드 500개. 50개씩 표시합니다.
입력이나 옵션이 바뀌었습니다. 내보내기 전에 다시 분석하세요.
여러 서비스의 설정을 합칠 때 들여쓰기가 맞아도 같은 호스트 포트를 사용하거나 볼륨 선언을 빠뜨릴 수 있습니다. Docker Compose 검증은 이런 문제를 원문의 경로와 연결합니다. 입력을 그대로 두고 정리된 출력과 비교하면서 검토할 수 있으며, 결과는 실행 중인 컨테이너의 상태가 아니라 문서에 적힌 선언을 설명합니다.
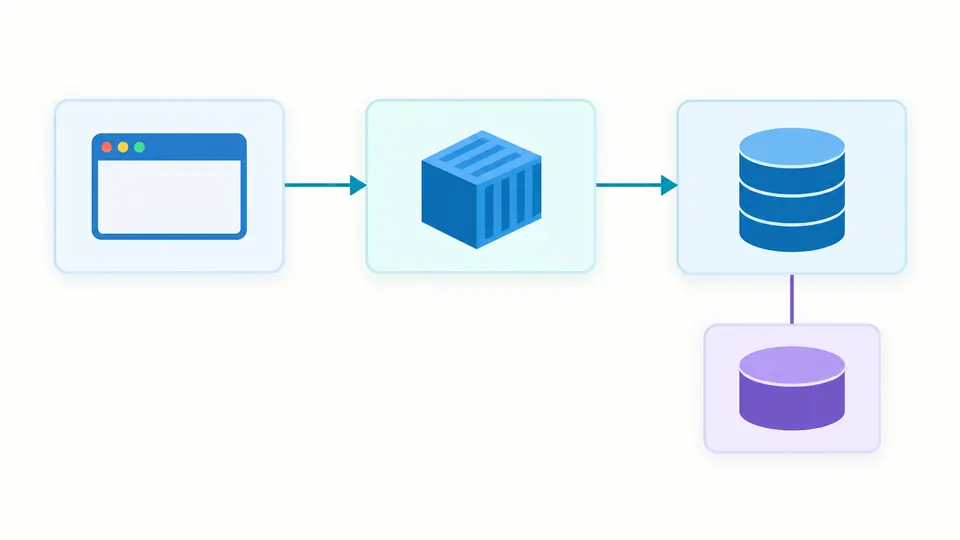
Docker Compose 검증은 의존하는 서비스에서 의존 대상 서비스로 화살표를 표시합니다. depends_on의 긴 형식에 적힌 condition도 확인할 수 있습니다. 볼륨과 네임스페이스 관계를 함께 보되, 연결선만으로 데이터베이스가 준비되었다고 판단하지 않습니다.
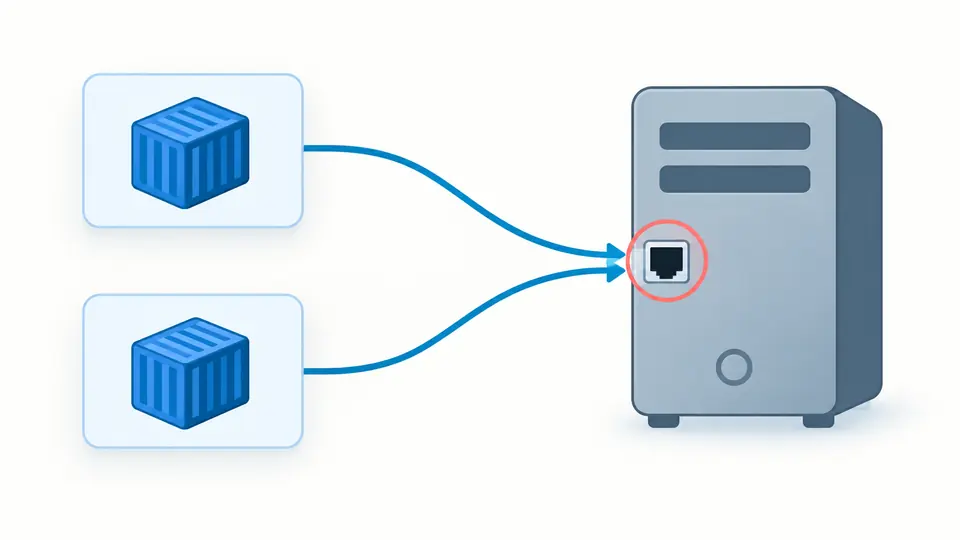
컨테이너 포트가 달라도 고정 호스트 포트를 공유하면 충돌할 수 있습니다. TCP와 UDP는 분리하고 호스트 주소를 비교합니다. 범위 할당, 서로 다른 IP 계열의 와일드카드, profile에 따른 중첩은 실행 조건이 정해지지 않았으므로 가능성 경고로 남깁니다.
YAML 유효성 검사에서 줄과 열을 확인하고, 명세 오류에서는 필드 경로를 따라가세요. 구조가 잘못된 상태의 관계 뷰를 완전한 결과로 사용하지 마세요. version 값은 과거 명세를 선택하는 스위치가 아닙니다.
각 컨테이너가 내부에서 80을 쓰는 것은 문제가 아닙니다. 호스트 주소, published 포트와 프로토콜이 겹치는지 확인하세요. 변수나 자동 할당 포트는 임의의 숫자로 바꾸지 않고 미확정으로 표시합니다.
입력 원문은 보이지만 전체 출력은 처음에 숨겨집니다. 값 표시를 켜면 원래 값이 포함된 YAML을 복사할 수 있습니다. 자동 분석을 끄면 버튼이나 Ctrl/Cmd + Enter를 사용합니다. 수정 직후에는 이전 결과의 내보내기가 중지됩니다.
2026-09-01 공식 스키마로 구조를 검사하고 누락된 서비스, 미선언 자원, 순환 의존성 및 포트 문법을 확인합니다. 알 수 없는 필드를 삭제하지 않고 표시합니다. 서식 정리는 주석과 앵커를 보존하며 서비스 순서나 입력을 덮어쓰지 않습니다.
depends_on의 두 형식, 서비스 네임스페이스, links와 volumes_from 관계를 표시합니다. 명명된 볼륨은 최상위 선언과 비교합니다. bind 경로는 화면에 표시만 하며 실제 파일이 있는지 읽지 않습니다. 익명 볼륨은 별도로 구분합니다.
문자열 값의 $VAR와 중괄호 표현식, 중첩 대체값을 읽고 $$ 이스케이프를 존중합니다. 값 없는 environment 항목은 셸 전달로 구분합니다. 템플릿은 중복 이름을 정렬해 NAME=만 출력하며 기본값이나 비밀번호를 복사하지 않습니다.
YAML에는 원래 값과 보간식이 남습니다. JSON 보고서는 전체 YAML과 변수 기본값을 제외하고 진단 경로와 관계를 보관합니다. 긴 결과는 50개씩 펼쳐 볼 수 있으며, 내보내기에는 문서화된 제한 안의 전체 결과가 포함됩니다.
이 작업대는 포함된 공식 스키마와 비교해 필드와 자료형 문제를 표시합니다. 서비스별 필드 의미는 Docker의 Compose 명세에서 확인하세요. 이 페이지가 사용하는 스냅샷과 설치된 Compose 버전은 다를 수 있으므로 최종 설정도 로컬에서 확인해야 합니다.
짧은 형식은 시작 의존성을 나타내며 애플리케이션이 요청을 받을 준비가 되었다는 뜻은 아닙니다. 긴 형식에는 service_healthy 같은 조건이 있습니다. 여기서는 그 선언만 보여 주며 실제 healthcheck를 실행하지 않습니다.
서비스의 volumes 항목에서 사용하는 이름을 최상위 volumes에 선언합니다. 본 도구는 선언 여부를 비교하고 서비스에서 볼륨으로 향하는 관계를 보여 줍니다. 실제 엔진에 외부 볼륨이 존재하는지는 알 수 없습니다.
이 페이지는 경로 표기와 컨테이너 대상 경로를 확인할 뿐, 실제 호스트 디렉터리나 권한을 읽지 않습니다. 상대 경로 기준, 운영체제별 경로, Docker의 파일 공유 설정은 실행 환경에서 확인해야 합니다.
실제 비밀값은 운영 환경에 맞는 안전한 설정 공급원으로 관리하세요. 이 도구는 필요한 참조 이름을 모으고 빈 템플릿을 만드는 역할입니다. 기본값과 비밀번호를 템플릿에 복사하지 않지만, 전체 YAML 내보내기는 원래 값을 유지합니다.
더 정확한 진단이 필요한 선언이 있나요?
Docker Compose 검증으로 돌아가 진단 경로와 호스트 바인딩을 점검하고 필요한 구성 값만 확인한 뒤 결과를 저장하세요.