01
先に構造の問題を直す
YAML検証では行と列、スキーマ検証ではフィールドのパスを確認します。構造エラーがある間は関係ビューを完全な結果として扱えません。versionの数字で古い仕様に切り替わることもありません。
Docker・コンテナ
Composeの宣言を読み、診断、依存グラフ、マウントと変数参照を照合します。
YAMLはこのブラウザーで処理します。Docker実行、環境ファイル読込、ネットワーク要求は行いません。
入力は表示されています。出力を表示すると、秘密を含む元の値を持つYAMLを保存できます。
静的検査:Composeスキーマfee041b(2026-09-01)。補間、ファイル読込、profileの有効化、コンテナ実行はしません。
最大200,000 UTF-16単位、100サービス、500関係レコード。表示は50件ずつです。
入力または設定が変わりました。保存前に再分析してください。
レビューの途中で、YAMLの字下げだけを直してもサービス間の問題は残ります。Docker Composeバリデーターは、未宣言のボリュームや同じホストポートを使う設定を元の場所に結び付けます。原文を保ったまま整形結果を比較し、実行前に確認すべき宣言を絞り込めます。
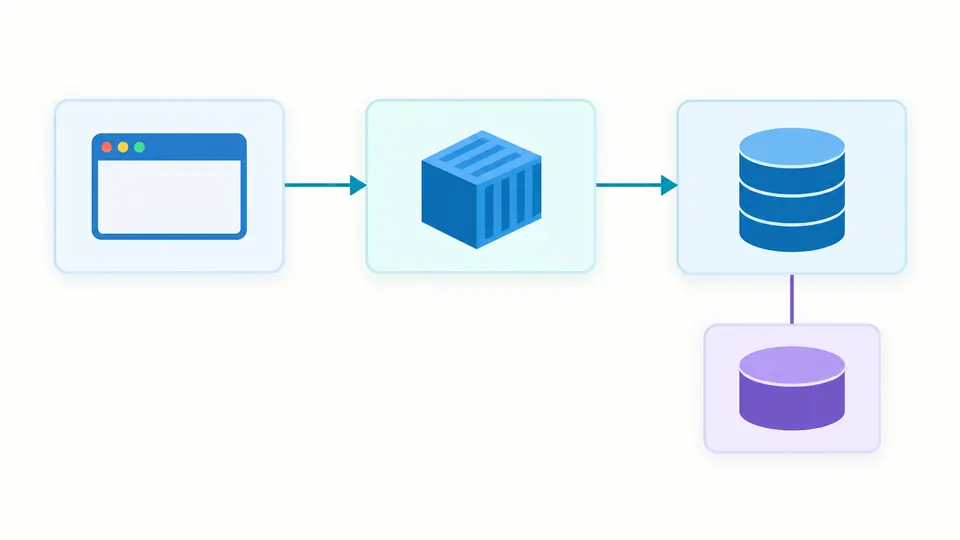
Docker Composeバリデーターの矢印は、依存するサービスから依存先へ向かいます。長いdepends_on形式のconditionも残るため、起動順とヘルスチェック条件を混同せず読めます。ボリュームやサービス名前空間の関係も同じ入力から生成しますが、図が接続成功を保証するわけではありません。
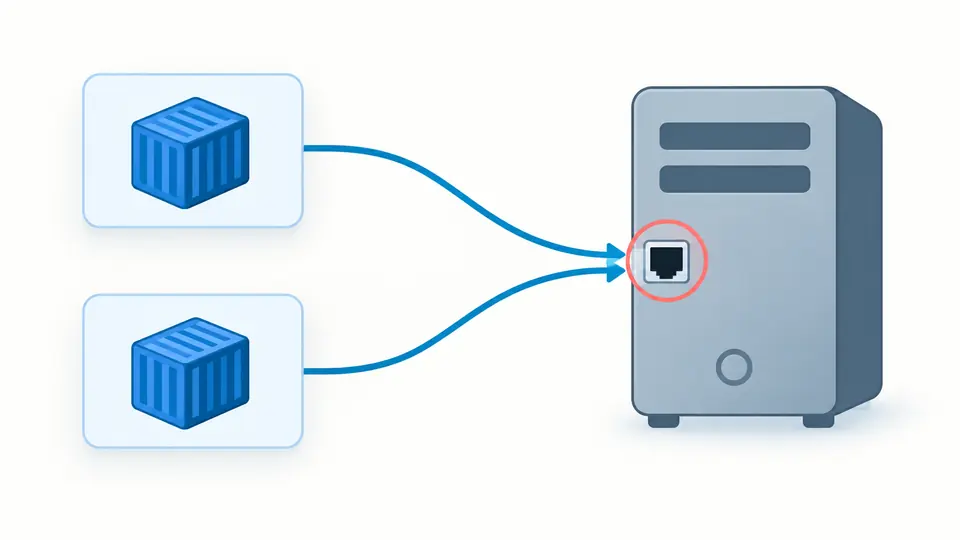
コンテナ側の番号が異なっていても、ホスト側の同じポートには競合が起こります。TCPとUDP、バインド先アドレスを分けて比較し、範囲割当やprofileを含む重なりは可能性の警告にします。実行時に決まる番号を推測して埋めません。
YAML検証では行と列、スキーマ検証ではフィールドのパスを確認します。構造エラーがある間は関係ビューを完全な結果として扱えません。versionの数字で古い仕様に切り替わることもありません。
二つのコンテナが内部で80を使うだけなら競合ではありません。ホストアドレス、公開ポート、プロトコルの組を見ます。変数を含む記法と自動割当は未確定と表示されるので、実機側で最終値を確認してください。
入力は見えますが、出力全体は初期状態で非表示です。表示を有効にすると実際の値を含むYAMLのコピーと保存が可能になります。自動分析を切るとボタンまたはCtrl/Cmd + Enterで実行でき、編集後の古い結果は保存できません。
2026-09-01の公式Composeスキーマに加え、参照先不足、依存循環、ポート記法などを検査します。未知のキーは削除せず診断します。整形はコメントとアンカーを保ち、キー順や入力欄を勝手に変更しません。
depends_onの長短形式、名前空間共有、links、volumes_fromを宣言として表示します。名前付きボリュームはトップレベルの定義と照合します。bindのパスは読めますが、そのファイルを開いたり存在を調べたりしません。
文字列値の$VAR、波括弧形式と入れ子の代替値を走査し、$$はエスケープとして扱います。裸のenvironment項目やnull値はシェルからの受け渡しです。テンプレートは重複を除いたNAME=形式で、既定値や秘密の値を含めません。
YAMLには元の値と補間式が残ります。JSONレポートは全文と変数の既定値を除き、パスや診断を残します。ENVテンプレートは空値です。長いリストは50件ずつ表示し、保存には上限内の全件を含めます。
入力はブラウザー内のワーカーで解析されます。Composeを実行したり、入力のURLや外部ファイルを取得したりしません。ダウンロードとコピーは利用者が明示的に操作したときだけ行います。
短いホスト:コンテナ形式と、published、target、host_ipなどを持つ長い形式を読みます。TCPとUDPを区別し、IPv6のアドレスも扱います。変数や自動割当は未確定とし、範囲の重なりは保守的に警告します。
このページはlatestを禁止するイメージ運用ルールを持ちません。タグを固定すべきかは環境の更新方針に依存します。別の検証ツールのタグ警告と、本ページのスキーマ・関係診断は目的が異なります。
ローカルのComposeはファイルや環境変数を解決して構成を組み立てられます。本ページは貼り付けた一文書を固定スキーマで確認し、選択した関係を調べます。複数ファイルを扱う場合は先にローカルで解決してください。
依存関係の矢印だけでは接続できると判断できません。実際のネットワーク、サービス名、認証情報、データベースの待受状態を確認する必要があります。本ページは名前と宣言を表示しますが、MySQLなどへの接続は試しません。
診断を詳しく確認したい宣言がありますか?