Docker et conteneurs

validateur Docker Compose

Examinez un document Compose, ses relations déclarées et les références à résoudre.

validateur Docker Compose

Entrée YAML Compose

Résultats de l’analyse

Le YAML reste dans ce navigateur. Aucun Docker, fichier d’environnement ou appel réseau.

Options de revue

L’entrée est visible. Révéler la sortie permet d’exporter le YAML avec ses valeurs, y compris les secrets.

Contrôle statique : schéma Compose fee041b (01/09/2026). Sans interpolation, fichiers, activation de profils ou exécution.

Maximum : 200 000 unités UTF-16, 100 services, 500 relations. Affichage par groupes de 50.

Entrée ou options modifiées. Relancez l’analyse avant l’export.

Le validateur Docker Compose accompagne la revue d’une modification de stack. Une indentation correcte ne révèle pas deux services liés au même port hôte ni un volume jamais déclaré. Les diagnostics renvoient au texte d’origine, qui reste intact à côté du résultat formaté. Les relations décrivent le fichier, pas des conteneurs en cours d’exécution.

Pourquoi utiliser ce validateur Docker Compose

Suivre les relations sans parcourir tout le fichier

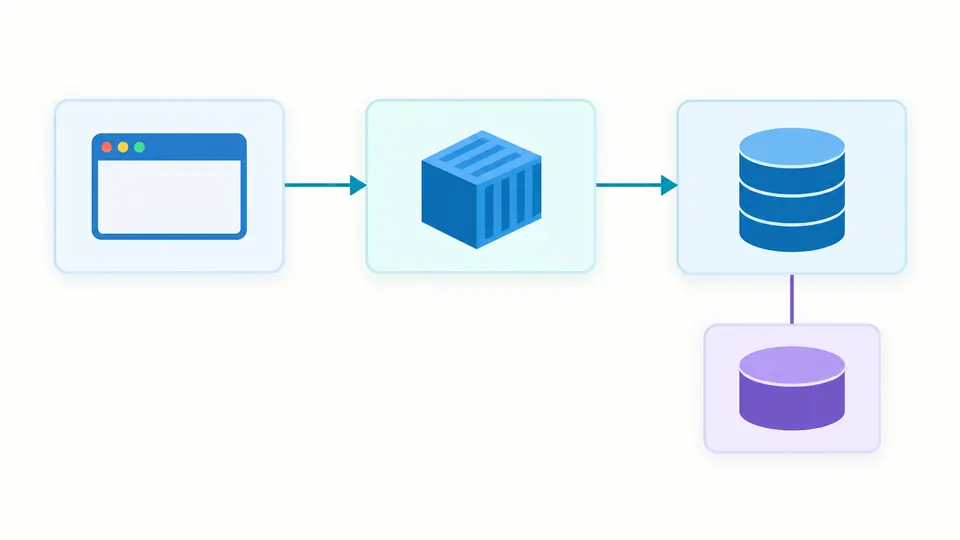
Le validateur Docker Compose relie les services à leurs dépendances et aux sources de leurs montages. La flèche va du service dépendant vers sa cible. Une condition service_healthy reste une déclaration : le dessin ne signifie pas que la base de données a réussi un contrôle de santé.

Trois services reliés en chaîne, avec un volume attaché sous la base de données.

Distinguer conflit certain et chevauchement possible

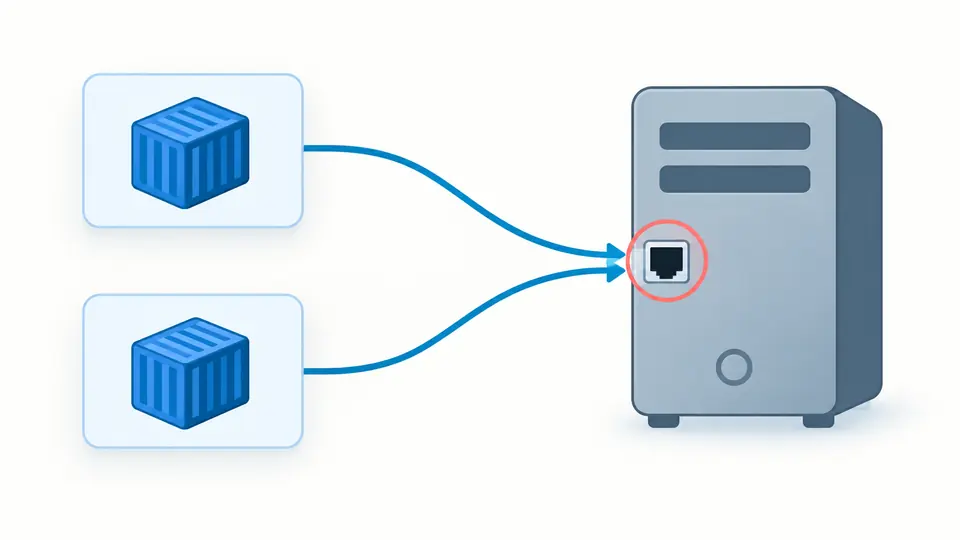
Deux ports internes différents peuvent partager le même port hôte. TCP et UDP sont comparés séparément. Les plages d’allocation, les adresses génériques IPv4/IPv6 et les profils produisent des avertissements prudents lorsque la sélection réelle reste inconnue.

Deux services pointent vers le même socket hôte mis en évidence.

Lire les constats avant de sauvegarder

01

Corriger d’abord la structure

Pour valider Docker Compose, commencez par les lignes et colonnes des erreurs YAML, puis les chemins des champs invalides. Les vues de relations supposent une structure reconnue. Le champ version ne sélectionne pas une ancienne spécification.

02

Comparer les liaisons côté hôte

Deux conteneurs peuvent écouter chacun sur le port 80. Vérifiez l’adresse hôte, le port published et le protocole. Les variables et les allocations automatiques restent indéterminées ; le programme ne leur attribue aucun nombre inventé.

03

Afficher les valeurs uniquement pour l’export voulu

Le texte saisi reste visible, mais la sortie complète est masquée au départ. Son affichage autorise l’export YAML avec les valeurs d’origine. Désactivez l’analyse automatique pour utiliser le bouton ou Ctrl/Cmd + Enter. Une modification bloque aussitôt les anciens exports.

Plusieurs lectures d’un même document

Schéma officiel et vérifications ciblées

Le schéma du 01/09/2026 vérifie la structure ; des règles supplémentaires examinent sources de services, références, cycles et syntaxe des ports. Le formateur YAML conserve commentaires et ancres, sans trier les clés ni écraser l’entrée. Les champs inconnus sont signalés, jamais supprimés discrètement.

Dépendances et montages explicites

Les deux formes de depends_on, les espaces de noms de services, links et volumes_from apparaissent dans les relations. Les volumes nommés sont comparés aux déclarations racines. Les chemins bind sont affichés sans être ouverts ; les volumes anonymes restent distincts.

Noms de variables sans leurs valeurs par défaut

L’analyse des variables d’environnement parcourt les valeurs textuelles, les expressions $VAR et les alternatives imbriquées. $$ échappe le dollar. Les entrées environment sans valeur désignent une transmission par le shell. Le modèle trie les noms uniques sous la forme NAME= et ne recopie aucun secret.

Exports adaptés à la revue

Le YAML conserve ses valeurs réelles et ses expressions. Le rapport JSON exclut le YAML intégral et les valeurs par défaut des variables, mais garde diagnostics et relations. Les listes se dévoilent par groupes de 50 ; les exports contiennent tous les éléments dans les limites annoncées.

Ce que l’analyse statique laisse à votre environnement

Aucun lancement de conteneur
L’outil ne lance pas Docker, ne télécharge pas d’image, ne sonde pas les ports et n’exécute pas de healthcheck. Une structure valide ne prouve ni les permissions, ni la connectivité, ni la compatibilité avec votre version. Vérifiez le résultat dans l’environnement cible.
Un seul document sans résolution externe
Documents YAML multiples, clés dupliquées, alias cycliques et tags non pris en charge sont refusés. include et extends bloquent l’export de configuration. Aucun fichier .env ou env_file n’est lu, aucun override n’est fusionné ; résolvez ces éléments localement avant la revue.
Les profils ne sont pas activés
Tous les services déclarés participent. Les chevauchements de ports hôtes impliquant profils ou plages sont donc des possibilités à confirmer. Les variables non résolues et ports attribués automatiquement ne constituent pas des liaisons fixes. Les autres programmes de la machine ne sont pas inspectés.
Masquer ne nettoie pas le fichier
L’entrée reste affichée. Une fois les valeurs révélées, le YAML téléchargé peut contenir des identifiants ; son export exige l’absence d’erreurs. Le modèle ENV laisse toutes les valeurs vides. Un rapport d’erreurs téléchargeable n’est pas un certificat de validité.
Taille et spécification bornées
YAML 1.2 avec ancres et clés de fusion est traité dans la limite de 200 000 unités UTF-16, 100 services et 500 relations. L’expansion est limitée à 20 000 nœuds et 40 niveaux. Le commit du schéma commence par fee041b ; les ajouts futurs nécessitent sa mise à jour.
Montages et disponibilité à confirmer
Les montages bind, volumes nommés et tmpfs sont examinés en priorité. Les autres types admis par le schéma reçoivent un avertissement de revue manuelle. Aucun chemin réel n’est vérifié et aucun délai de démarrage n’est simulé. Une dépendance ne prouve pas la disponibilité de l’application.

Questions sur le validateur Docker Compose

Pourquoi vérifier Compose et .env avant le déploiement ?

Une erreur de nom, une référence manquante ou un port publié deux fois peut être repéré avant le lancement. Ici, seul le document collé est examiné. Le contenu réel de .env, les valeurs fournies par le shell et leur priorité doivent aussi être contrôlés dans votre environnement.

Où mes données sont-elles traitées ?

Dans un worker du navigateur. Les URL présentes dans le document ne sont pas ouvertes, les fichiers externes ne sont pas chargés et aucun daemon Docker n’est contacté. Copie et téléchargement sont déclenchés par les boutons correspondants.

Que puis-je soumettre au validateur ?

Un document YAML 1.2 Compose avec une section services non vide. Les ancres et clés de fusion sont acceptées dans les limites indiquées. Les projets à plusieurs fichiers doivent être résolus au préalable ; le collage ne charge pas automatiquement leurs dépendances.

Quelle est la fiabilité du résultat ?

Il combine un schéma officiel figé et des règles statiques dont le périmètre est explicite. Les propriétés de l’hôte, les interpolations et les conditions d’exécution restent inconnues. Un résultat sans constat doit donc être complété par la vérification avec votre propre version de Compose.

Cela fonctionne-t-il sur mobile et hors ligne ?

L’interface s’adapte aux petits écrans et l’analyse est locale une fois les modules chargés. Le premier accès et le chargement des ressources exigent une connexion. Cette page n’installe pas de cache hors ligne et ne garantit pas un rechargement sans réseau.

Un diagnostic Compose mérite-t-il une précision ?

Relire les déclarations avant le démarrage

Revenez au validateur Docker Compose, corrigez les chemins signalés et vérifiez les liaisons hôtes avant d’afficher puis d’exporter les valeurs utiles.