Docker & Containers

Analyseur de référence Dockervérifier la cible avant de la réutiliser

Décomposez une référence ou assemblez ses champs. Comparez les valeurs implicites et la sélection par digest.

Analyseur de référence Docker

Référence ou champs

Les références restent dans ce navigateur. Aucun envoi, aucune requête au registre ni connexion au démon Docker.

Référence analysée

Saisissez une référence ou un chemin de dépôt.

Mode de saisie et exemples

Chaque mode conserve son brouillon. Un registre vide désigne Docker Hub. Saisissez le chemin complet du dépôt séparément ; host:5000 désigne un registre sans ambiguïté.

Une référence, 4 096 caractères au maximum. Chemin du dépôt : 255 ; tag : 128. Digests sha256/384/512 complets en hexadécimal minuscule.

En attente d’analyse de la dernière saisie…

Cet Analyseur de référence Docker sert à comprendre pourquoi une configuration vise le mauvais registre. Dans registry.example.com:5000/team/api:v2, les deux deux-points séparent respectivement un port et un tag. Couper au premier séparateur ne suffit donc pas.

Comparez le nom court avec l’exemple de registre privé. Le chemin du dépôt reste distinct du choix du contenu et votre saisie reste intacte. Un hôte oublié ou un latest ajouté par défaut devient alors plus facile à repérer.

Pourquoi utiliser cet Analyseur de référence Docker ?

Rendre visibles les valeurs sous-entendues

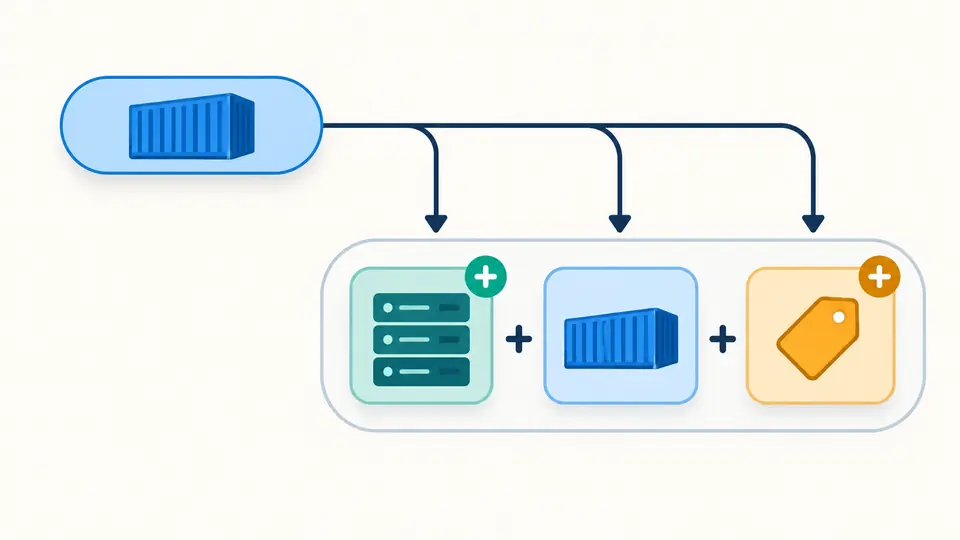
Cet Analyseur de référence Docker développe nginx en docker.io/library/nginx:latest. Les indications distinguent les valeurs ajoutées de celles que vous avez fournies. Un registre privé conserve son chemin, sans préfixe library ajouté à tort.

Une référence courte se décompose en éléments colorés pour le registre, le dépôt et le tag

Conserver le tag sans masquer le digest

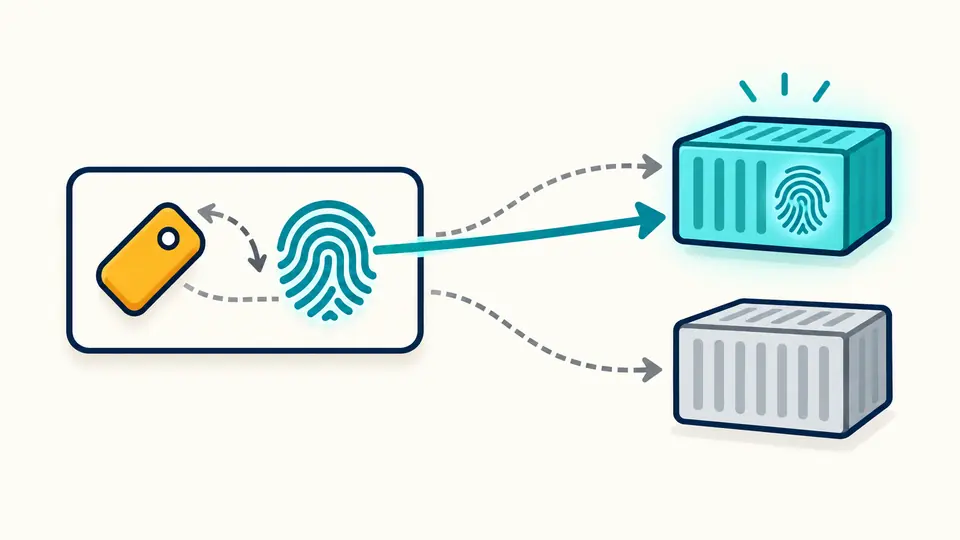
Une référence peut porter les deux. La vue normalisée conserve cette information pour relecture, tandis que la référence effective montre la sélection par digest. Afficher un tag ne signifie pas que sa correspondance avec le contenu a été vérifiée.

Un tag mobile et une empreinte fixe désignent un conteneur, l’empreinte déterminant la sélection

Lire les séparateurs avant de copier

01

Examiner le premier segment

Avant le premier slash, un point, un deux-points, une majuscule ou la valeur localhost désigne le registre. Sans slash, même localhost est un nom de dépôt sur Docker Hub. Le texte registry/api, tout en minuscules, utilise un espace de noms.

02

Respecter le rôle de chaque champ

Changer de mode conserve l’autre brouillon. Le dépôt inclut son espace de noms mais pas :tag ni @digest, qui ont leurs propres champs. Laisser le registre vide sélectionne Docker Hub, sans rechercher automatiquement votre serveur local.

03

Vérifier que le résultat est à jour

L’analyse automatique attend 350 ms après une modification. Désactivez-la pour afficher le bouton, ou utilisez Ctrl/Cmd + Entrée. Charger un exemple et vider affichent un aperçu ; le rétablissement restaure une fois la saisie et son résultat.

Du registre au contenu sélectionné

Développer les noms Docker Hub

Les valeurs docker.io, library et latest sont ajoutées selon leurs conditions respectives. index.docker.io devient docker.io. La casse du tag reste intacte ; des majuscules dans le chemin du dépôt provoquent une erreur au lieu d’une correction silencieuse.

Contrôler les composants séparément

Le nom d’image est décomposé avec un hôte, un port numérique ou une adresse IPv6 pure entre crochets. Les séparateurs du chemin, les caractères du tag et la longueur du digest sont contrôlés indépendamment, pour éviter de confondre une empreinte tronquée avec une version.

Assembler et exporter la même lecture

Les champs registre, dépôt, tag et digest passent par les mêmes règles que la saisie libre. Copiez une des deux références ou exportez les champs et les indicateurs de valeurs par défaut en JSON. Toute modification bloque l’export jusqu’au succès de l’analyse du brouillon courant.

Ce que la syntaxe ne permet pas de conclure

Aucune vérification du contenu distant
Le registre, les droits, le manifeste, l’architecture, la signature et les vulnérabilités ne sont pas inspectés. Assembler signifie ici produire une chaîne de référence : aucun fichier image n’est construit, téléchargé, exécuté ou envoyé.
Pas de résolution entre tag et digest
latest n’est ajouté que si les deux sont absents. Un digest fourni détermine la sélection, même si le tag reste affiché. Aucun hachage n’est calculé et aucune requête ne confirme que les deux désignent la même image.
Une seule référence nommée
Les fichiers Dockerfile, Compose et Kubernetes, les archives et les listes ne sont pas parcourus. Les espaces extérieurs sont retirés ; les espaces internes, identifiants de connexion, schémas URL et variables non développées sont refusés. Un identifiant d’image isolé n’est pas converti en dépôt.
Limites de caractères et d’algorithmes
La saisie active est limitée à 4 096 caractères, le chemin normalisé à 255 et le tag à 1–128 caractères ASCII autorisés, sans point ni trait d’union initial. Seuls les digests sha256/384/512 complets en hexadécimal minuscule sont acceptés. Les zones IPv6 et les écritures mêlant une IPv4 pointée sont exclues. Le port numérique n’est pas testé pour sa disponibilité.

Questions sur cet Analyseur de référence Docker

Pourquoi Docker affiche-t-il repository name must be lowercase ?

Les composants du chemin du dépôt doivent être en minuscules, contrairement au tag qui accepte des majuscules. Examinez l’espace de noms et le nom avant le séparateur du tag. Cet outil signale le problème sans modifier le chemin, afin de ne pas masquer une faute de frappe dans la cible.

Docker vérifie-t-il la correspondance entre le tag et le digest lorsqu’ils sont indiqués ensemble ?

Il ne faut pas compter sur cette vérification. Le digest détermine la sélection lorsque les deux sont présents. La sortie normalisée conserve le tag, mais la sortie effective l’omet. Pour prouver leur correspondance, consultez séparément les métadonnées réelles du registre.

Comment savoir quelle version est réellement visée par latest ?

latest est un tag choisi par l’éditeur, pas une instruction pour calculer la plus grande version sémantique. Sa cible peut changer. Ici, le tag est affiché tel quel ; connaître son digest actuel exige une interrogation du registre en dehors de cet outil.

Pourquoi mon registre local envoie-t-il les images vers docker.io ?

Dans registry/api, le premier segment en minuscules ne contient ni point ni port : Docker le traite comme un espace de noms. Vérifiez si registry:5000/api ou un nom d’hôte complet était attendu. Le mode par champs refuse cette ambiguïté plutôt que de produire une cible Docker Hub involontaire.

Quelle est la différence entre l’identifiant d’une image et son digest ?

L’identifiant local d’une image désigne son contenu de configuration, tandis qu’un digest de registre peut désigner un manifeste ou un index d’images. Ces empreintes ne sont généralement pas interchangeables. Fournissez le dépôt suivi de @ et de son digest ; cet outil ne déduit pas l’un de l’autre.

Une autre question ?

Vérifier la prochaine référence

Cet Analyseur de référence Docker permet de relire la destination et le sélecteur ensemble. Copiez la référence effective après validation du brouillon actuel.