Kubernetes / Helm

Validateur YAML Kubernetes— examiner chaque ressource dans son contexte

Choisissez une version, consultez les champs signalés et exportez les documents utiles.

Validateur YAML Kubernetes

YAML des manifestes

Ressources et résultats

Résultat périmé. Relancez le formatage.

Les manifestes et schémas restent dans ce navigateur, sans envoi ni connexion au cluster.

Paramètres de validation
Schéma de ressource personnalisée

Collez un JSON Schema draft-07 pour une paire apiVersion/kind exacte. Les références internes sont acceptées, les références distantes ne sont pas chargées. CEL n’est pas exécuté.

Résultat périmé. Relancez le formatage.

La vérification statique ne garantit pas le déploiement. Le YAML reste exportable avec des erreurs de validation : consultez d’abord les diagnostics.

Ce Validateur YAML Kubernetes sert à relire un ensemble de ressources avant de le transmettre à la chaîne de déploiement. Un fichier peut être du YAML parfaitement lisible tout en contenant une faute de champ ou une valeur du mauvais type. Le numéro de document permet de retrouver l’objet concerné.

Pour valider les manifestes Kubernetes, choisissez un instantané précis : 1.35.0, 1.36.0 ou 1.37.0. Aucun contexte kubeconfig n’est consulté et aucune version n’est déduite de votre environnement. Le résultat correspond uniquement au contenu fourni et au schéma sélectionné.

Pourquoi utiliser ce Validateur YAML Kubernetes ?

Associer les erreurs au bon document

Le Validateur YAML Kubernetes présente le kind, le nom et l’espace de noms de chaque ressource. Une erreur conserve sa position et son chemin de champ. Sélectionner un document extrait son YAML formaté sans supprimer les autres ressources de l’entrée, qui restent comprises dans la vérification.

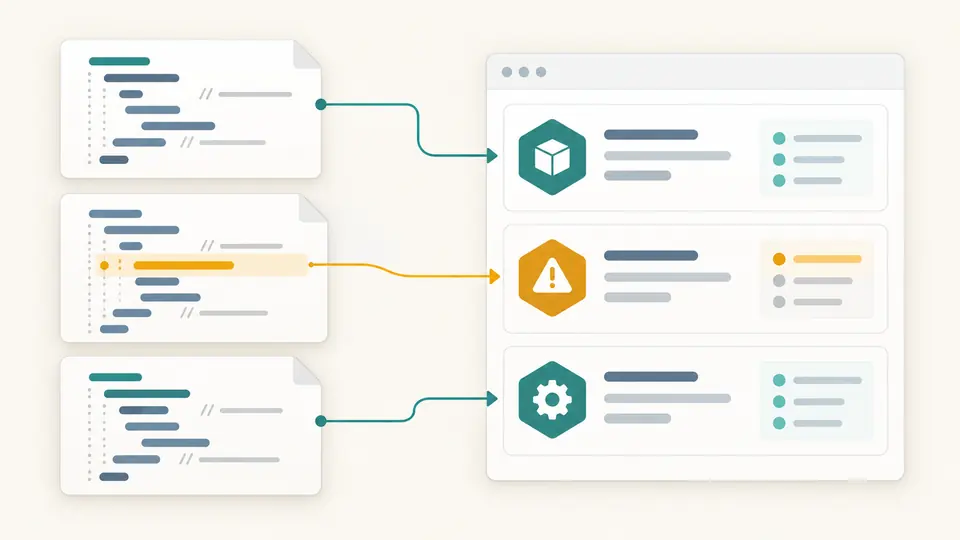
Trois cartes de manifestes séparées deviennent une liste de ressources avec un champ signalé.

Distinguer absence locale et panne réelle

Un sélecteur de Service est comparé aux labels des Pods et des modèles de charge du même espace de noms. Les références à ConfigMap et Secret sont recherchées dans les documents fournis. Une absence devient un avertissement, car l’objet peut déjà exister dans le cluster.

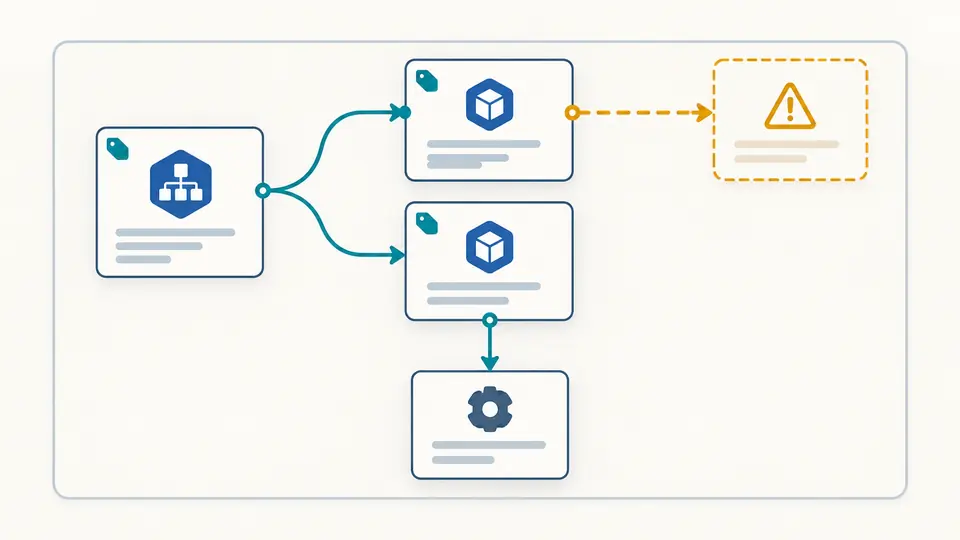
Un service rejoint les modèles correspondants, tandis qu’une référence de configuration absente reçoit un avertissement.

Choisir la portée avant d’exporter

01

Revalider après un changement

La version par défaut est 1.37.0 et le lancement est manuel. Une modification du texte, du schéma ou d’un paramètre périme le résultat et bloque son export. Utilisez le bouton ou Ctrl/Cmd+Entrée pour relancer la vérification, sans compilation répétée pendant la saisie.

02

Définir exactement la ressource personnalisée

Le panneau dédié attend apiVersion, kind et un JSON Schema draft-07. Seule cette paire exacte utilise la définition. Les références internes sont acceptées ; une référence distante manquante produit une erreur au lieu d’être récupérée sur le réseau.

03

Confirmer les changements de texte

Le formatage et la fusion produisent un aperçu avec le nombre de caractères et de documents. Appliquer remplace l’entrée ; Annuler la dernière modification restaure aussi le résultat précédent. L’export peut ensuite viser un document ou tout le flux YAML multi-documents.

De la structure aux liens entre ressources

Validation de schéma versionnée

Les définitions complètes proviennent d’un commit fixé du registre dérivé de Kubernetes OpenAPI. Les champs supplémentaires, types incorrects et valeurs obligatoires sont vérifiés. Une première violation est présentée par ressource : corrigez-la puis relancez pour découvrir les suivantes.

Noms et identités distincts

Les ressources courantes reçoivent les vérifications DNS adaptées, tandis que RBAC utilise les règles de segment de chemin. Une identité dupliquée compare groupe API, kind, espace de noms et nom, sans distinguer les versions API. Les règles de nom non couvertes sont signalées. Les noms de Job sont limités à 63 caractères, ceux de CronJob à 52.

Références dans les modèles

L’analyse locale couvre les Pods et les modèles Deployment, StatefulSet, Job ou CronJob, entre autres. Elle recherche les objets ConfigMap et Secret utilisés dans les variables d’environnement, volumes et volumes projetés. Elle ne vérifie ni les clés individuelles ni la connectivité effective.

Formatage avec commentaires

Pour formater YAML Kubernetes, le programme travaille sur l’arbre syntaxique plutôt que sur une conversion JSON. Les commentaires, ancres et écritures numériques restent présents. La fusion et l’extraction d’un document utilisent le même parseur, sans tri ni suppression automatique de champs.

La portée réelle des vérifications

Aucune décision d’admission
CEL, webhooks, RBAC, ordonnancement, images et feature gates ne sont pas exécutés. Aucune valeur par défaut du serveur n’est ajoutée. Les noms de Service suivent la règle habituelle avec une lettre initiale ; les règles relâchées d’un cluster ne sont pas simulées.
Les ressources inconnues restent à vérifier
Sans schéma correspondant, un kind n’est pas déclaré valide. Il faut fournir sa définition draft-07 explicitement. L’outil n’extrait pas automatiquement les schémas des CRD, ne rend pas Helm ou Kustomize et ne charge pas de références externes.
Les enveloppes List ne sont pas développées
Séparez les ressources avec ---. Les objets List et les kinds terminés par List reçoivent un diagnostic, sans examen individuel de leurs items. Les documents vides sont absents de la liste, mais les autres conservent leur numéro d’origine.
Des limites explicites
L’entrée est limitée à 500 000 caractères, 100 documents, 100 niveaux, 50 000 nœuds analysés et 1 000 diagnostics. Le worker s’arrête après 8 secondes. Les clés dupliquées, balises inconnues, expansions excessives et entiers non sûrs sont refusés.
Exporter ne vaut pas approbation
Un document comportant des erreurs structurelles peut être exporté pour conserver un travail en cours. Une erreur de syntaxe ou un résultat périmé bloque l’export. Les espaces et le style compact peuvent changer ; vérifiez l’aperçu avant de remplacer l’entrée.

Questions sur le Validateur YAML Kubernetes

Est-ce la même chose que kubeconform ou kubectl dry-run ?

Ce Validateur YAML Kubernetes réutilise des définitions du registre employé par kubeconform, mais ne lance pas son exécutable. Il propose une lecture locale des documents et relations. Un dry-run côté serveur contacte le cluster et peut effectuer des contrôles d’admission absents ici.

Un résultat valide garantit-il que l’apply réussira ?

Non. Il ne prouve ni les permissions ni la disponibilité des ressources ou des images. Les politiques d’admission, les extensions et l’état du cluster restent déterminants. Gardez la vérification serveur dans votre processus normal, même après un résultat statique sans erreur.

Les CRD sont-elles pleinement validées ?

Une ressource personnalisée inconnue nécessite un schéma fourni pour sa paire apiVersion/kind. Un objet CRD dans l’entrée n’installe pas automatiquement une définition pour les autres documents. Les contraintes CEL et la sémantique des extensions Kubernetes ne sont pas exécutées.

Les fichiers avec plusieurs documents sont-ils acceptés ?

Oui, jusqu’à 100 documents séparés par ---. Chaque document non vide est listé et peut être exporté seul. Une enveloppe List est une structure différente : son contenu n’est pas développé et ne reçoit pas de validation individuelle.

Les commentaires sont-ils conservés ?

Oui. Le formatage conserve les commentaires et les ancres à partir de l’arbre YAML. Il peut modifier l’indentation, les retours ou le style des collections. Examinez l’aperçu avant l’application ; une restauration remet ensemble l’entrée et le résultat précédent.

Une difficulté à signaler ?

Examiner le prochain manifeste

Gardez la version du Validateur YAML Kubernetes avec les conclusions de votre revue. Après chaque correction, relancez puis exportez uniquement les documents nécessaires à la suite du travail.