01
Indiquer le namespace
Les Role et RoleBinding doivent porter metadata.namespace dans ce dossier hors ligne. Référencer une ClusterRole depuis un RoleBinding n’étend pas la portée aux autres namespaces.
Kubernetes
Collez les rôles et leurs bindings en YAML ou JSON, puis lancez l’analyse une fois l’ensemble prêt.
Collez des manifests RBAC puis lancez l’analyse.
Les données restent dans ce navigateur : aucun accès au cluster ni requête réseau.
* désigne la portée cluster. Laissez la requête vide pour lire seulement le graphe.
Collez des manifests pour commencer.
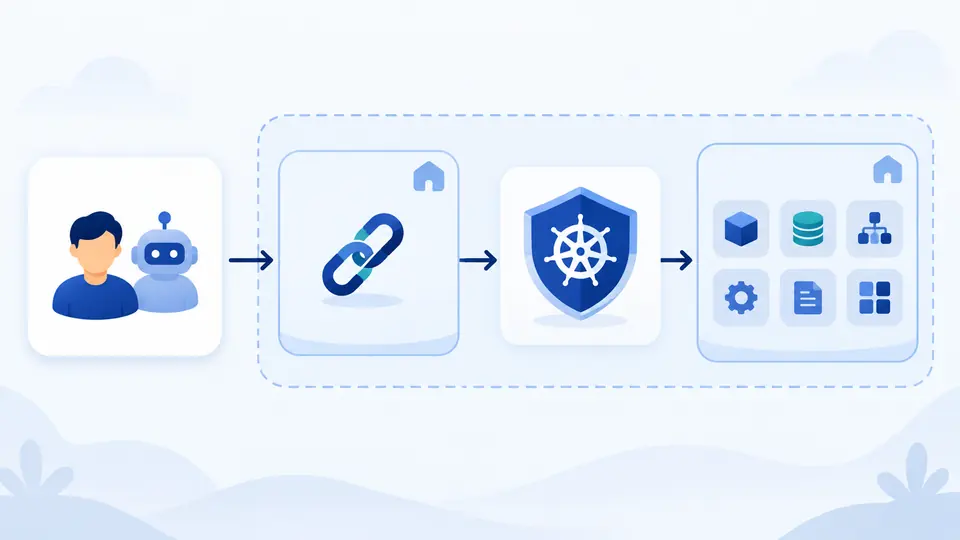
Un rôle isolé ne dit pas qui l’a reçu. La visualisation RBAC Kubernetes relie compte de service, utilisateur ou groupe au binding puis à la règle accordée, avec sa portée réelle.
La visualisation RBAC Kubernetes se limite aux manifests fournis. Elle ne connaît ni les groupes réels d’un utilisateur ni les rôles déjà présents dans le cluster ; les références manquantes restent signalées.
Voir les chaînes de droits sans masquer les données absentes.
Le graphe des permissions RBAC montre sujet → RoleBinding → rôle → règle. Même lorsqu’il pointe vers une ClusterRole, le RoleBinding limite l’octroi à son namespace.
Les droits de lecture larges sur Secrets, les jokers et les verbes d’escalade sont associés au binding précis. Une ClusterRole agrégée ou une référence absente marque plutôt un dossier incomplet.
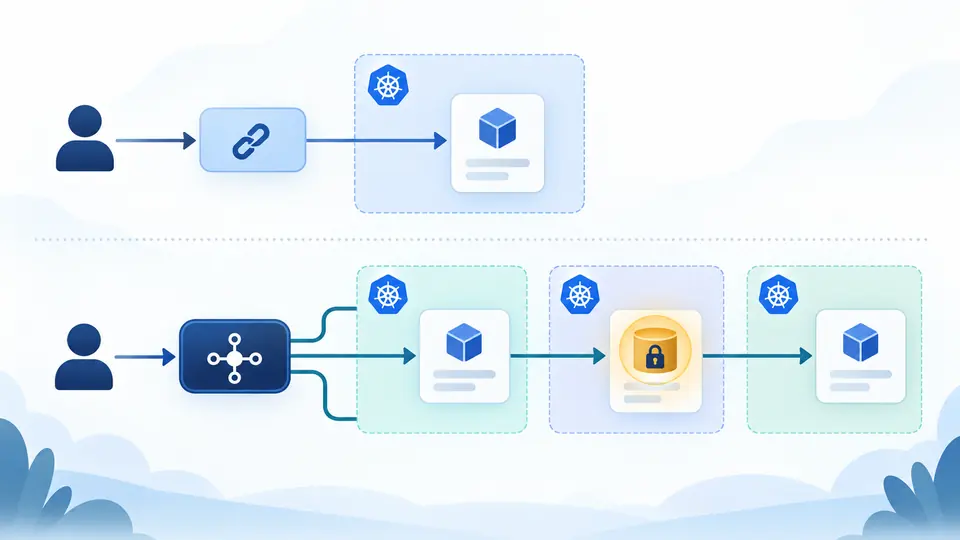
Les Role et RoleBinding doivent porter metadata.namespace dans ce dossier hors ligne. Référencer une ClusterRole depuis un RoleBinding n’étend pas la portée aux autres namespaces.
User, Group et ServiceAccount restent séparés. Deux ServiceAccounts de même nom dans des namespaces différents ne sont pas fusionnés ; l’appartenance d’un User à un Group est inconnue.
Si une règle limite resourceNames, saisissez un nom. Pour list/watch, Kubernetes exige aussi un field selector adapté ; cette requête statique ne voit pas la vraie demande.
La liaison de rôle est affichée du sujet jusqu’à la règle. Sélectionnez un nœud pour isoler les chaînes associées et garder la portée ainsi que le groupe d’API visibles.
L’analyse des rôles compare sujet, namespace ou cluster, groupe d’API, ressource ou sous-ressource, verbe et nom facultatif aux règles collées. Vous pouvez ainsi analyser les rôles avant déploiement.
La visualisation RBAC Kubernetes exporte les jokers, lectures de Secrets, bind/escalate/impersonate et pods/exec avec leur binding d’origine.
Même avec une ClusterRole, le RoleBinding accorde les droits dans son seul namespace. Il faut un ClusterRoleBinding pour une portée cluster.
Oui. Les permissions RBAC s’additionnent. Chaque binding reste une source distincte dans le graphe.
Une réponse list peut contenir les objets Secret et leurs données, même sans get individuel. Avec resourceNames, list/watch demande un field selector correspondant.
Un RoleBinding du namespace cible peut citer un ServiceAccount d’un autre namespace. Précisez le namespace de ce sujet pour ne pas confondre des homonymes.
Non. RBAC ajoute des autorisations sans règle deny. Cet outil repère les octrois présents dans les fichiers, sans trancher la décision réelle du cluster.
Une autre question RBAC ?
Rassemblez rôles et bindings, suivez un sujet puis conservez le rapport pour la revue.
L’analyse reste dans ce navigateur.