01
Укажите namespace
Для автономного анализа Role и RoleBinding должны содержать metadata.namespace. Ссылка на ClusterRole из RoleBinding не расширяет права за пределы этого namespace.
Kubernetes
Вставьте роли и привязки YAML или JSON и запустите анализ, когда набор будет собран.
Вставьте манифесты RBAC и запустите анализ.
Манифесты обрабатываются в браузере без подключения к кластеру и сетевых запросов.
* означает весь кластер. Оставьте поля пустыми, чтобы смотреть только граф.
Вставьте манифесты.
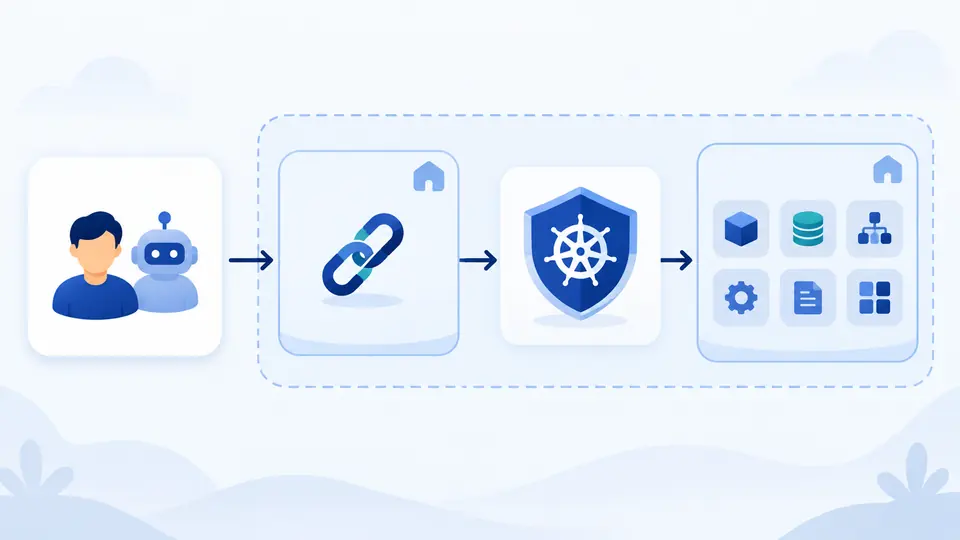
По одной Role нельзя понять, кому она назначена. Визуализация RBAC Kubernetes показывает путь от пользователя, группы или ServiceAccount через привязку к конкретному правилу и его области действия.
Визуализация RBAC Kubernetes видит только переданные манифесты. Членство пользователей в группах, встроенные роли и другие авторизаторы кластера остаются неизвестными; пропуски отмечаются отдельно.
Источники разрешений видны вместе с пробелами в данных.
Граф прав RBAC связывает субъект, RoleBinding, роль и правило. Даже если RoleBinding ссылается на ClusterRole, разрешение действует лишь в namespace самой привязки.
Широкий доступ к Secrets, подстановочные знаки и действия повышения прав сопровождаются исходной привязкой. Отсутствующие роли и неполные агрегированные роли не считаются отказом.
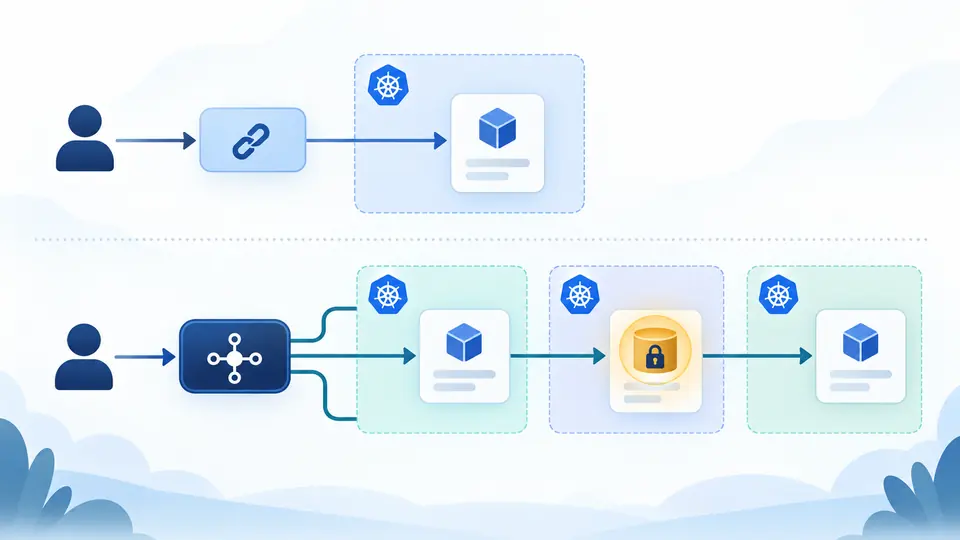
Для автономного анализа Role и RoleBinding должны содержать metadata.namespace. Ссылка на ClusterRole из RoleBinding не расширяет права за пределы этого namespace.
User, Group и ServiceAccount рассматриваются отдельно. Учётные записи с одинаковым именем в разных namespace не объединяются, а членство пользователя в группе не угадывается.
Если указано resourceNames, в запросе требуется имя ресурса. Для list/watch нужен ещё соответствующий field selector; статическая форма не проверяет реальный запрос.
Привязки ролей показаны как субъект → binding → роль → правило. Выберите узел, чтобы оставить связанные цепочки и увидеть namespace и API group.
Проверка прав сравнивает субъект, область, группу API, ресурс или подресурс, действие и необязательное имя с правилами из текста.
Визуализация RBAC Kubernetes сохраняет в Markdown сведения о wildcard, Secrets, bind/escalate/impersonate и pods/exec вместе с вызвавшей их привязкой.
RoleBinding ограничивает даже ClusterRole своим namespace. Для выдачи прав во всём кластере нужен ClusterRoleBinding.
Да. Разрешения RBAC складываются. Отчёт сохраняет каждую привязку как отдельный источник, не выбирая одну «главную» роль.
Ответ list может включать объекты Secret и их данные даже без get отдельного объекта. При resourceNames для list/watch также нужен field selector.
RoleBinding в целевом namespace может указать ServiceAccount из другого namespace. В манифесте нужно явно задать namespace этой записи.
Нет. RBAC только добавляет разрешения. Страница находит цепочки во входном наборе, но не определяет окончательное решение кластера.
Остался вопрос по RBAC?
Соберите роли и привязки, проследите выбранного субъекта и сохраните отчёт для проверки.
Анализ выполняется только в браузере.