01
Indica el namespace
Para este análisis sin clúster, Role y RoleBinding deben incluir metadata.namespace. Referenciar un ClusterRole no convierte un RoleBinding en acceso global.
Kubernetes
Pega roles y bindings en YAML o JSON; analiza cuando hayas reunido el conjunto.
Pega manifiestos RBAC y ejecuta el análisis.
Los manifiestos permanecen en este navegador; no se conecta al clúster ni envía solicitudes.
* indica alcance de clúster. Deja la consulta vacía para ver solo el grafo.
Pega manifiestos para comenzar.
Leer un Role aislado no revela a quién se asignó. El visualizador RBAC Kubernetes sigue el camino desde User, Group o ServiceAccount hasta cada regla, con el alcance de su binding.
El visualizador RBAC Kubernetes solo conoce los manifiestos aportados. Los grupos reales del usuario, los roles predeterminados y otros autorizadores quedan fuera; una referencia ausente se marca como información incompleta.
Cada concesión conserva su origen y su alcance.
El análisis de roles muestra sujeto → RoleBinding → rol → regla. Un RoleBinding que cita un ClusterRole concede acceso únicamente dentro del namespace del binding.
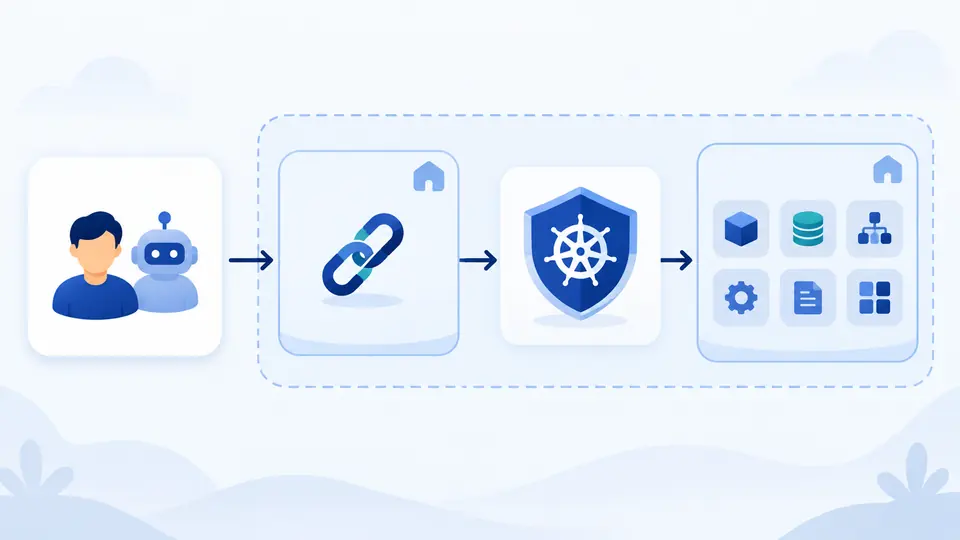
Los comodines, lecturas amplias de Secrets y verbos de escalada se muestran con la regla que los origina. Un rol sin referencia resuelta no se interpreta como denegación.
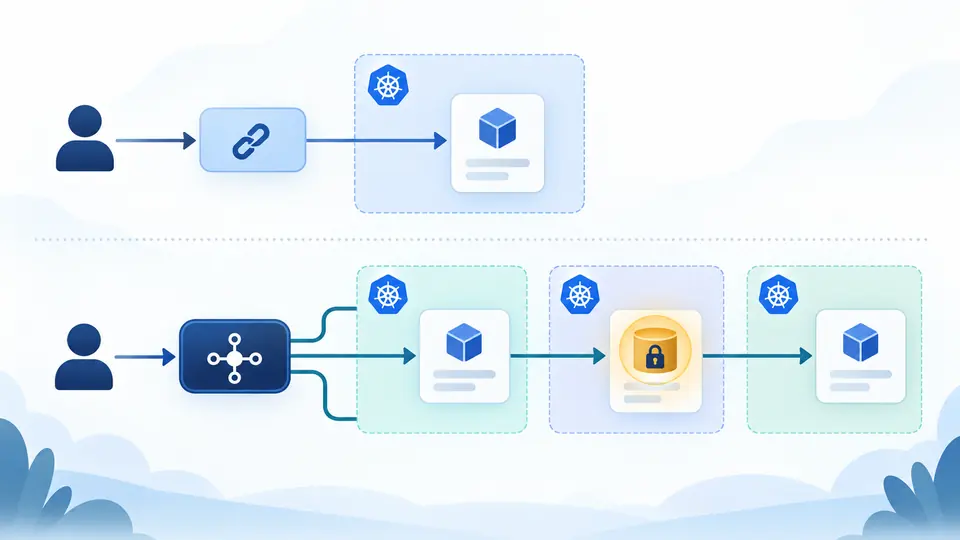
Para este análisis sin clúster, Role y RoleBinding deben incluir metadata.namespace. Referenciar un ClusterRole no convierte un RoleBinding en acceso global.
User, Group y ServiceAccount son identidades distintas. Dos cuentas de servicio homónimas en namespaces diferentes no se mezclan; la pertenencia de User a Group es desconocida.
La regla con resourceNames requiere un nombre. list/watch también necesita un field selector adecuado, que esta consulta de manifiestos no puede verificar.
El grafo de RoleBinding conserva sujeto, binding, rol, regla, grupo API y namespace. Al seleccionar un nodo se aíslan los caminos asociados.
La comprobación de permisos compara sujeto, alcance, grupo API, recurso o subrecurso, verbo y nombre opcional con las reglas aportadas.
El visualizador RBAC Kubernetes guarda en Markdown las señales sobre Secrets, comodines, bind/escalate/impersonate y pods/exec junto al binding pertinente.
El RoleBinding limita incluso un ClusterRole al namespace del propio binding. Para conceder acceso a todo el clúster se necesita un ClusterRoleBinding.
Sí. Las concesiones RBAC se suman. El informe conserva cada binding por separado y no elige un rol ganador.
La respuesta a list puede incluir los Secret y sus datos aunque no exista get individual. Con resourceNames, list/watch necesita además un field selector coincidente.
Un RoleBinding del namespace destino puede citar una cuenta de servicio de otro namespace. Indica su namespace para no confundir cuentas homónimas.
No. RBAC solo añade permisos. Este análisis muestra concesiones presentes en los archivos, no la decisión final del autorizador del clúster.
¿Otra duda sobre RBAC?
Reúne roles y bindings, sigue el camino de un sujeto y guarda el informe para la revisión.
El análisis ocurre en este navegador.