Kubernetes

crear ConfigMapCada valor conserva su texto

Elige cómo interpretar la entrada y genera ConfigMap, Opaque Secret, ENV o un objeto JSON de cadenas.

crear ConfigMap

Entrada

Resultado

Procesamiento solo en la memoria de esta página; la entrada no se envía por solicitudes de red ni enlaces compartidos.

Solo se oculta el resultado; la entrada sigue visible. Desactiva la máscara para copiar o descargar valores reales.

YAML aporta solo valores; estas opciones reconstruyen los metadatos. Base64 no es cifrado.

Entrada/datos: 256 KiB cada uno · 1000 claves · salida: 1 MiB · solo texto UTF-8

Introduce texto para empezar

Para crear ConfigMap conviene decidir primero si necesitas variables de entorno separadas o un archivo de configuración completo. La línea PORT=0080 puede ser una asignación independiente o parte del archivo que se montará en el contenedor. Aquí los dígitos siguen siendo texto.

Selecciona YAML para decodificar Secret o extraer los datos de un ConfigMap existente. Base64 se convierte en texto UTF-8 y stringData tiene prioridad en claves compartidas. La salida ENV comprueba después que los nombres sean compatibles con el formato portable admitido.

Por qué crear ConfigMap con esta herramienta

Cambiar la representación sin cambiar los valores

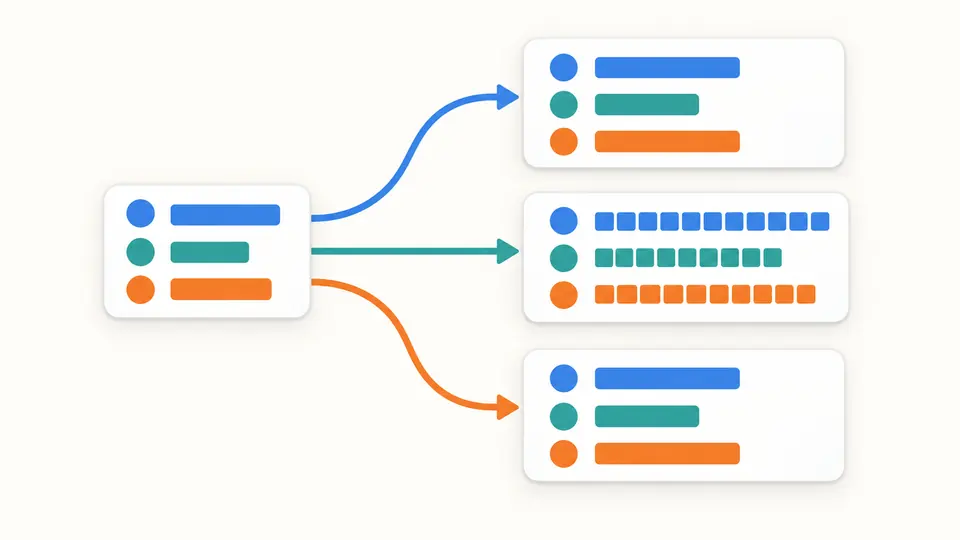
Puedes crear ConfigMap con data de texto o generar un Secret con data en Base64 o stringData en claro. La vista inicial oculta todos los valores del resultado; debes mostrarlos para copiar o descargar el contenido real. La entrada original permanece visible.

Un conjunto de valores se representa como data de texto, data codificado y stringData en claro.

Un archivo completo no se divide por sus signos igual

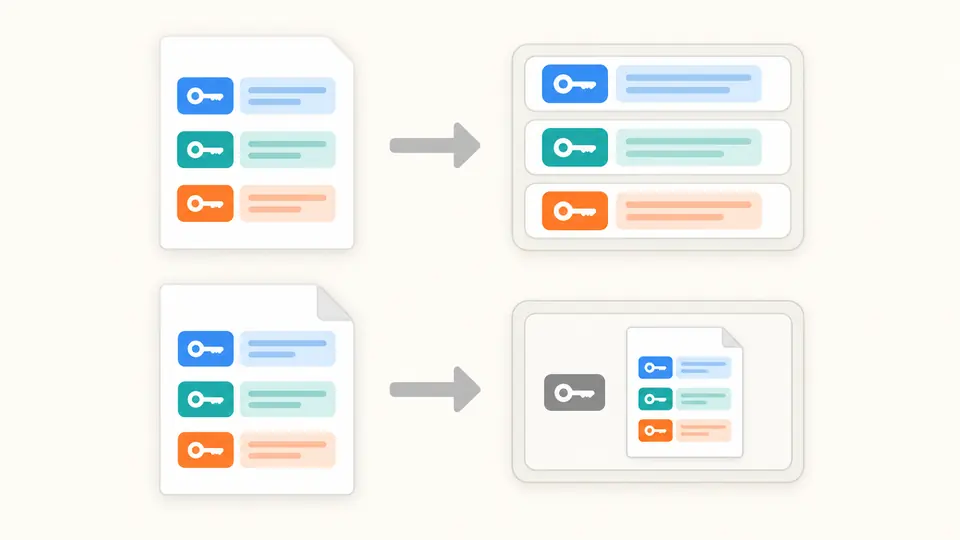
En el modo de archivo, las líneas vacías y los saltos finales forman parte de un único valor. El modo ENV interpreta cada asignación por separado. El número de claves permite comprobar si elegiste la lectura adecuada para tu aplicación.

Las asignaciones ENV se separan en varias claves y un archivo entero permanece en una sola.

Comprueba interpretación, nombres y vigencia

01

Selecciona el modo antes de abrir un archivo

El lector local utiliza el formato elegido, sin adivinarlo por la extensión. Para un archivo que se montará como configuración, usa el texto completo. Ejemplo, borrar y abrir archivo muestran el reemplazo antes de aplicarlo y permiten deshacerlo una vez.

02

Define los metadatos de salida

El nombre y el namespace proceden de las opciones, no del objeto original. Un namespace vacío se omite. Una clave como application.properties puede conservarse en YAML o JSON, pero no cumple el formato de nombre ENV portable de esta herramienta.

03

Exporta una conversión actual

Cambiar la entrada o sus opciones desactiva la exportación inmediatamente. La conversión automática espera 350 ms; al desactivarla puedes usar el botón o Ctrl/Cmd+Enter. La máscara solo cambia la vista. Deshacer restaura tanto la entrada como el resultado anterior.

Genera manifiestos y recupera cadenas

Tres representaciones disponibles

ConfigMap guarda texto en data. Opaque Secret permite data codificado en Base64 o stringData en claro. Todas las claves y valores YAML de salida llevan comillas para impedir que un número aparente o un booleano cambien el tipo del dato.

Prioridad de stringData comprobable

Se validan primero los valores de data y después se sustituyen las claves coincidentes de stringData. El estado muestra cuántas sustituciones hubo. Un valor Base64 incorrecto sigue siendo un error aunque fuera a ser reemplazado.

Archivos con su contenido completo

El modo de archivo conserva Unicode, CRLF y saltos finales bajo una clave elegida. El JSON de cadenas admite también claves de archivo y texto multilínea. No aplana objetos anidados ni convierte listas en texto por su cuenta.

Sin resultados parciales al fallar

Las claves duplicadas, nombres incorrectos, tipos no textuales y errores YAML detienen la conversión. Cuando hay posición disponible, se muestran línea y columna y se marca la línea de entrada. Solo puede exportarse el resultado completo y vigente.

Qué se acepta y qué queda fuera

Un objeto de texto
YAML acepta un ConfigMap v1 o un Opaque Secret. Rechaza binaryData, otros tipos de Secret, múltiples documentos, alias, claves de combinación y etiquetas personalizadas. La interpretación conservadora de YAML 1.1 exige comillas para valores que puedan convertirse en fechas, números o booleanos.
El dialecto de ENV es dotenv
Las comillas y comentarios admitidos se interpretan; las variables y los comandos no se expanden. Esto difiere de kubectl --from-env-file, que conserva las comillas. No se mantienen los comentarios, la sangría original ni el estilo de entrecomillado.
Solo cadenas y claves únicas
JSON debe ser un objeto plano de cadenas y los datos YAML también deben ser cadenas. No se fuerzan números, null, listas ni objetos anidados a texto. Los duplicados son errores; la única sustitución es la prioridad explícita de stringData sobre data.
No se reparan los nombres
Las claves de datos permiten letras ASCII, dígitos, puntos, guiones y guiones bajos, hasta 253 caracteres. Un punto aislado y el prefijo de dos puntos se rechazan. ENV usa una regla de identificador más estrecha y excluye __proto__. Una clave incompatible bloquea toda la exportación ENV.
Presupuesto de procesamiento
La entrada y las claves con valores decodificados tienen un límite de 256 KiB cada una, con 1000 entradas y 1 MiB de salida como máximo. Son límites de la herramienta, no una validación completa del tamaño del recurso Kubernetes. Se rechazan archivos no UTF-8 y caracteres NUL.
Reconstrucción sin conexión al clúster
Del YAML original solo se extraen valores. No se conservan labels, annotations, immutable ni otros metadatos; nombre y namespace se toman de las opciones. No se evalúa Helm, se consulta un clúster ni se generan referencias de Pod o pruebas de permisos.

Preguntas al crear ConfigMap

¿Cómo se obtiene un ConfigMap a partir de un archivo .env?

Selecciona ENV como entrada y ConfigMap como salida, y define un nombre. El lector elimina las comillas dotenv admitidas y conserva todos los valores como cadenas. Revisa data antes de usar el manifiesto: convertirlo no crea ningún recurso en el clúster.

¿En qué se diferencian data y stringData en un Secret?

data almacena valores codificados en Base64. stringData recibe cadenas normales y prevalece cuando la misma clave aparece en ambos campos. Puedes generar y leer ambas formas. stringData simplifica la escritura, pero no añade cifrado.

¿Base64 cifra las contraseñas de un Secret?

No. Base64 es una codificación reversible. La máscara de pantalla tampoco cifra la entrada ni el archivo exportado. La confidencialidad del Secret depende de los controles de acceso y de la configuración del clúster; protege también las descargas.

¿Por qué los valores numéricos aparecen entre comillas?

Sin comillas, YAML puede interpretar 012 o false como un número o un booleano. La salida cita todas las claves y valores. Si la entrada ya tiene otro tipo, la herramienta lo rechaza en vez de adivinar la representación textual que se pretendía.

¿Qué cambia entre importar un archivo completo y leer sus variables env?

ENV crea una clave por asignación. El modo de archivo crea una sola clave cuyo valor es el texto completo. Úsalo para application.properties u otro documento que se montará como archivo; sus signos igual no crean variables nuevas.

¿Cómo se tratan los comentarios, las comillas y las claves repetidas?

Una clave repetida detiene el proceso, sin elegir silenciosamente la última. Las comillas dotenv determinan el valor y los comentarios se descartan. También desaparecen los comentarios y el formato YAML. El modo de archivo conserva estos caracteres como contenido.

¿Falta algún caso de conversión?

Revisa la estructura antes de exportar

Prueba a crear ConfigMap con el ejemplo y compara el número de claves y el campo de salida. Elige la representación que necesita la aplicación y muestra los valores cuando vayas a revisar y exportar el resultado vigente.