Kubernetes

générateur ConfigMapConserver le sens de chaque valeur

Choisissez le format source puis produisez un ConfigMap, un Opaque Secret, des variables ENV ou du JSON texte.

générateur ConfigMap

Entrée

Résultat

Traitement dans la mémoire de cette page uniquement ; aucune entrée transmise par requête réseau ou lien de partage.

Seul le résultat est masqué ; l’entrée reste visible. Désactivez le masque pour copier ou enregistrer les valeurs réelles.

Seules les valeurs YAML sont extraites ; les options reconstruisent les métadonnées. Base64 n’est pas un chiffrement.

Entrée/données : 256 KiB chacune · 1000 clés · sortie : 1 MiB · texte UTF-8

Saisissez du texte

Ce générateur ConfigMap distingue les variables d’environnement d’un fichier de configuration complet. Une ligne PORT=0080 peut représenter un réglage isolé ou faire partie du contenu à monter dans un conteneur. Le mode choisi détermine les clés, sans transformer les chiffres en nombre.

Pour décoder un Secret existant, choisissez une entrée YAML. Les données Base64 deviennent du texte UTF-8 ; stringData remplace data pour les clés communes. Une sortie ENV exige ensuite des noms de variables compatibles avec le sous-ensemble portable retenu.

Pourquoi utiliser ce générateur ConfigMap ?

Choisir la représentation sans altérer les chaînes

Le générateur ConfigMap produit data en texte, data encodé pour un Secret ou stringData en clair à partir des mêmes valeurs. Toutes les valeurs du résultat sont d’abord masquées. Il faut les afficher pour exporter le contenu réel ; le texte source reste visible.

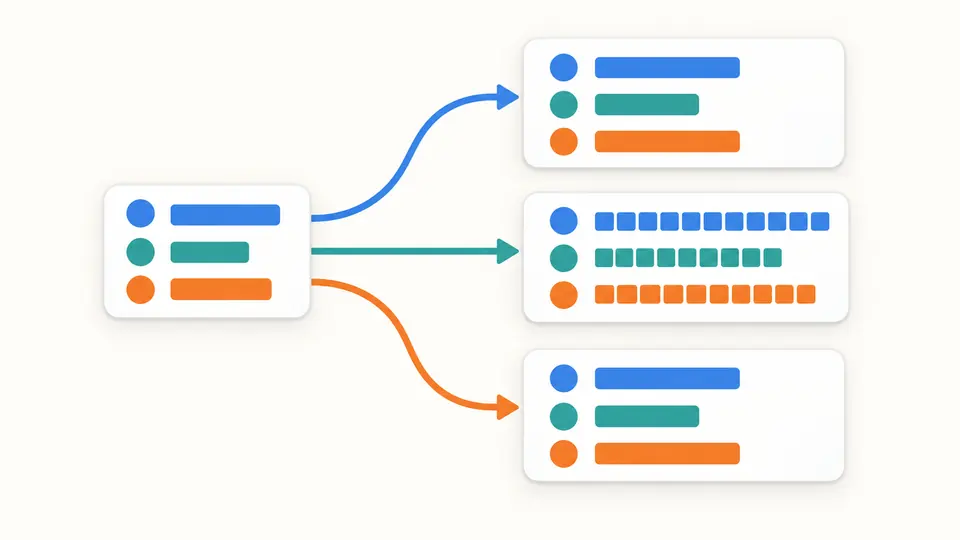
Les mêmes valeurs sont représentées en data texte, en data encodé et en stringData en clair.

Garder un fichier entier sous une seule clé

Les lignes vides, signes égal et retours finaux peuvent appartenir au fichier attendu par l’application. Le mode fichier conserve ce contenu dans une seule valeur. Le mode ENV interprète les affectations séparément ; le nombre de clés permet de vérifier ce choix.

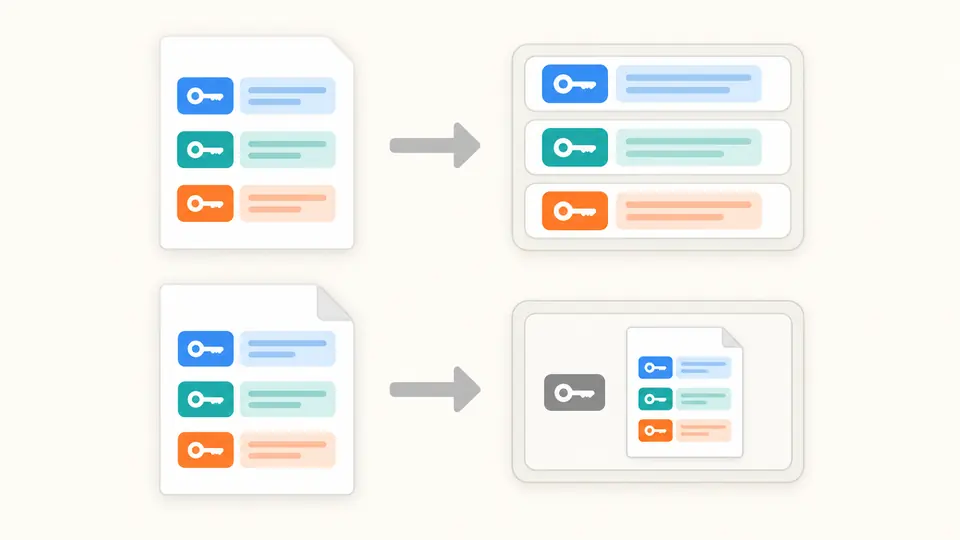
Les affectations ENV deviennent plusieurs clés tandis que le fichier complet reste une valeur unique.

Vérifier le mode, les noms et le résultat

01

Choisir le mode avant de lire un fichier

La lecture locale utilise le format sélectionné, sans déduction à partir de l’extension. Choisissez le fichier entier pour une configuration à monter. Exemple, effacement et lecture de fichier proposent un aperçu du remplacement, puis une annulation unique après application.

02

Définir les nouvelles métadonnées

Le nom et le namespace viennent des options, pas du manifeste source. Un namespace vide est omis. Une clé telle que application.properties est adaptée à YAML ou JSON, mais ne peut pas devenir automatiquement un nom ENV portable.

03

Exporter une version à jour

Modifier l’entrée ou les paramètres bloque immédiatement l’export. Le mode automatique attend 350 ms ; désactivez-le pour utiliser le bouton ou Ctrl/Cmd+Enter. Le masquage ne change que l’affichage. Annuler un remplacement restaure ensemble l’entrée et le résultat antérieur.

Produire des manifestes et récupérer leurs valeurs

Trois formes de manifeste

ConfigMap place les chaînes dans data. Opaque Secret propose data en Base64 ou stringData en clair. Les clés et les valeurs YAML générées sont toutes entre guillemets, y compris les chaînes ressemblant à des nombres ou à des booléens.

Fusion avec priorité explicite

Le décodeur vérifie d’abord data, puis applique stringData aux clés communes. Le statut indique combien de valeurs ont été remplacées. Une valeur Base64 invalide reste une erreur même si stringData devait la remplacer ensuite.

Contenu de fichier préservé

Le mode fichier conserve Unicode, CRLF et les retours à la ligne finaux sous une clé. Le JSON de chaînes accepte aussi des clés de fichiers et des valeurs multilignes. Il n’aplatit pas les objets imbriqués et ne convertit pas les listes en texte.

Pas d’export partiel en cas d’erreur

Les clés doubles, noms incorrects, valeurs non textuelles et erreurs YAML arrêtent la conversion. La ligne et la colonne sont indiquées lorsque la position est disponible. Un ancien résultat ou un résultat en échec ne peut pas être exporté.

Formats acceptés et limites de conversion

Un seul objet texte
L’entrée YAML accepte un ConfigMap v1 ou un Opaque Secret. binaryData, types Secret spécialisés, documents multiples, alias, clés de fusion et tags personnalisés sont refusés. L’interprétation prudente de YAML 1.1 demande des guillemets pour les valeurs pouvant devenir dates, nombres ou booléens.
Une syntaxe dotenv précise
ENV interprète les guillemets et commentaires pris en charge, sans exécuter de commandes ni développer les variables. Le comportement diffère de kubectl --from-env-file, qui garde les guillemets. La mise en forme et les commentaires ne sont pas conservés.
Chaînes obligatoires et doublons refusés
JSON doit être un objet plat de chaînes ; les valeurs de données YAML doivent également être textuelles. Nombres, null, listes et objets imbriqués ne sont pas convertis implicitement. Les doublons sont des erreurs, sauf la priorité définie de stringData sur data.
Aucune correction automatique des clés
Une clé contient au plus 253 lettres ASCII, chiffres, points, tirets ou traits de soulignement. Un point seul et le préfixe à deux points sont interdits. ENV applique une règle d’identifiant plus étroite et refuse __proto__. Une clé de fichier incompatible bloque tout l’export ENV.
Un volume de travail borné
L’entrée et les clés avec valeurs décodées sont limitées chacune à 256 KiB, avec 1000 entrées au maximum et 1 MiB de sortie. Ce budget ne remplace pas le contrôle complet de taille d’objet Kubernetes. Les fichiers non UTF-8, les caractères NUL et les dépassements sont refusés.
Des valeurs extraites, pas un objet édité
Les labels, annotations, immutable et autres métadonnées source ne sont pas repris. Le nom et le namespace sont reconstruits depuis les options. Le convertisseur ne traite pas les modèles Helm, ne contacte aucun cluster et ne vérifie ni références Pod ni autorisations de déploiement.

Questions sur le générateur ConfigMap

Comment obtenir un ConfigMap à partir d’un fichier .env ?

Choisissez ENV en entrée et ConfigMap en sortie, puis renseignez le nom. Les guillemets dotenv reconnus sont retirés et toutes les valeurs restent des chaînes. Examinez data avant utilisation : cette conversion ne crée aucune ressource dans un cluster.

Quelle différence y a-t-il entre data et stringData dans un Secret ?

data contient des valeurs encodées en Base64. stringData accepte directement des chaînes et a priorité pour une clé présente dans les deux champs. Le convertisseur sait lire et produire les deux formes. stringData est une commodité d’écriture, pas un chiffrement renforcé.

L’encodage Base64 protège-t-il les mots de passe ?

Non. Base64 est un encodage réversible. Masquer l’aperçu ne chiffre pas davantage le texte source ou le fichier exporté. La confidentialité d’un Secret repose sur les contrôles d’accès et la configuration du cluster ; le fichier téléchargé doit rester protégé.

Pourquoi les valeurs numériques sont-elles placées entre guillemets ?

Sans guillemets, 012 ou false peut devenir un nombre ou un booléen lors de la lecture YAML. La génération cite toutes les clés et valeurs. Une valeur source déjà interprétée avec un autre type est refusée, sans tentative de deviner son écriture initiale.

Quelle différence entre importer un fichier entier et importer un fichier env ?

ENV produit une clé par affectation. Le mode fichier produit une seule clé contenant le texte entier. Utilisez ce dernier pour un fichier comme application.properties destiné à un montage ; ses signes égal restent du contenu, pas de nouvelles variables.

Que deviennent les commentaires, les guillemets et les clés en double ?

Une clé répétée arrête la conversion au lieu de conserver arbitrairement la dernière valeur. Les guillemets dotenv déterminent le contenu, tandis que les commentaires sont supprimés. Les commentaires YAML et leur présentation disparaissent aussi. Le mode fichier conserve ces caractères comme contenu.

Un cas manque à l’appel ?

Vérifier la représentation avant l’export

Essayez le générateur ConfigMap avec l’exemple, comparez le nombre de clés et choisissez le champ attendu par votre application. Affichez les valeurs quand vous êtes prêt à vérifier puis exporter le résultat actuel.