Kubernetes

criar um ConfigMapPreserve o texto de cada valor

Escolha como ler a entrada e gere ConfigMap, Opaque Secret, ENV ou um objeto JSON de strings.

criar um ConfigMap

Entrada

Resultado

Processamento apenas na memória desta página; a entrada não é enviada em solicitações de rede ou links de compartilhamento.

Somente o resultado fica oculto; a entrada continua visível. Desative a máscara para copiar ou baixar valores reais.

O YAML fornece só os valores; estas opções recriam os metadados. Base64 não é criptografia.

Entrada/dados: 256 KiB cada · 1000 chaves · saída: 1 MiB · somente texto UTF-8

Insira texto para começar

Antes de criar um ConfigMap, defina se cada variável de ambiente deve virar uma chave ou se o arquivo de configuração inteiro precisa ficar em um único valor. PORT=0080 pode ser uma configuração isolada ou apenas uma linha do arquivo que será montado.

Selecione YAML para decodificar Secret ou recuperar os dados de um ConfigMap existente. A leitura transforma Base64 em texto UTF-8 e dá prioridade a stringData nas chaves em comum. A saída ENV verifica os nomes portáteis antes de escrever as atribuições.

Por que criar um ConfigMap por aqui?

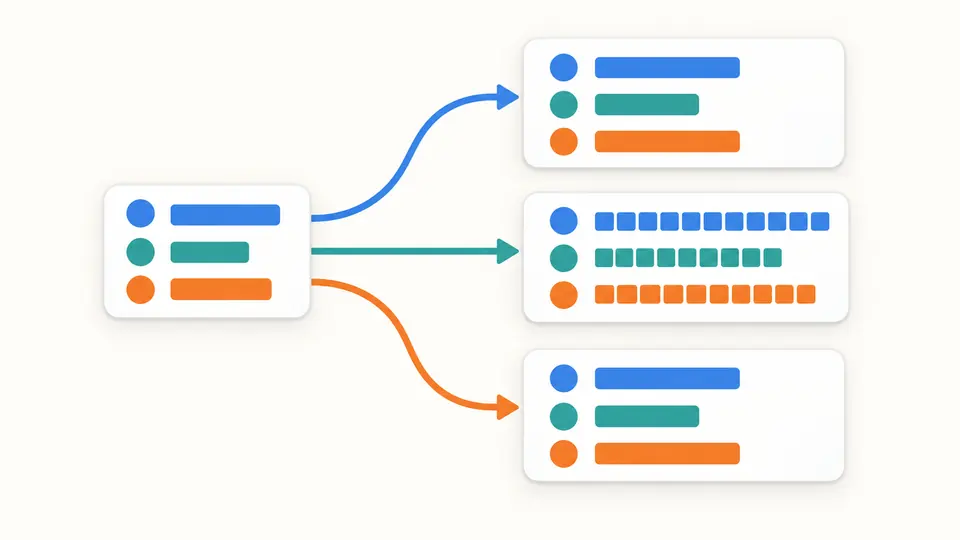
Escolha a representação dos mesmos valores

Você pode criar um ConfigMap com data em texto ou um Secret com data em Base64 ou stringData em texto simples. O resultado começa com todos os valores ocultos. É preciso mostrá-los para copiar ou baixar o conteúdo real; o texto da entrada continua visível.

Os mesmos valores aparecem como data em texto, data codificado e stringData em texto simples.

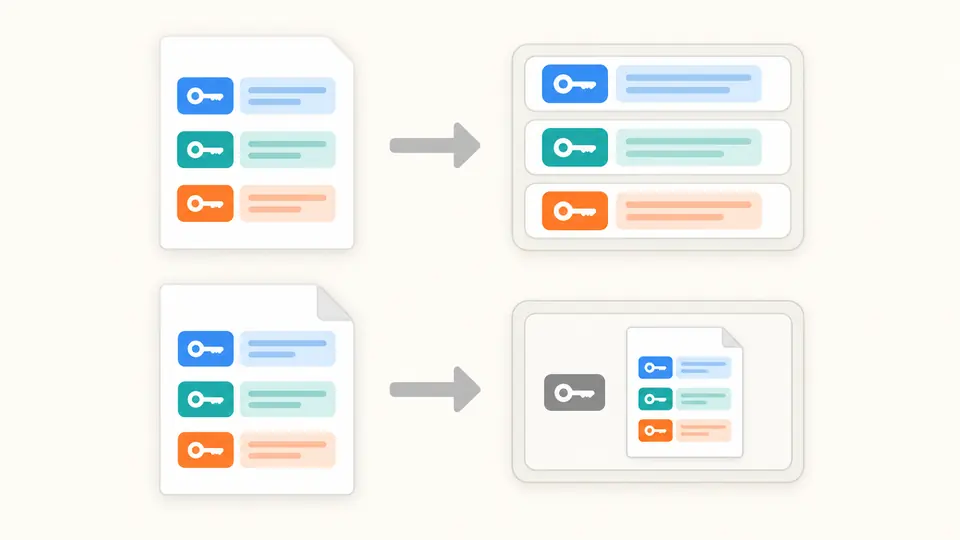
O arquivo inteiro ocupa uma só chave

Linhas em branco, sinais de igual e quebras finais podem fazer parte do arquivo esperado pelo aplicativo. O modo de arquivo conserva tudo em um valor. O modo ENV lê cada atribuição separadamente; a quantidade de chaves ajuda a conferir a escolha.

As atribuições ENV viram várias chaves, enquanto o arquivo completo permanece em uma única chave.

Confira o modo, os nomes e a atualização

01

Escolha a leitura antes de abrir o arquivo

O seletor local usa o modo atual, sem adivinhar o formato pela extensão. Para montar um documento de configuração, selecione o arquivo inteiro. Exemplo, limpeza e leitura mostram a substituição antes de aplicá-la e permitem desfazer uma vez.

02

Defina os novos metadados

Nome e namespace vêm das opções, não do objeto de origem. Deixe o namespace vazio para omiti-lo. Uma chave como application.properties é válida em YAML e JSON, mas não atende à regra de identificador ENV portátil adotada aqui.

03

Exporte apenas o resultado atual

Alterar a entrada ou os parâmetros bloqueia a exportação imediatamente. A conversão automática aguarda 350 ms; desative-a para usar o botão ou Ctrl/Cmd+Enter. Ocultar valores muda apenas a visualização. Desfazer restaura a entrada e o resultado anteriores juntos.

Gere manifestos e recupere o conteúdo

Três formas de saída YAML

ConfigMap armazena texto em data. Opaque Secret aceita a saída data em Base64 ou stringData em texto simples. Todas as chaves e valores gerados recebem aspas, evitando que 0080 ou false mudem de tipo ao serem lidos.

Precedência com contagem

A leitura valida primeiro os valores de data e depois aplica stringData nas chaves iguais. O status informa quantos valores foram substituídos. Mesmo um Base64 que seria sobrescrito precisa ser válido; um erro na origem não fica escondido.

Conteúdo completo de arquivo

O modo de arquivo preserva Unicode, CRLF e quebras finais sob uma chave escolhida. JSON de strings também aceita chaves de arquivo e valores com várias linhas. Objetos aninhados não são achatados e listas não viram texto automaticamente.

Falhas impedem saída parcial

Chaves repetidas, nomes inválidos, valores de outros tipos e erros de YAML interrompem a conversão. Linha e coluna aparecem quando a posição está disponível, com destaque no editor. Só um resultado completo e atualizado pode ser exportado.

O que a conversão aceita e recusa

Um objeto de texto por vez
A entrada YAML aceita um ConfigMap v1 ou um Opaque Secret. binaryData, outros tipos de Secret, vários documentos, aliases, chaves de mesclagem e tags próprias são recusados. A leitura conservadora de YAML 1.1 exige aspas para possíveis datas, números e booleanos.
ENV segue o dialeto dotenv
Aspas e comentários suportados são interpretados, mas variáveis e comandos não são expandidos. Isso difere de kubectl --from-env-file, que mantém as aspas. A conversão não preserva comentários, indentação ou o estilo original de citação.
Somente strings e chaves únicas
JSON deve ser um objeto plano de strings, e os valores de dados YAML também precisam ser strings. Números, null, listas e objetos aninhados não sofrem conversão implícita. Duplicatas são erros; apenas a precedência definida de stringData sobre data substitui valores.
Chaves não são renomeadas
Uma chave de dados aceita até 253 letras ASCII, dígitos, pontos, hífens ou sublinhados. Um ponto isolado e nomes começando com dois pontos são recusados. ENV usa uma regra mais restrita e rejeita __proto__. Uma chave incompatível bloqueia toda a exportação ENV.
Limites de processamento
Entrada e chaves com valores decodificados podem ter até 256 KiB cada, com no máximo 1000 itens e saída de 1 MiB. São limites da ferramenta, não uma validação completa do tamanho do objeto Kubernetes. Arquivos fora de UTF-8 e caracteres NUL são recusados.
Reconstrução sem editar o recurso original
O YAML fornece somente os valores. labels, annotations, immutable e outros metadados não são mantidos; nome e namespace vêm das opções. Não há avaliação de Helm, acesso ao cluster, criação de referências de Pod nem verificação de permissões de implantação.

Dúvidas ao criar um ConfigMap

Como transformar um arquivo .env em ConfigMap?

Use ENV como entrada e ConfigMap como saída, depois defina o nome. O leitor remove as aspas dotenv suportadas e mantém todos os valores como strings. Confira data antes de usar o manifesto. Nenhum recurso é criado no cluster durante a conversão.

Qual é a diferença entre data e stringData em um Secret?

data contém valores em Base64. stringData recebe strings comuns e prevalece se a mesma chave existir nos dois campos. A ferramenta pode gerar e ler ambas as formas. stringData facilita a escrita, mas não oferece criptografia adicional.

Base64 criptografa as senhas de um Secret?

Não. Base64 é uma codificação reversível. Ocultar a prévia também não criptografa a entrada nem o arquivo exportado. A proteção depende do controle de acesso e da configuração do cluster. Mantenha os arquivos baixados sob o mesmo cuidado.

Por que valores numéricos precisam de aspas?

Sem aspas, YAML pode interpretar 012 como número ou false como booleano. A saída coloca todas as chaves e valores entre aspas. Se a entrada já tiver outro tipo, a ferramenta recusa o valor em vez de tentar adivinhar a escrita original.

Qual é a diferença entre importar o arquivo inteiro e ler cada variável do arquivo env?

ENV cria uma chave por atribuição. O modo de arquivo cria uma única chave com o texto completo. Use-o para application.properties e outros documentos que serão montados como arquivos; os sinais de igual fazem parte do conteúdo, sem criar novas variáveis.

Como são tratados comentários, aspas e chaves repetidas?

Chaves repetidas interrompem o processo, sem escolher silenciosamente a última. Aspas dotenv determinam o valor, enquanto comentários são descartados. Comentários e apresentação do YAML também não permanecem. O modo de arquivo conserva esses caracteres como conteúdo.

Faltou algum caso de conversão?

Confira a estrutura antes de exportar

Experimente criar um ConfigMap com o exemplo e compare a quantidade de chaves e o campo de saída. Escolha o formato esperado pelo aplicativo e mostre os valores quando estiver pronto para revisar e exportar o resultado atual.