01
Declare o namespace
Role e RoleBinding precisam de metadata.namespace para a leitura offline. Um ClusterRole citado por RoleBinding continua limitado ao namespace do binding.
Kubernetes
Cole os papéis e bindings em YAML ou JSON e analise quando o conjunto estiver completo.
Cole manifestos RBAC e execute a análise.
Os manifestos ficam neste navegador; sem conexão ao cluster ou requisição de rede.
* representa o escopo do cluster. Deixe a consulta vazia para ver só o grafo.
Cole manifestos para começar.
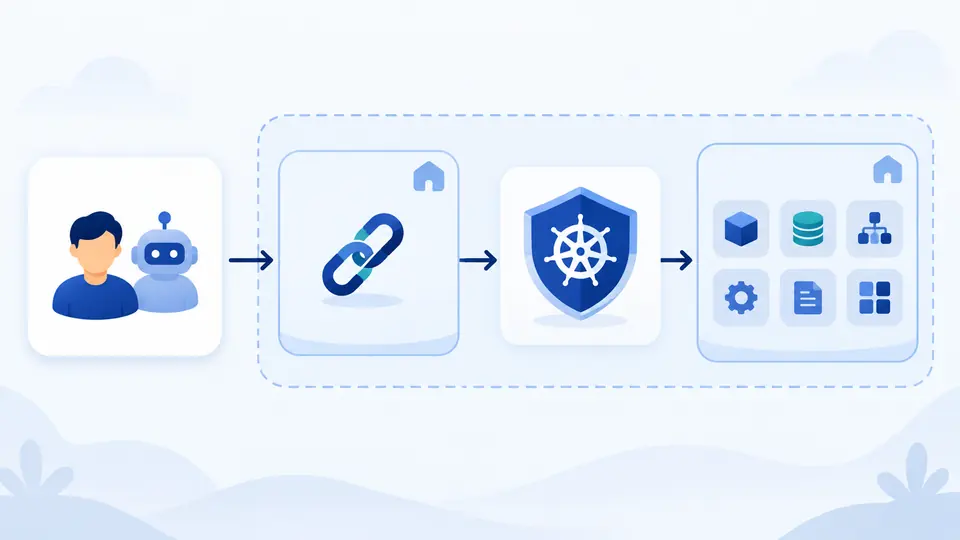
Olhar somente um Role não mostra quem recebeu suas regras. O visualizador RBAC Kubernetes liga usuário, grupo ou conta de serviço ao binding e à regra, preservando o escopo.
O visualizador RBAC Kubernetes lê apenas os manifestos enviados ao campo local. Não conhece grupos reais de usuários, papéis padrão do cluster nem outros autorizadores; referências ausentes aparecem como dados incompletos.
Cada concessão tem origem e limite visíveis.
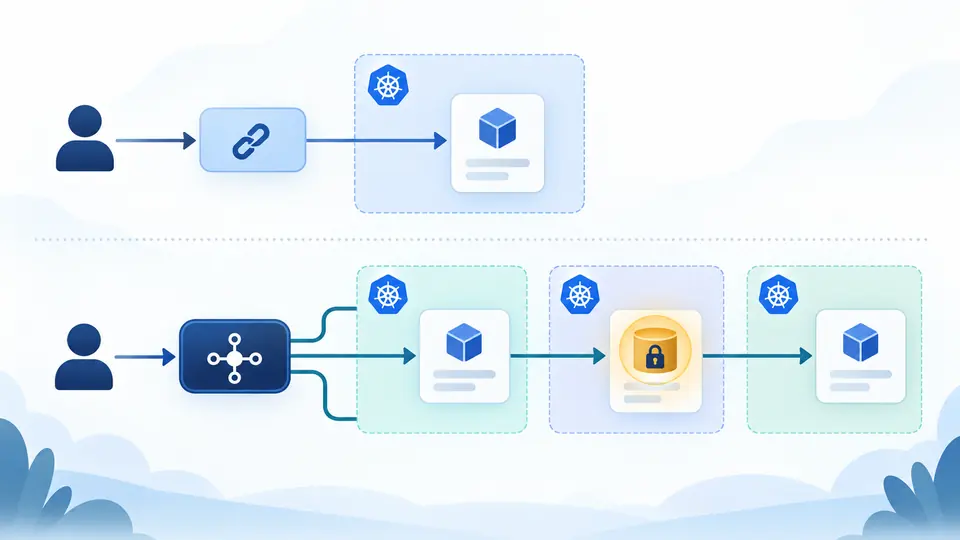
A visualização RBAC mostra sujeito → RoleBinding → papel → regra. Mesmo apontando para um ClusterRole, um RoleBinding só concede permissões no próprio namespace.
Curingas, leitura ampla de Secrets e verbos de escalada são exibidos junto ao binding responsável. Papel ausente ou agregado incompleto não vira falsa negativa.
Role e RoleBinding precisam de metadata.namespace para a leitura offline. Um ClusterRole citado por RoleBinding continua limitado ao namespace do binding.
User, Group e ServiceAccount são identidades diferentes. Contas de serviço homônimas em namespaces distintos não são unidas; associação de usuário a grupo não é inferida.
resourceNames exige um nome de recurso na consulta. list/watch também precisa de um field selector correspondente, que esta análise estática não tem como conferir.
O vínculo de função mostra sujeito → binding → papel → regra. Selecione um nó para isolar caminhos e manter grupo de API e namespace à vista.
A análise de permissões compara sujeito, escopo, grupo de API, recurso ou subrecurso, verbo e nome opcional com as regras fornecidas.
O visualizador RBAC Kubernetes exporta Markdown com curingas, Secrets, bind/escalate/impersonate e pods/exec, indicando o binding que motivou cada alerta.
RoleBinding limita até mesmo um ClusterRole ao namespace do próprio binding. Para conceder em todo o cluster, use ClusterRoleBinding.
Pode. As concessões RBAC se somam. O relatório preserva cada binding como fonte, sem escolher um papel vencedor.
A resposta list pode trazer objetos Secret e seus dados mesmo sem get individual. Com resourceNames, list/watch também depende de field selector compatível.
Um RoleBinding no namespace de destino pode citar uma conta de serviço de outro namespace. Informe o namespace do sujeito para evitar confusão entre homônimos.
Não. O RBAC soma concessões. Esta página aponta caminhos encontrados nos manifestos; não decide o resultado final da autorização no cluster.
Ainda tem dúvida sobre RBAC?
Junte papéis e bindings, siga um sujeito e guarde o relatório para revisão.
A análise roda somente neste navegador.