01
Namespace im Manifest angeben
Role und RoleBinding benötigen für diese Offline-Auswertung metadata.namespace. Eine ClusterRole im RoleBinding erweitert die Erlaubnis nicht auf andere Namespaces.
Kubernetes
Rollen und Bindings als YAML oder JSON einfügen und die vollständige Auswahl bewusst analysieren.
RBAC-Manifeste einfügen und analysieren.
Manifeste bleiben in diesem Browser; keine Clusterverbindung oder Netzwerkanfrage.
* steht für Cluster-Scope. Für die reine Grafik können die Abfragefelder leer bleiben.
Manifeste einfügen.
Eine einzelne Role verrät nicht, welche Identität sie über mehrere Bindings erhält. Kubernetes RBAC visualisieren zeigt die Kette von User, Group oder ServiceAccount bis zur konkreten Regel und ihrem Geltungsbereich.
Kubernetes RBAC visualisieren wertet nur die eingefügten Manifeste aus. Standardrollen, Gruppenzugehörigkeit und weitere Autorisierer im Cluster bleiben unbekannt; fehlende Belege werden deshalb ausdrücklich markiert.
Jede Berechtigung erhält eine nachvollziehbare Quelle.
Die RBAC Visualisierung verbindet Subjekt, RoleBinding, Rolle und Ressource. Auch wenn ein RoleBinding auf eine ClusterRole zeigt, gilt die Berechtigung nur in seinem Namespace.
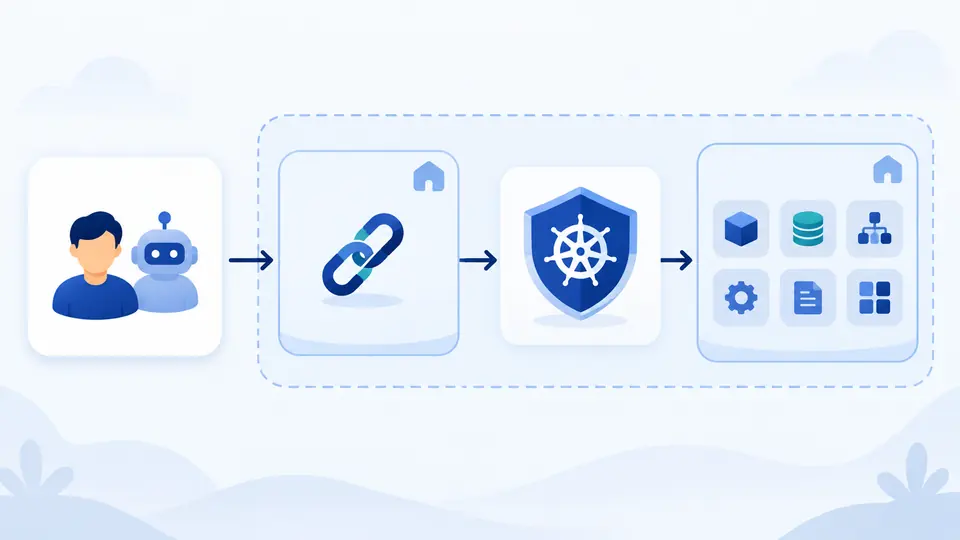
Breite Secret-Leserechte, Wildcards und Eskalationsverben erscheinen mit dem verursachenden Binding. Fehlende Rollen und aggregierte ClusterRoles werden als unvollständige Daten behandelt.
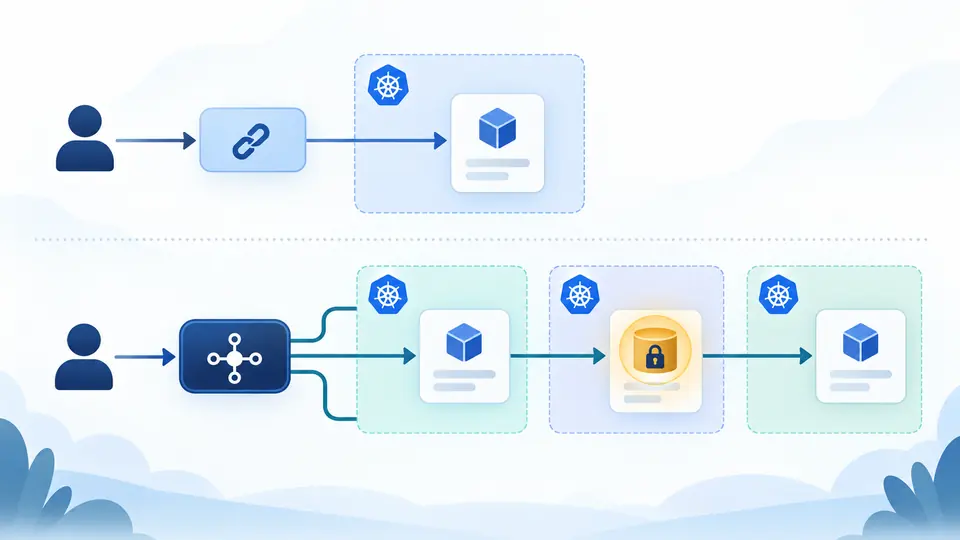
Role und RoleBinding benötigen für diese Offline-Auswertung metadata.namespace. Eine ClusterRole im RoleBinding erweitert die Erlaubnis nicht auf andere Namespaces.
User, Group und ServiceAccount bleiben getrennt. Ein ServiceAccount wird mit seinem Namespace unterschieden; aus einem Usernamen lässt sich keine Gruppenmitgliedschaft ableiten.
Bei resourceNames muss ein Objektname angegeben sein. Für list/watch verlangt Kubernetes zusätzlich einen passenden Field Selector; diese Abfrage kennt die echte Anfrage nicht.
Die Rollenbindung zeigt Subjekt → Binding → Rolle → Regel. Ein Klick auf einen Knoten filtert die zusammenhängenden Pfade, ohne API-Gruppe oder Namespace zu verlieren.
Der Kubernetes Berechtigungsprüfer testet Subjekt, Namespace oder Cluster-Scope, API-Gruppe, Ressource einschließlich Subressource, Verb und optionalen Objektnamen.
Kubernetes RBAC visualisieren exportiert einen Markdown-Bericht zu Wildcards, Secrets, bind/escalate/impersonate und pods/exec samt Binding und Regel.
Ein RoleBinding begrenzt auch eine referenzierte ClusterRole auf seinen Namespace. Für eine clusterweite Vergabe ist ein ClusterRoleBinding nötig.
Ja. RBAC-Berechtigungen addieren sich. Die Ansicht zeigt jedes Binding als eigene Quelle statt eine einzige Gewinnerrolle auszuwählen.
Die list-Antwort kann Secret-Objekte samt Daten enthalten, auch ohne get für einzelne Objekte. Bei resourceNames sind für list/watch passende Field Selector nötig.
Ein RoleBinding im Ziel-Namespace kann einen ServiceAccount aus einem anderen Namespace nennen. Dessen Namespace muss im Manifest eindeutig sein.
Nein. RBAC fügt nur Erlaubnisse hinzu. Diese statische Prüfung zeigt gefundene Grant-Pfade, nicht die endgültige Autorisierungsentscheidung des Clusters.
Noch eine Frage zu RBAC?
Die zugehörigen Rollen und Bindings gemeinsam einfügen, einen Pfad verfolgen und den Prüfbericht sichern.
Die Analyse läuft ausschließlich im Browser.