01
Zusammengehörige Objekte einfügen
Trennen Sie Ingress und Service mit --- und ergänzen Sie optional Deployment oder Pod. Ein gleichnamiger Service in einem anderen Namespace zählt nicht als Backend.
Kubernetes / Helm
Fügen Sie gerendertes YAML ein und prüfen Sie einen konkreten Host mit einem Pfad.
Manifest einfügen oder Beispiel laden.
Analyse im Browser; keine Clusterverbindung und keine HTTP-Anfrage.
Exact und Prefix folgen Kubernetes; Controllerregeln werden nicht simuliert.
Grenzen: 300.000 Zeichen, 100 Ressourcen, 500 Pfade.
Manifest einfügen oder Beispiel laden.
Ein Ingress kann einen passenden Pfad haben und trotzdem auf einen Port zeigen, den der Service nicht anbietet. Mit Ingress Pfad prüfen sehen Sie die Referenzkette für genau eine Anfrage.
Das Ergebnis beschreibt die eingefügten Manifeste. Es misst weder den Cluster noch die Antwort der Anwendung und trennt deshalb sichere Brüche von fehlenden Laufzeitdaten.
Ingress Pfad prüfen wählt den längsten passenden Pfad und bei Gleichstand Exact vor Prefix. Danach wird der Service-Port auf targetPort abgebildet. Ein Fehler bei /api bleibt so nicht hinter einem allgemeinen Diagramm verborgen.
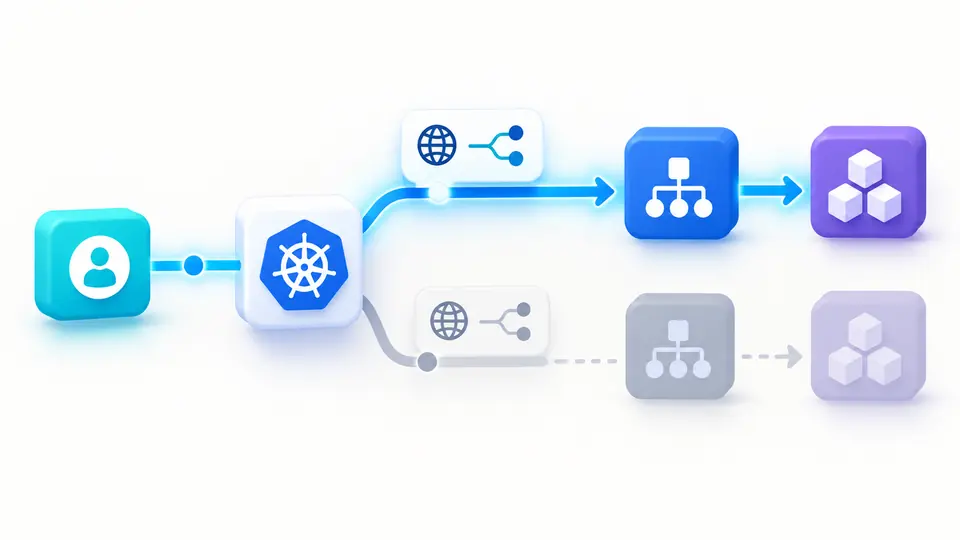
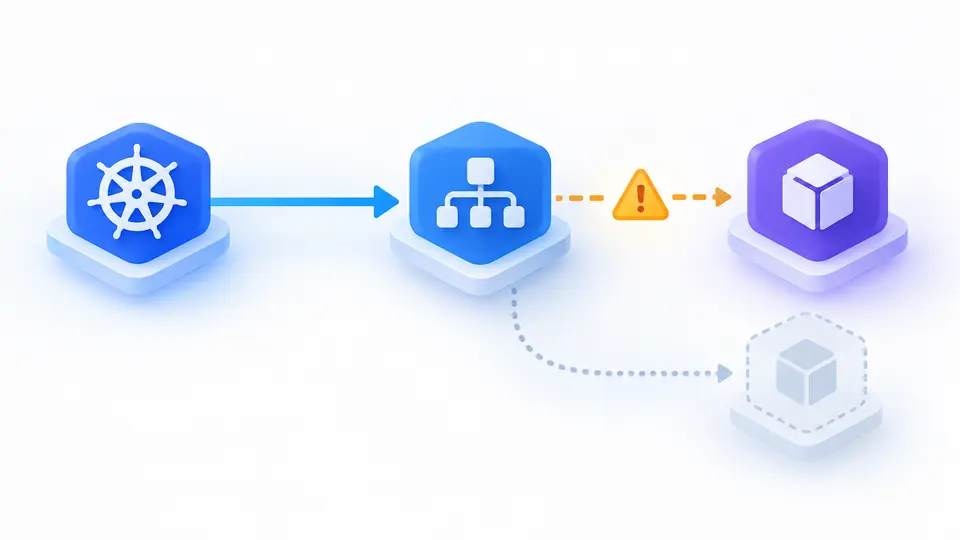
Ein nicht vorhandener Service-Port ist ein belegbarer Bruch. Fehlen dagegen Pod-Manifeste, bleibt der Arbeitslast-Status unbekannt; daraus folgt kein Ausfall.
Trennen Sie Ingress und Service mit --- und ergänzen Sie optional Deployment oder Pod. Ein gleichnamiger Service in einem anderen Namespace zählt nicht als Backend.
Der Pfad beginnt mit /. Tragen Sie etwa /api/orders und den HTTP-Host ein. Ohne Host können nur Regeln ohne Host geprüft werden.
„Passend“ betrifft nur die statische Regel. „Defekt“ zeigt eine fehlende Referenz, „Ungewiss“ eine Controller-Abhängigkeit. Nach jeder Änderung muss die Prüfung erneut laufen.
Ingress Pfad prüfen unterstützt Exact, Prefix nach Pfadsegmenten, exakte Hosts und Wildcards für genau eine Subdomain. /api trifft nicht auf /apix zu. Kubernetes Ingress Routing wird hier nur nach den Standardregeln beurteilt.
Das Ingress-Backend sucht den Service-Port anhand von Nummer oder Name. Erst der Service führt zu targetPort; fehlt dieses Feld, gilt der Portwert.
Sind Pod oder Deployment vorhanden, werden Service-Selektor und Labels verglichen. Ohne diese Manifeste wird keine gesunde EndpointSlice behauptet.
Ein 404 kann durch Host- oder Pfadabweichung, Default-Backend, Rewrite oder die Anwendung selbst entstehen. Der Bericht zeigt die statische Kette; prüfen Sie anschließend Controller und Anwendung.
Das Backend verwendet die Nummer oder den Namen des Service-Ports. Der Service leitet erst danach an targetPort weiter. Der Pod-Port ist nicht automatisch der Ingress-Backend-Port.
Nein. Prefix /foo passt zu /foo und /foo/bar, aber nicht zu /foobar. Groß- und Kleinschreibung werden berücksichtigt.
Der längste passende Pfad gewinnt. Bei gleicher Länge hat Exact Vorrang vor Prefix; gleichrangige Regeln in mehreren Ingress-Objekten werden als Konflikt gekennzeichnet.
Nein. Aus YAML folgen weder Pod-Bereitschaft noch DNS, Load-Balancer, EndpointSlice oder eine erfolgreiche HTTP-Antwort.
Noch eine Frage zur Route?
Probieren Sie den Beispiel-Host und ändern Sie den Pfad, um den gewählten Service-Port zu sehen.
Die Analyse bleibt im Browser.