01
Pegar los recursos relacionados
Separa Ingress y Service con --- y añade opcionalmente Deployment o Pod. Un Service con el mismo nombre en otro namespace no sirve como backend.
Kubernetes / Helm
Pega YAML ya renderizado y consulta una solicitud con Host y ruta concretos.
Pega manifiestos o carga un ejemplo.
Análisis en el navegador; sin conexión al clúster ni petición HTTP.
Exact y Prefix siguen Kubernetes; no se simulan reglas del controlador.
Límites: 300 000 caracteres, 100 recursos, 500 rutas.
Pega manifiestos o carga un ejemplo.
Una ruta de Ingress puede coincidir y aun así apuntar a un puerto que el Service no expone. Probar rutas Ingress ayuda a encontrar ese salto incorrecto sin perderse en todo el manifiesto.
El informe solo describe los objetos pegados. No consulta el clúster ni envía tráfico; distingue una referencia rota de una condición que requiere datos en vivo.
Al probar rutas Ingress, se elige la coincidencia más larga y Exact gana a Prefix en empate. Después se muestra cómo el puerto del Service se transforma en targetPort.
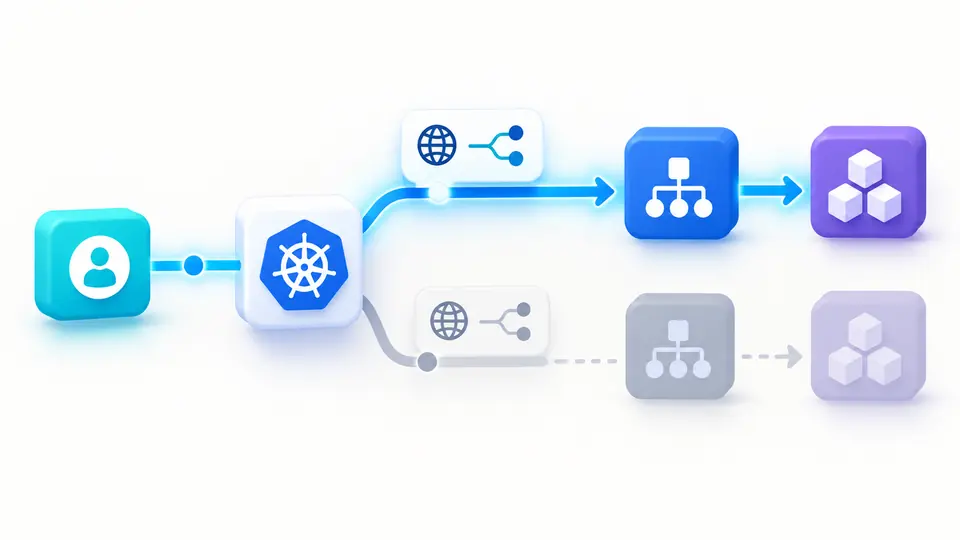
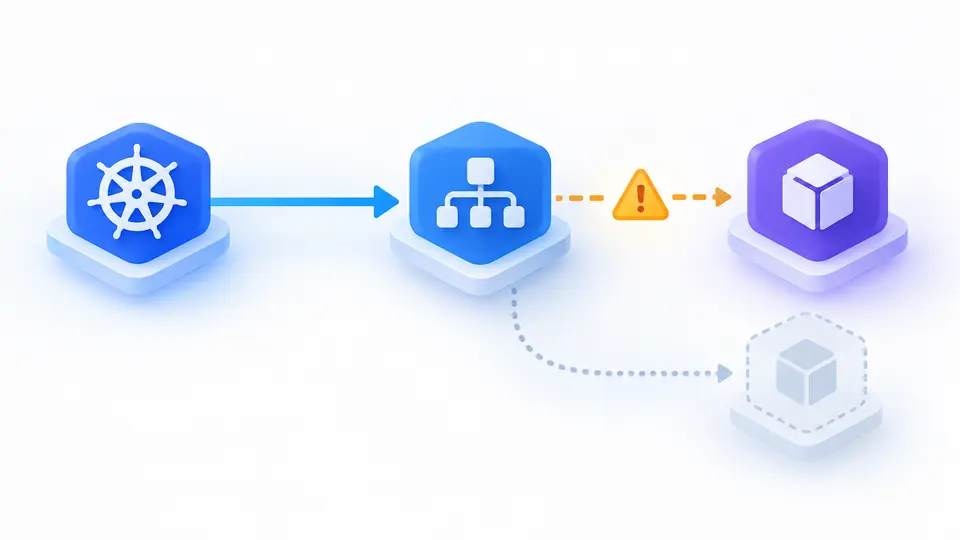
Si falta el puerto referenciado del Service, la cadena se corta ahí. Si no se pegó ningún Pod, el estado queda desconocido: no se inventa un fallo del endpoint.
Separa Ingress y Service con --- y añade opcionalmente Deployment o Pod. Un Service con el mismo nombre en otro namespace no sirve como backend.
La ruta inicial es /. Prueba /api/orders e introduce el Host HTTP cuando la regla lo pide. Con Host vacío solo se comprueban reglas sin host.
Coincidencia significa que la regla estática se resuelve. Roto indica una referencia ausente; incierto señala comportamiento del controlador. Tras editar, vuelve a ejecutar para copiar.
Probar rutas Ingress admite Exact, Prefix por segmentos, hosts exactos y comodín de un solo subdominio. /api no coincide con /apix. El enrutamiento Ingress Kubernetes se evalúa solo según las reglas estándar.
El backend Ingress busca un número o nombre de puerto del Service. Después el Service lleva a targetPort; si falta, se usa el mismo número de port.
Cuando se proporcionan Pod o plantillas Deployment, se cotejan sus etiquetas con el selector. Sin esos objetos, no se presume que exista un endpoint activo.
Host o ruta distintos, backend por defecto, rewrite y la propia aplicación pueden producir 404. El informe muestra la selección estática; los logs y una petición real revelan la respuesta final.
El backend de Ingress referencia el número o nombre de un puerto del Service. Ese Service lo mapea después a targetPort; no debe suponerse que el puerto del Pod sea el del backend.
No. Prefix /foo coincide con /foo y /foo/bar, pero no con /foobar; además distingue mayúsculas de minúsculas.
Gana la ruta coincidente más larga. Si empatan, Exact tiene prioridad sobre Prefix. Reglas equivalentes en distintos Ingress se señalan como conflicto.
No. El YAML no confirma Pods preparados, EndpointSlices, DNS, balanceador ni conectividad real.
¿Otra duda sobre la ruta?
Cambia el Host y la ruta del ejemplo para observar el puerto seleccionado.
El análisis permanece en el navegador.