01
一起提供关联资源
用 --- 分隔 Ingress、Service 和可选的 Deployment 或 Pod。Ingress 只能引用同命名空间的 Service,跨命名空间同名对象不会被错配。
Kubernetes / Helm
粘贴已渲染的 YAML,输入一条请求的 Host 和路径,查看静态路由链。
粘贴已渲染的清单,或载入示例。
仅在浏览器本地分析;不连接集群或发送 HTTP 请求。
Exact 与 Prefix 按 Kubernetes 规则匹配;不模拟控制器特有路径。
上限:300,000 个字符、100 个资源、500 条路径。
粘贴已渲染的清单,或载入示例。
Ingress 规则看起来命中了,后端却可能引用了不存在的 Service 端口。排查这类配置时,Ingress 路径匹配检查能把一条请求逐段展开。
报告区分标准规则命中、确定断链和缺少运行证据。它不发送网络请求,线上连通性仍需到集群核实。
Ingress 路径匹配检查先按最长路径与 Exact 优先规则选路,再查 Service port 如何映射到 targetPort。这样能解释 /api/orders 到底落在哪条规则上。
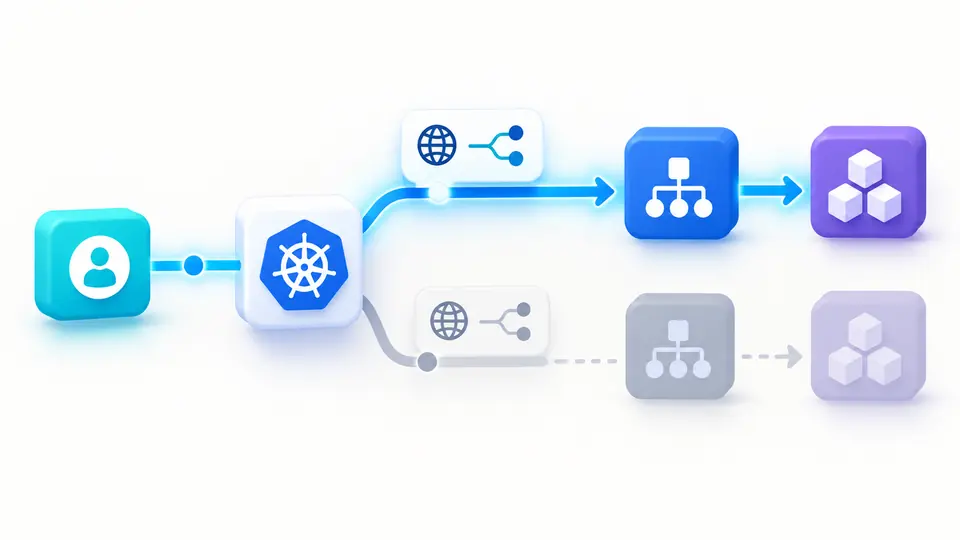
Ingress 后端引用了 Service 不存在的端口时,报告会明确指出断点;未提供 Pod 清单时则只说明证据不足,不把它误判为故障。
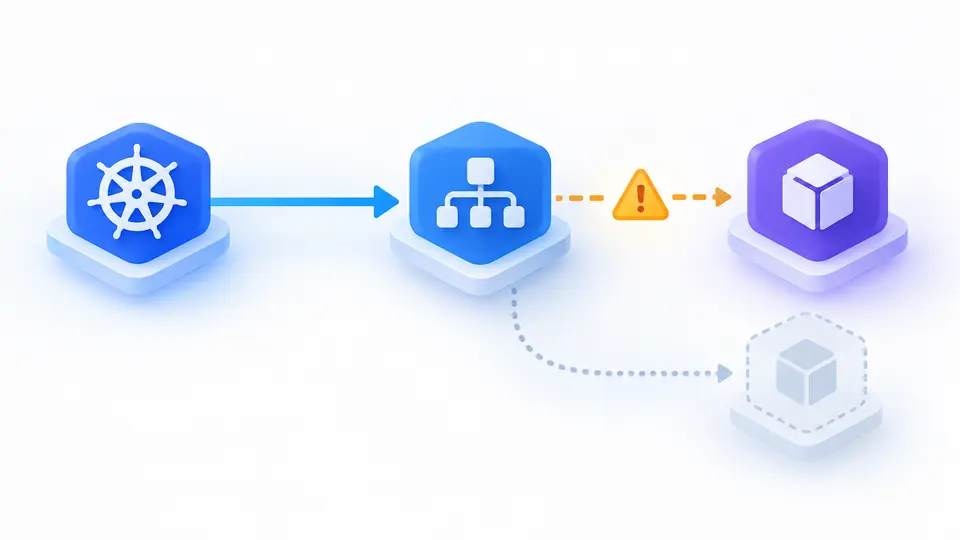
用 --- 分隔 Ingress、Service 和可选的 Deployment 或 Pod。Ingress 只能引用同命名空间的 Service,跨命名空间同名对象不会被错配。
默认路径是 /;可改为 /api/orders 等路径。有 Host 的规则需要输入请求 Host;留空时只能检验无 Host 规则。
“命中”只说明静态规则可解析;“断链”指出引用缺失;“不确定”表示控制器可能改变行为。修改输入后须重新检查才能复制。
Ingress 路径匹配检查支持 Exact、按路径段判断的 Prefix、精确 Host 与单级通配 Host。/api 不会误匹配 /apix。
Service 端口与 targetPort 在报告中分别显示。Ingress 后端须先指向 Service 的 port 或端口名,再由 Service 映射到 Pod 目标端口。
提供 Deployment 模板或 Pod 后,会比较 Service selector 与标签;没有这些对象时显示“未知”,不声称 Pod 已就绪。
Prefix 按 / 分隔的路径段匹配:/foo 可匹配 /foo/bar,但不会匹配 /foo-bar;路径还区分大小写。
Ingress 后端要填写 Service 的 port 数值或端口名。Service 再将这个端口映射到 targetPort;直接填 Pod 端口可能找不到 Service 端口。
若 Host 或路径不符合规则,可能进入默认后端;没有默认后端时则由控制器处理。本工具报告静态选路,不推断具体 HTTP 状态码。
404 可能来自 Host/Path 不匹配、默认后端、路径重写或应用自身。先看静态报告,再用控制器日志和真实请求定位来源。
不能。YAML 只能说明配置关系,无法证明控制器运行、Pod Ready、DNS、EndpointSlice 或网络策略的实时状态。
还有路由问题?