01
写明命名空间
离线清单中的 Role 和 RoleBinding 需要明确的 metadata.namespace。RoleBinding 引用 ClusterRole 时,也只在自身命名空间授予权限。
Kubernetes
粘贴带命名空间的角色与绑定清单,准备好后再手动分析。
粘贴 RBAC 清单后开始分析。
清单只在浏览器内处理;不连接集群,也不发送网络请求。
用 * 表示集群范围;只看关系图时可留空查询字段。
粘贴清单开始。
审查权限时,单看 Role 很难知道谁最终获得了它。Kubernetes RBAC 可视化把主体、绑定、角色与规则串起来,让代码评审能看见授权是从哪里来的。
这份 Kubernetes RBAC 可视化结果只覆盖你提供的清单。它不知道集群里的默认角色、用户所属的组或其他鉴权器,因此把缺失证据标出来,而不代替线上鉴权判断。
看清来源,也看清资料缺口。
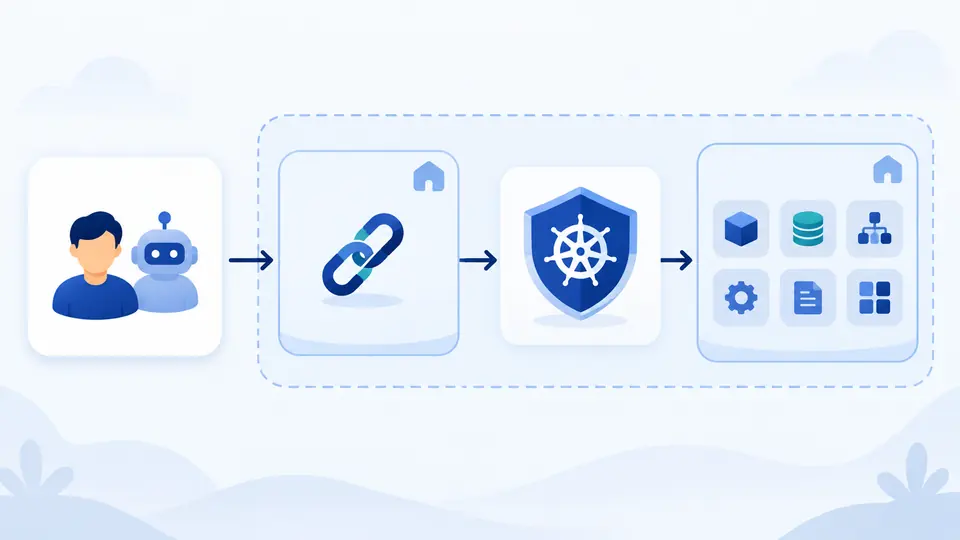
RBAC 权限图按 User、Group、ServiceAccount 展开到 RoleBinding、ClusterRole 与具体规则。RoleBinding 即使引用 ClusterRole,授权范围仍是绑定所在的命名空间。 集群角色绑定则可能授予集群范围。
权限分析只对已绑定到主体的规则标记通配符、Secrets 读取与权限提升动词。找不到引用角色或聚合角色成员时另列资料不完整,不把未知结果写成拒绝。
离线清单中的 Role 和 RoleBinding 需要明确的 metadata.namespace。RoleBinding 引用 ClusterRole 时,也只在自身命名空间授予权限。
按 User、Group 或带命名空间的 ServiceAccount 选主体。工具不会从用户名猜测组成员,两个同名的服务账号也不会合并。
规则带 resourceNames 时,查询必须填写资源名;list/watch 还依赖匹配的字段选择器,此处无法替真实请求验证。
RoleBinding 权限分析按主体 → 绑定 → 角色 → 规则展示路径。点选节点即可聚焦关联授权,同时保留命名空间与 API 组。
Kubernetes 权限查询同时检查主体、范围、API 组、资源或子资源、动词以及可选资源名;pods 与 pods/exec 不会混为一谈。
Kubernetes RBAC 可视化报告列出宽泛通配、Secrets 读取、bind/escalate/impersonate 等信号,并附上触发的绑定与规则。
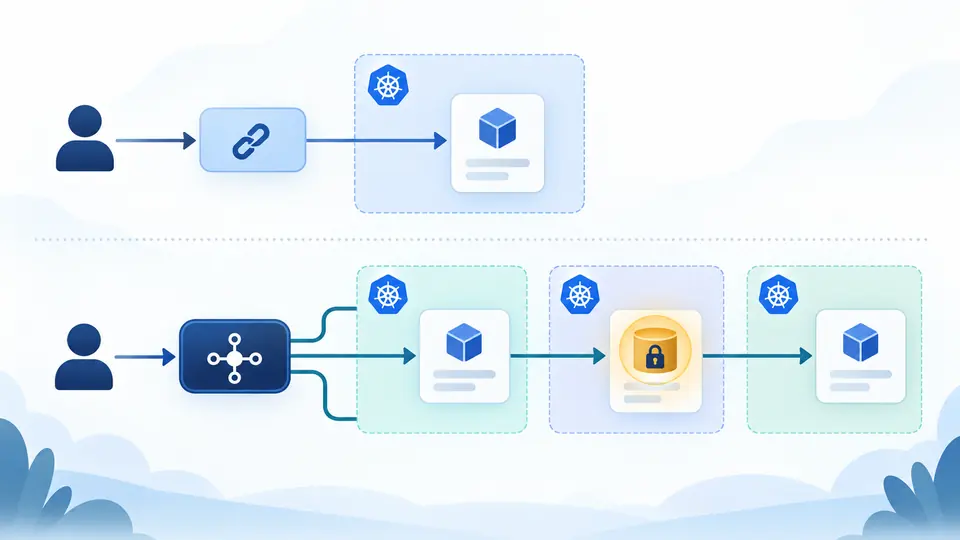
RoleBinding 只在自身命名空间生效,即使它引用的是 ClusterRole。要授予全局范围,需要 ClusterRoleBinding;图中会分别标明。
能。RBAC 授权是累加的,工具分别保留每条绑定来源,不会只选一个“最终角色”。
list 响应可能包含 Secret 对象及其数据,即便没有单个对象的 get 权限。若规则限制了 resourceNames,list/watch 还需要相应字段选择器。
目标命名空间的 RoleBinding 可以引用其他命名空间的 ServiceAccount。输入应写明该主体的 namespace,避免把同名账号混在一起。
不能。RBAC 只累加允许规则;本页只能找到所贴清单中的授权路径,无法给出线上最终的允许或拒绝结论。
还有权限问题?