01
namespaceを明示する
オフライン解析のRoleとRoleBindingにはmetadata.namespaceが必要です。RoleBindingからClusterRoleを参照しても、そのnamespace外には広がりません。
Kubernetes
Role、ClusterRoleとBindingのマニフェストを貼り付け、揃ってから解析します。
RBACマニフェストを貼り付けて解析します。
入力はこのブラウザー内で処理し、クラスター接続やネットワーク送信をしません。
* はクラスター範囲。関係図だけ見る場合は照合欄を空にします。
マニフェストを貼り付けてください。
Roleだけを見ると、実際に誰へ付与されたかが分かりません。Kubernetes RBAC可視化は主体、Binding、Role、ルールをつなぎ、レビュー中の権限の出所を明らかにします。
Kubernetes RBAC可視化が読むのは貼り付けたマニフェストだけです。既定ロール、実際のグループ所属、他の認可方式は見えないため、不足する根拠を区別して表示します。
付与経路と判断できない範囲を同時に示します。
RBAC権限確認ではUser、Group、ServiceAccountからBindingとルールまで表示します。ClusterRoleを参照していてもRoleBindingの許可はそのnamespaceだけです。
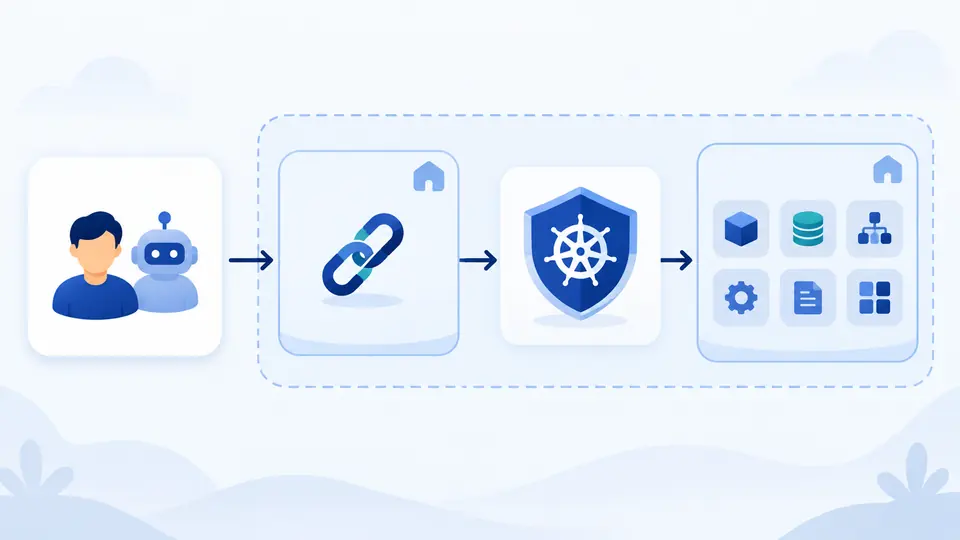
ワイルドカード、Secretsの広い読み取り、権限昇格の動詞を、実際のBindingとともに表示します。参照先がないRoleや集約Roleは不完全な資料として扱います。
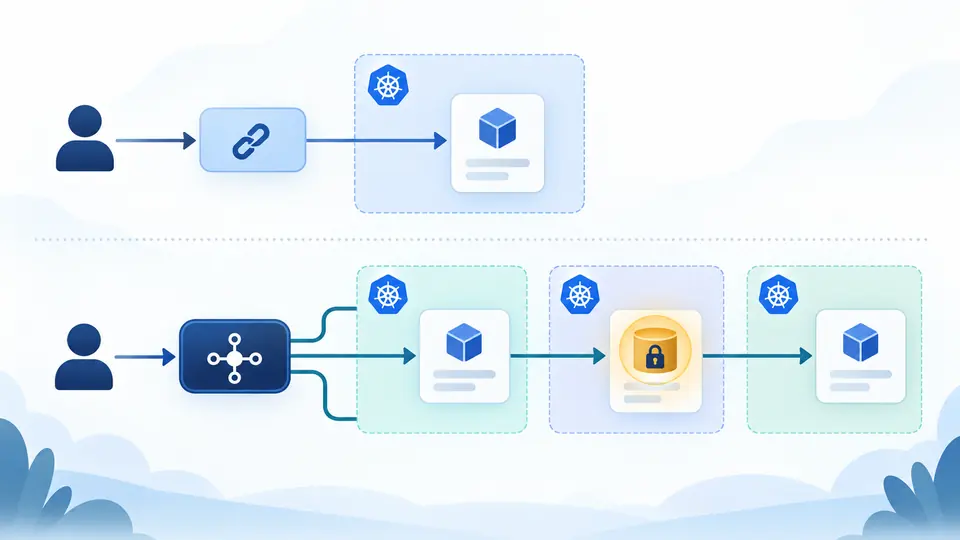
オフライン解析のRoleとRoleBindingにはmetadata.namespaceが必要です。RoleBindingからClusterRoleを参照しても、そのnamespace外には広がりません。
User、Group、ServiceAccountは別の主体です。名前が同じでもServiceAccountのnamespaceが違えば別々に表示し、UserのGroup所属は推測しません。
resourceNamesを持つルールはリソース名を入力してください。list/watchにはさらに一致するfield selectorが必要ですが、ここではその実リクエストを検証できません。
RoleBindingの権限から主体→Binding→Role→ルールを表示します。ノードを選ぶと関連する経路に絞れ、API groupと適用範囲も残ります。 ロールの可視化で参照元を追えます。
主体、namespace、API group、リソースまたはサブリソース、動詞、任意の名前を指定して、入力内のルールを検索します。podsとpods/execは別物です。
Kubernetes RBAC可視化のMarkdownにはSecrets、通配指定、bind・escalate・impersonateなどの確認点と、その根拠となるBindingを残します。
RoleBindingはClusterRoleを参照しても、そのBindingのnamespaceでのみ権限を付与します。全体に付与するにはClusterRoleBindingが必要です。
付けられます。RBACの許可は加算されます。結果は勝者を一つ選ばず、各Bindingを別々の出所として表示します。
listの応答にSecretオブジェクトとデータが含まれる場合があります。単体のgetがなくても注意が必要です。resourceNamesの制限があればlist/watchにはfield selectorも関係します。
対象namespaceのRoleBindingが別namespaceのServiceAccountを参照できます。主体のnamespaceを明示すれば、同名の別アカウントとの混同を防げます。
ありません。RBACは許可を加える方式です。このページは入力にある付与経路を示しますが、実クラスターの最終判定までは示せません。
まだ疑問がありますか?