Kubernetes / Helm

Validador YAML Kubernetes— revisa cada recurso y sus relaciones

Elige una versión, localiza los errores de campos y exporta el conjunto que necesitas.

Validador YAML Kubernetes

YAML de manifiestos

Recursos y resultados

Resultado desactualizado. Vuelve a formatear.

Los manifiestos y esquemas se procesan en este navegador, sin subirlos ni conectar con el clúster.

Opciones de validación
Esquema de recurso personalizado

Pega un JSON Schema draft-07 para una pareja exacta apiVersion/kind. Se admiten referencias internas; no se descargan referencias externas ni se ejecuta CEL.

Resultado desactualizado. Vuelve a formatear.

Las comprobaciones estáticas no garantizan el despliegue. El YAML se puede exportar con errores de validación; revisa antes los diagnósticos.

Este Validador YAML Kubernetes ayuda a revisar archivos donde conviven configuraciones, cargas y servicios. Un analizador de sintaxis puede aceptar el texto aunque un campo esté mal escrito o una cantidad tenga un tipo incorrecto. El diagnóstico debe indicar tanto el problema como el documento al que pertenece.

Para validar manifiestos Kubernetes se ofrecen las instantáneas 1.35.0, 1.36.0 y 1.37.0. La selección es explícita: no se lee kubeconfig ni se supone la versión del clúster. Tampoco se insertan valores predeterminados que normalmente añadiría el servidor.

Qué aporta este Validador YAML Kubernetes

Mantener visible el contexto del error

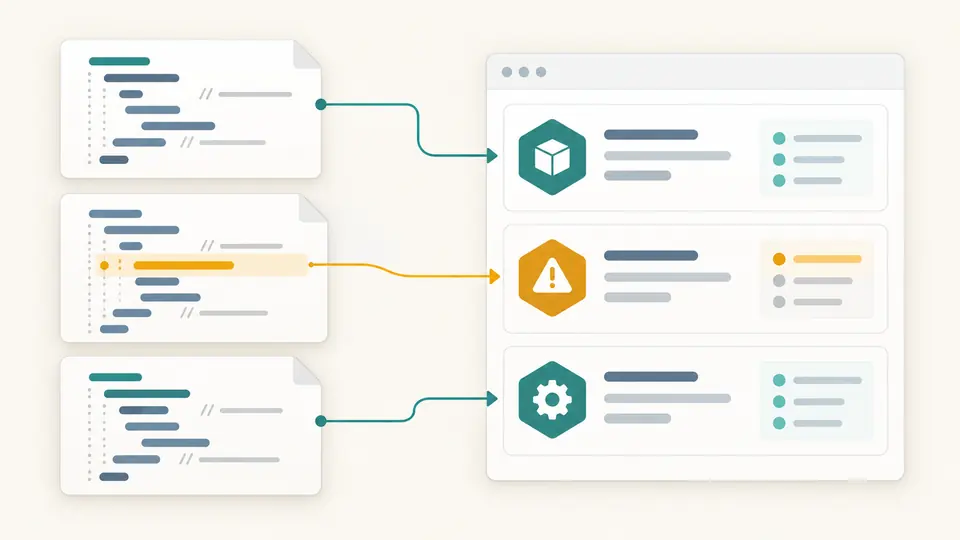
El Validador YAML Kubernetes muestra cada recurso con kind, namespace, nombre y número de documento. Los diagnósticos conservan la posición y la ruta del campo. Puedes extraer el YAML de un recurso sin quitar los demás del texto original ni excluirlos de la revisión completa.

Tres tarjetas de manifiestos se convierten en una lista de recursos con un diagnóstico destacado.

Interpretar correctamente una referencia ausente

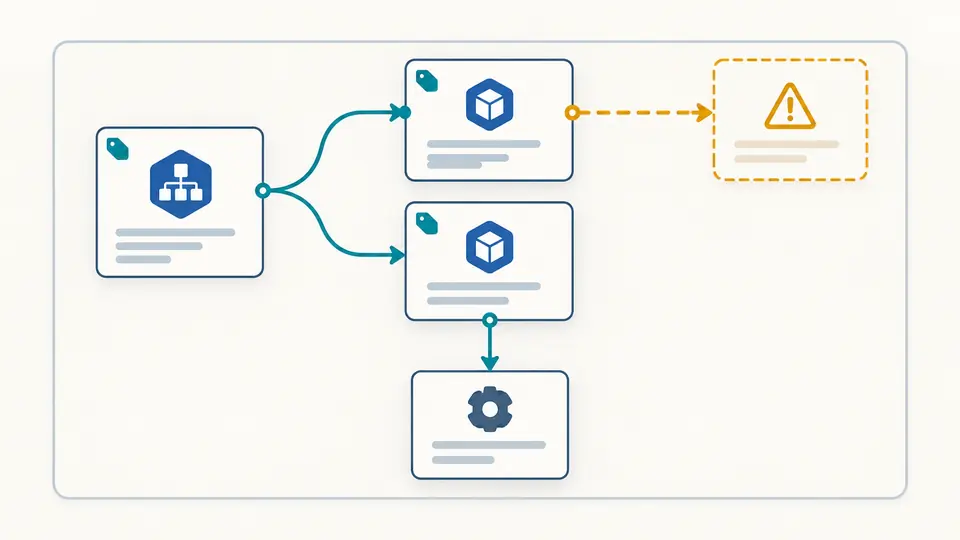
Los selectores de Service se comparan con las etiquetas de Pods y plantillas del mismo namespace. Las referencias a ConfigMap y Secret se buscan en la entrada. Si falta un objeto, aparece un aviso porque podría existir ya en el clúster; no se presenta como un fallo de conectividad.

Un servicio conecta con cargas coincidentes y una referencia de configuración ausente termina en un aviso.

Coordina versión, cambios y exportación

01

Vuelve a ejecutar tras cada modificación

La versión inicial es 1.37.0 y la ejecución es manual. Cambiar el texto, el esquema o un parámetro desactiva la copia y descarga del resultado anterior. Usa el botón o Ctrl/Cmd+Enter para revisar el estado actual, sin recompilar mientras escribes.

02

Asocia el esquema al tipo exacto

En el panel personalizado introduce apiVersion, kind y JSON Schema draft-07. Solo la pareja exacta emplea esa definición. Las referencias internas son válidas; una referencia externa no proporcionada genera un error en vez de descargarse automáticamente.

03

Comprueba la vista previa antes de aplicar

El formato y la unión muestran caracteres y documentos afectados. Aplicar cambia la entrada; Deshacer restaura también el resultado previo. Elige un recurso o todos los documentos para exportar, sin borrar partes del original para dividir el archivo.

Controles estructurales y contexto de recursos

Esquemas fijados por versión

Se incluyen las definiciones completas de un commit del registro derivado de Kubernetes OpenAPI. Se comprueban campos adicionales, tipos y valores obligatorios. Se muestra el primer incumplimiento de esquema por recurso; corregirlo puede dejar visible otro en la siguiente ejecución.

Nombres y objetos duplicados

Los tipos habituales reciben controles DNS y los recursos RBAC usan reglas de segmento de ruta. La identidad combina grupo de API, kind, namespace y nombre, ignorando la versión de API. Cuando no hay una regla adicional para el nombre de un kind, se indica expresamente. Los nombres de Job admiten hasta 63 caracteres y los de CronJob, hasta 52.

Relaciones dentro de las plantillas

Se analizan Pods y plantillas de Deployment, StatefulSet, Job, CronJob y otras cargas habituales. Las referencias de entorno, volúmenes y volúmenes proyectados se contrastan con los objetos disponibles. No se verifica la existencia de claves individuales ni la comunicación real entre servicios.

YAML multi-documento con comentarios

Para formatear YAML Kubernetes se utiliza el árbol sintáctico. Se conservan comentarios, anclas y texto numérico original. El mismo analizador permite unir archivos locales y extraer documentos, sin ordenar recursos, eliminar campos ni convertir tipos de forma automática.

Límites que afectan a la interpretación

No sustituye la admisión del servidor
No se ejecutan CEL, webhooks, RBAC, planificación, imágenes ni feature gates. Tampoco se aplican valores del servidor. Los nombres de Service usan la regla habitual de empezar por letra; las reglas relajadas de un clúster no se simulan.
Los tipos desconocidos quedan pendientes
Si falta un esquema para apiVersion/kind, el recurso sigue sin validar. Aporta su definición draft-07 explícitamente. No se extraen esquemas de CRD, no se renderizan Helm o Kustomize y no se descargan referencias externas.
List no equivale a documentos separados
Utiliza --- entre recursos. Los envoltorios List y los kinds terminados en List reciben un diagnóstico y sus items no se expanden ni validan por separado. Los documentos vacíos se omiten de la lista; los demás mantienen su numeración original.
Límites de entrada y ejecución
Se admiten 500.000 caracteres, 100 documentos, 100 niveles, 50.000 nodos analizados y 1.000 diagnósticos. El proceso se detiene a los 8 segundos. Se rechazan claves duplicadas, etiquetas no admitidas, expansión excesiva de alias y enteros inseguros.
Exportar no significa aprobar un despliegue
El YAML con errores estructurales puede guardarse como trabajo en curso. Una entrada con errores de sintaxis o un resultado obsoleto bloquea la exportación. El espacio en blanco y el estilo compacto pueden cambiar; revisa la vista previa antes de reemplazar el original.

Preguntas sobre el Validador YAML Kubernetes

¿Por qué revisar YAML antes de kubectl apply?

Permite corregir problemas de estructura durante la revisión del archivo. El Validador YAML Kubernetes distingue errores de sintaxis y errores de campos, pero no conoce las políticas ni el estado de tu clúster. La comprobación contra el servidor sigue siendo una etapa diferente.

¿Un resultado válido garantiza que el manifiesto se aplicará?

No. La validación estática no comprueba permisos, webhooks, disponibilidad de imágenes ni condiciones de ejecución. Incluso sin errores, el clúster puede rechazar el objeto. Conserva los controles del entorno de destino en tu proceso habitual.

¿Se validan completamente las CRD?

Una instancia personalizada requiere un esquema para su apiVersion y kind. Incluir un objeto CRD no registra su definición automáticamente para los demás documentos. Las restricciones expresadas mediante CEL y otras extensiones de Kubernetes no se ejecutan.

¿Se admiten archivos con varios documentos?

Sí, hasta 100 documentos separados por ---. Los no vacíos se listan individualmente y pueden guardarse por separado. Un objeto List es otra estructura y se señala como no admitido; sus items no se consideran recursos comprobados.

¿El formateador detecta claves duplicadas?

Sí. Una clave repetida en el mismo mapa se rechaza para evitar que un valor sustituya a otro silenciosamente. Usar el mismo nombre de campo en documentos distintos es normal. La duplicación de objetos se revisa aparte según su identidad completa.

¿Encontraste un resultado inesperado?

Revisa el siguiente manifiesto

Conserva la versión del Validador YAML Kubernetes junto con las observaciones de la revisión. Tras corregir campos, vuelve a ejecutar y exporta solo los documentos que pasarán a la siguiente etapa.