01
예제로 빈칸 비교하기
S3, IAM, Lambda 예제에서 어떤 필드가 비어 있는지 확인하세요. 서비스 안내는 일반적인 규칙을 알려 주며, 특이한 값이라고 해서 모두 구조 오류로 처리하지는 않습니다.
클라우드 도구
ARN 한 개나 여러 줄을 살펴보거나 다섯 필드로 식별자를 구성하세요.
ARN은 이 브라우저에서 처리합니다. AWS 요청이나 자격 증명을 사용하지 않습니다.
빈 줄을 제외한 200줄, UTF-8 입력 128 KiB까지 지원하며 결과는 50개씩 표시합니다.
외부 구조만 파싱합니다. 서비스 안내는 리소스 존재, 전체 서비스 문법 또는 IAM 권한을 확인하지 않습니다.
입력이 바뀌었습니다. 다시 실행한 뒤 내보내세요.
AWS ARN 파서는 설정에서 복사한 Amazon 리소스 이름의 경계를 확인할 때 유용합니다. IAM 역할 경로와 Lambda 별칭에는 서로 다른 구분 규칙이 있으므로 콜론을 전부 나누면 의미 있는 뒷부분이 잘릴 수 있습니다.
비어 있는 필드를 먼저 확인하고 서비스 문서와 대조하세요. 필드를 읽을 수 있다는 결과만으로 해당 리소스가 존재하거나 접근할 수 있다고 판단할 수는 없습니다.
AWS ARN 파서는 다섯 번째 콜론까지만 구분합니다. quarter 1:final.csv 같은 객체 키의 공백과 콜론, 함수 버전과 별칭을 하나의 리소스 필드에서 확인할 수 있습니다.
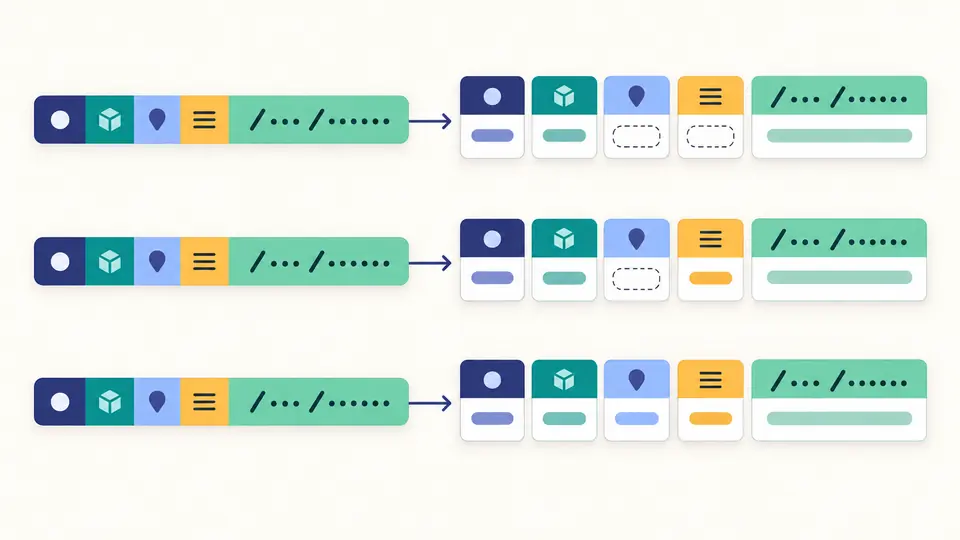
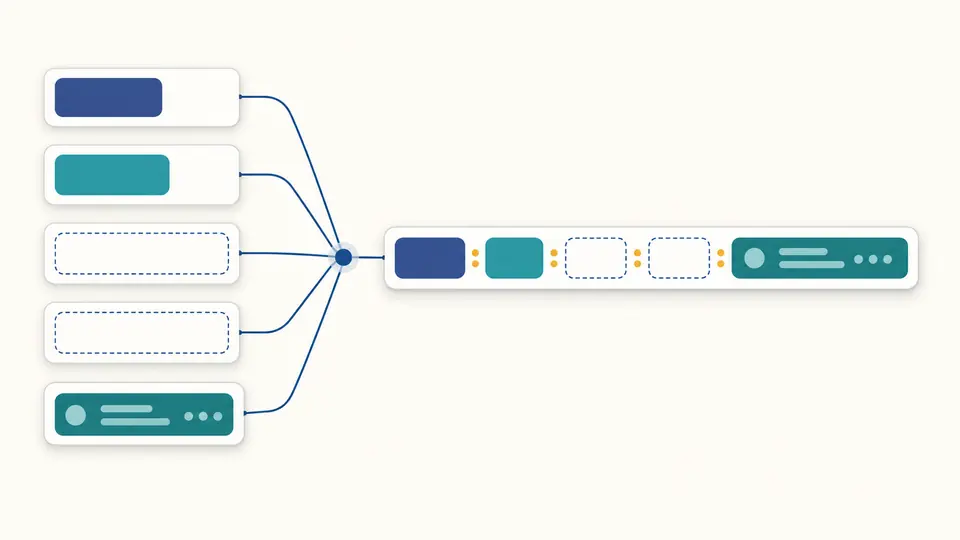
일반 S3 버킷을 만들 때 리전과 계정을 비워도 구분자는 사라지지 않습니다. 생성기는 다섯 값을 그대로 연결하며 리소스 유형을 추측하거나 슬래시를 추가하지 않습니다.
S3, IAM, Lambda 예제에서 어떤 필드가 비어 있는지 확인하세요. 서비스 안내는 일반적인 규칙을 알려 주며, 특이한 값이라고 해서 모두 구조 오류로 처리하지는 않습니다.
자동 실행은 편집이 멈춘 뒤 350밀리초 후에 진행됩니다. 끄면 Ctrl/Cmd + Enter로 실행할 수 있습니다. 입력이나 모드를 바꾸면 이전 결과의 내보내기는 즉시 비활성화됩니다.
일부 줄이 실패해도 JSON에는 전체 결과가 남습니다. ARN 텍스트는 모든 줄이 파싱되어야 사용할 수 있습니다. 더 보기는 50개씩 추가하지만 다운로드는 전체를 포함합니다.
ARN 형식에서 partition, service, region, account, resource를 분리합니다. 고정 접두사는 별도로 확인하고 리소스의 대소문자, Unicode, 경로, 끝 공백을 보존합니다.
빈 줄은 건너뛰되 뒤의 줄 번호를 다시 매기지 않습니다. 입력 순서와 중복도 유지합니다. 실패한 줄이 결과에서 사라지지 않아 원본 목록에서 정확한 위치를 찾을 수 있습니다.
S3와 Lambda, IAM ARN에 제한된 설명을 제공합니다. aws 계정 값은 그대로 받아들이고 일반적이지 않은 계정과 파티션 조합은 검토 대상으로 표시합니다. 새 서비스도 공통 구조로 읽을 수 있습니다.
예제 불러오기나 지우기는 내용을 바꾸기 전에 개수와 대체 값을 보여 줍니다. 실행 취소는 입력뿐 아니라 대응하는 출력과 이전 결과의 만료 상태까지 복원합니다.
리소스 종류에 따라 허용됩니다. 일반 S3 버킷과 객체는 두 필드를 비우고 IAM은 보통 리전을 비웁니다. 다른 S3 리소스는 값을 요구할 수 있으므로 해당 리소스의 공식 형식을 확인하세요.
콜론과 슬래시는 서비스의 리소스 형식에 속합니다. IAM 경로에는 슬래시가, Lambda 버전과 별칭에는 콜론이 쓰일 수 있습니다. 이 도구는 어느 쪽이든 리소스 전체를 보존합니다.
일부 정책 문맥에서는 *와 ?를 사용할 수 있지만 허용 위치는 서비스와 정책 요소에 따라 다릅니다. 여기서는 가능한 패턴을 표시할 뿐 실제 매칭 범위나 정책 유효성을 판단하지 않습니다.
AWS 콘솔의 리소스 상세 정보나 해당 서비스 API 및 CLI 응답에서 확인할 수 있습니다. 형식은 Service Authorization Reference를 참고하세요. 이 도구는 계정의 리소스를 검색하지 않습니다.
아니요. 결과는 외부 구조를 읽었다는 의미입니다. 실제 존재 여부와 접근 권한은 라이브 환경과 정책에 달려 있으므로 사용하려는 계정에서 별도로 확인해야 합니다.
답을 찾지 못했나요?