01
모드 변경은 입력을 유지합니다
모드를 바꾸면 텍스트는 유지하고 기존 결과를 오래된 상태로 표시합니다. 예제는 현재 모드에 맞는 가상 데이터입니다. 바뀔 문자 수와 내용을 미리 본 뒤 적용해야 원문이 교체되므로 실수로 덮어쓰지 않습니다.
Cloud Dev Helpers
리소스 이름, GCS 주소, 서비스 계정 JSON 중 하나를 선택해 한 번에 한 값을 검사하세요.
현재 브라우저 메모리에서 처리합니다. 입력 저장·업로드, 리소스 요청, 인증을 하지 않습니다.
상대 이름 또는 전체 쌍 경로입니다. API 버전과 REST 자체 링크는 지원하지 않습니다.
값 하나 · 입력 65,536 UTF-16 단위 · 리소스 4,096 · 객체 1,024바이트 · JSON 깊이 100.
입력이나 모드가 바뀌었습니다. 내보내기 전에 다시 분석하세요.
로그에는 긴 이름이 있는데 설정에는 프로젝트나 상위 경로만 필요한 경우가 있습니다. GCP 리소스 분석은 그 이름을 계층으로 나눠 읽도록 돕습니다. 저장소 주소와 자격 증명 파일은 의미가 다르므로 모드를 직접 선택합니다. 숫자로 된 프로젝트 식별자도 문자열 그대로 남겨 ID로 추측해 바꾸지 않습니다.
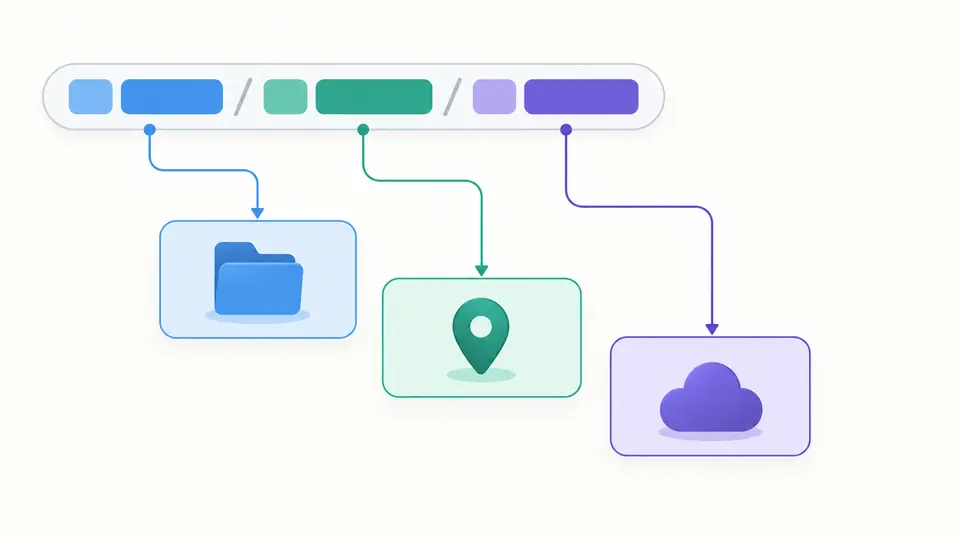
GCP 리소스 분석은 컬렉션과 ID를 묶고 상위 리소스와 마지막 항목을 구분합니다. 전체 리소스 이름에서는 서비스 호스트도 추출하지만 상대 이름으로 서비스를 추정하지 않습니다. 프로젝트, 위치, 서비스가 어떤 순서로 이어지는지 확인할 수 있습니다.
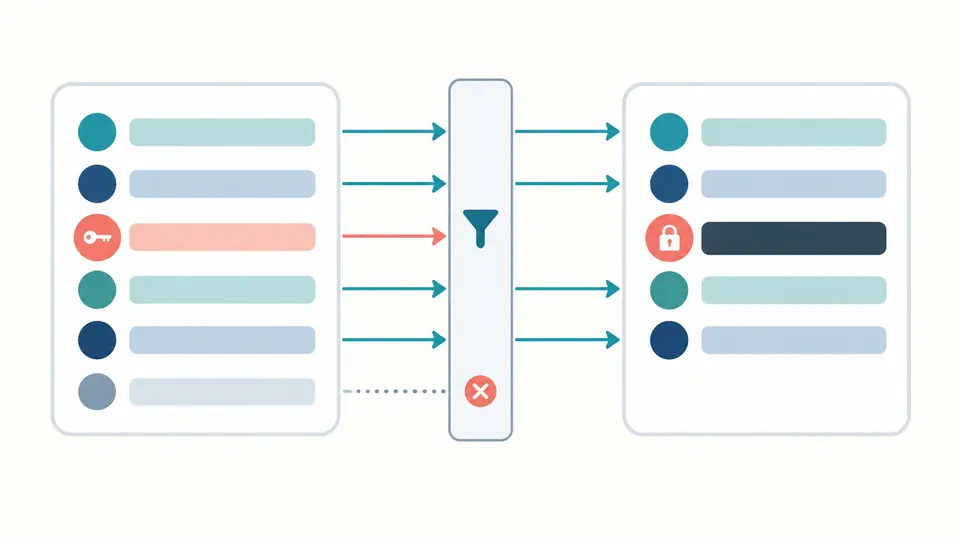
서비스 계정 보고서는 허용 목록의 필드로 새로 구성합니다. private_key는 항상 가리고 알 수 없는 필드는 이름이나 값 대신 개수만 표시합니다. 원문은 입력창에 남습니다. 프로젝트, 이메일, 클라이언트 정보처럼 보이는 메타데이터도 공유 전에 확인하세요.
모드를 바꾸면 텍스트는 유지하고 기존 결과를 오래된 상태로 표시합니다. 예제는 현재 모드에 맞는 가상 데이터입니다. 바뀔 문자 수와 내용을 미리 본 뒤 적용해야 원문이 교체되므로 실수로 덮어쓰지 않습니다.
gs HTTPS 변환에서 gs://의 %20은 공백이 아닌 세 문자이며 HTTPS에서는 %2520으로 표시됩니다. HTTPS 경로는 한 번만 디코딩합니다. 더하기 기호를 공백으로 바꾸지 않고 연속된 슬래시도 객체 이름에 남깁니다.
자동 분석은 편집이 멈춘 뒤 350ms 후 실행됩니다. 자동을 끄면 분석 버튼이나 Ctrl/Cmd + Enter를 사용합니다. 편집 즉시 내보내기가 비활성화됩니다. 예제와 지우기는 미리 보기 후 적용하며 한 번의 실행 취소로 입력과 결과를 함께 복원합니다.
상대 이름 또는 //service.googleapis.com으로 시작하는 전체 이름을 받습니다. 컬렉션과 ID, 상위 항목과 마지막 항목, 프로젝트·조직·폴더·위치 범위를 표시합니다. 숫자 프로젝트 토큰을 구분해도 ID와 번호가 같은 프로젝트를 가리키는지 확인하는 것은 아닙니다.
gs://와 storage.googleapis.com 경로 방식 주소를 변환하며 버킷, 객체, UTF-8 바이트 수를 보여 줍니다. 단일 DNS 레이블에 맞는 버킷은 가상 호스트 주소도 제공합니다. 점이나 밑줄이 있는 버킷은 경로 방식을 사용하고 다른 다운로드 호스트는 추정하지 않습니다.
type이 service_account인지, 필요한 문자열 필드가 있는지 검사합니다. JSON 중복 키와 안전하지 않은 숫자, HTTPS가 아닌 메타데이터 주소를 거부합니다. PEM은 텍스트 외곽과 Base64 형태만 확인합니다. 알려진 선택 필드는 유지하고 나머지는 개수만 보고합니다.
전체 이름은 서비스 호스트와 상대 리소스 경로로 구성됩니다. 보고서에서 서비스와 상위 경로를 분리하면 어느 콘솔이나 API에서 이어서 찾아야 하는지 알 수 있습니다. 실제 리소스를 찾으려면 적절한 권한이 필요하며 이 페이지는 존재를 조회하지 않습니다.
Cloud Storage에서 버킷과 정확한 객체 이름을 확인하면 gs://bucket/object 형태로 표현할 수 있습니다. GCS 모드에서 기존 값을 검사하거나 지원되는 HTTPS 객체 주소를 변환하세요. 버킷만 입력해도 결과는 나오지만 특정 객체의 주소를 뜻하지는 않습니다.
지원되는 경로 방식은 https://storage.googleapis.com/bucket/object이며 객체 부분을 올바르게 인코딩해야 합니다. 이 도구는 해당 HTTPS 주소를 만들지만 객체를 공개하거나 서명을 붙이지 않습니다. 접근 오류가 인코딩 때문인지 권한 때문인지는 별도 확인이 필요합니다.
프로젝트 ID와 번호는 다른 식별자입니다. 숫자로만 된 프로젝트 토큰을 알아볼 수는 있지만 문자열만으로 대응하는 값을 계산할 수는 없습니다. Google Cloud에서 권한 있는 프로젝트 조회를 사용하고 대상 API가 요구하는 식별자를 유지하세요.
실제 서비스 계정 비공개 키가 포함된 파일을 저장소에 커밋하면 안 됩니다. 이 도구의 보고서는 키를 가리지만 보이는 메타데이터는 공유 전 검토해야 합니다. 키가 이미 노출됐다면 파일 하나를 지우는 데 그치지 말고 Google Cloud 절차에 따라 키를 교체하고 삭제하세요.
지원되는 입력이 예상과 다르게 동작하나요?