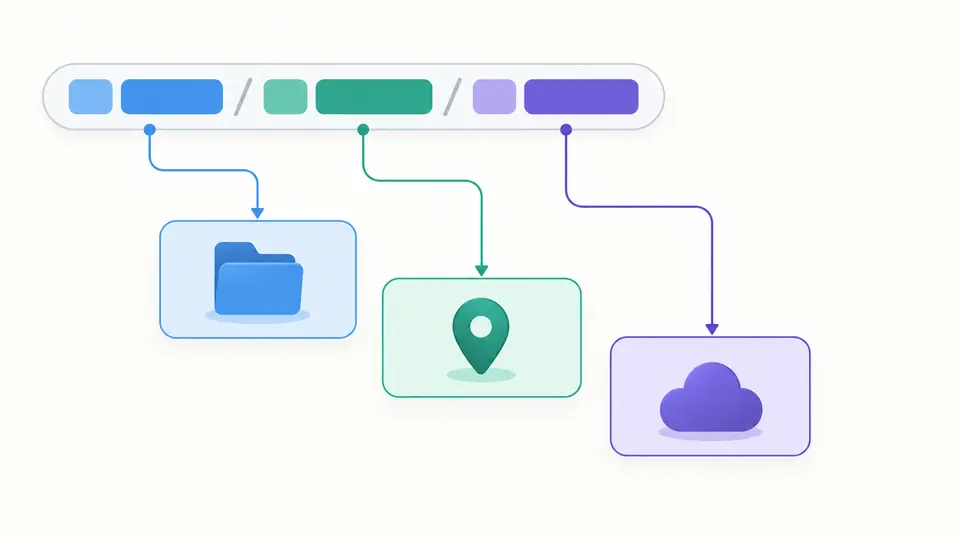
Elige un nombre de recurso, una dirección GCS o un JSON de cuenta de servicio. Revisa un valor cada vez.
Analizador de recursos GCP
Recurso, dirección o JSON
Informe de inspección
Se procesa en la memoria del navegador. Sin guardar, enviar, consultar recursos ni autenticar.
Interpretación de la entrada
Nombre relativo o completo por pares, sin versión de API ni enlace REST.
Un valor · 65.536 unidades UTF-16 · recurso 4.096 · objeto 1.024 bytes UTF-8 · profundidad JSON 100.
Cambió la entrada o el modo. Analiza de nuevo antes de exportar.
Un registro puede mostrar un nombre completo cuando la configuración solo necesita el proyecto o el padre. El Analizador de recursos GCP ayuda a separar esas partes. Una dirección de almacenamiento y un archivo de credenciales tienen otro significado: selecciona su modo expresamente. Los identificadores se conservan como cadenas, sin deducir equivalencias entre un ID y un número de proyecto.
Por qué usar el Analizador de recursos GCP
Leer la jerarquía del nombre
El Analizador de recursos GCP mantiene cada colección junto a su ID y separa el padre del último elemento. Un nombre completo aporta el host del servicio; uno relativo no permite adivinarlo. Puedes recorrer proyecto, ubicación y servicio antes de reutilizar solo una parte de la referencia.
Revisar campos sin exportar la clave
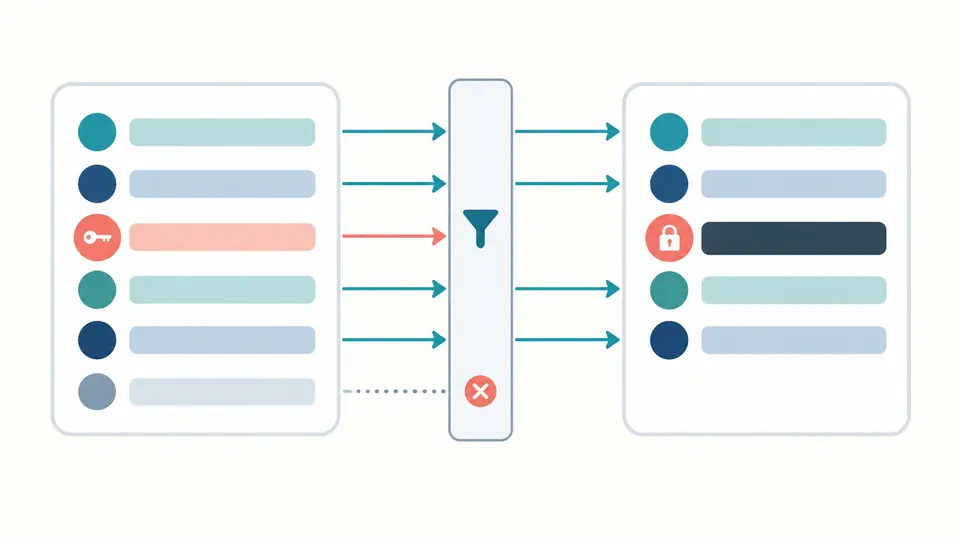
El informe se crea con una lista fija de campos permitidos. private_key siempre queda oculto; los campos desconocidos se cuentan sin mostrar nombres ni valores. El original permanece en la entrada. Revisa también los metadatos de proyecto, correo y cliente antes de compartir el resultado.
Comprueba la interpretación y la actualización
01
Cambiar de modo conserva el texto
El cambio mantiene la entrada y marca el informe anterior como desactualizado. El ejemplo pertenece al modo seleccionado. Antes de aplicarlo puedes ver el texto ficticio y cuántos caracteres reemplazará; no sobrescribe la entrada directamente.
02
Distingue el porcentaje literal
Al pasar de gs a HTTPS, %20 en el objeto de gs:// son tres caracteres y se convierte en %2520. Una ruta HTTPS se decodifica una vez. El signo más no se trata como espacio y las barras repetidas siguen formando parte del nombre.
03
Exporta solo el resultado vigente
El análisis automático espera 350 ms tras editar. Desactívalo para usar Analizar o Ctrl/Cmd + Enter. Cualquier cambio bloquea inmediatamente la exportación. Ejemplo y Vaciar requieren una vista previa; Deshacer restaura juntos entrada y resultado, incluso si el anterior estaba desactualizado.
Tres formatos con comprobaciones propias
Jerarquía y alcance del recurso
Admite rutas relativas y nombres de recurso completos con //service.googleapis.com. El informe enumera pares colección/ID, padre, último elemento y ámbitos reconocibles de proyecto, organización, carpeta y ubicación. Distingue un token numérico de proyecto sin afirmar que corresponde a un ID concreto.
Convertir una URL GCS
Transforma gs:// y la dirección por ruta de storage.googleapis.com. Muestra bucket, objeto y longitud UTF-8. Si el bucket cabe en una sola etiqueta DNS, añade la URL de host virtual. Los nombres con puntos o guiones bajos usan la forma por ruta, sin inferir otros dominios.
Examinar una cuenta de servicio JSON
Exige el tipo service_account y los campos de texto esenciales. Rechaza claves JSON repetidas, números inseguros y URL de metadatos sin HTTPS. La comprobación PEM revisa la envoltura y la forma Base64, sin verificar RSA. Conserva los campos opcionales conocidos y cuenta los demás.
Qué demuestra y qué no demuestra el informe
No consulta el estado de Google Cloud
Un resultado correcto no prueba existencia, permisos, acceso público ni credenciales funcionales. No hay búsqueda de ID a número de proyecto. Regiones y zonas se muestran como fueron escritas, sin consultar un registro de servicios ni comprobar su relación con el recurso.
Un perfil genérico de pares
Colección e ID deben alternarse, sin repetir nombres de colección. No admite enlaces REST, correos aislados, segmentos vacíos, comodines, escapes porcentuales, consultas o fragmentos. Las excepciones como rutas Compute con global quedan fuera. Un rechazo local no significa que Google considere inválido ese recurso.
Solo los extremos de almacenamiento indicados
Acepta HTTPS por ruta y por host virtual con un bucket de una etiqueta DNS. Rechaza HTTP, puertos explícitos, credenciales, consultas firmadas, fragmentos, Firebase, API JSON, consola y dominios propios. Nunca elimina parámetros para producir una URL aparentemente equivalente.
No normaliza como una ruta de archivos
Conserva barras repetidas y porcentajes literales en gs. Rechaza segmentos punto, barras inversas, controles y el prefijo ACME reservado. El nombre tiene un límite de 1.024 bytes UTF-8 del espacio plano. No interpreta generaciones ni comodines; la salida tampoco es un argumento escapado para la terminal.
Ocultar no equivale a borrar
La clave privada y los campos desconocidos no aparecen en el informe. La entrada y la copia temporal para deshacer aún contienen el original. No se detectan todos los secretos dentro de metadatos permitidos. No hay revelado, exportación original, verificación RSA, consulta de revocación, firma ni autenticación.
Un único valor con límites
No hay carga de archivos, lotes ni importación remota por URL. La entrada admite 65.536 unidades UTF-16, el nombre de recurso 4.096 y el JSON profundidad 100. También rige el presupuesto de nodos del analizador compartido. Si se excede, se bloquea la exportación sin truncar datos.
Preguntas sobre el Analizador de recursos GCP
¿Cómo encuentro un recurso a partir de su nombre completo?
El nombre completo incluye el host del servicio y la ruta relativa. Separarlos ayuda a elegir la consola o API donde continuar la búsqueda. Encontrar realmente el recurso requiere permisos adecuados; esta página no recorre el proyecto ni confirma que exista.
¿Dónde encuentro el URI gs de Cloud Storage?
Identifica el bucket y el nombre exacto del objeto en Cloud Storage. Su forma es gs://bucket/object. El modo GCS permite revisar ese valor o convertir una dirección HTTPS admitida. También acepta un bucket sin objeto, pero ese resultado no apunta a un archivo concreto.
¿Cómo obtengo una URL HTTP para un objeto de un bucket?
La forma por ruta admitida es https://storage.googleapis.com/bucket/object, con el nombre de objeto bien codificado. Generarla no publica un objeto privado ni añade una firma. Puede seguir requiriendo autorización; un error de acceso no demuestra por sí solo un problema de codificación.
¿Se puede obtener el número de un proyecto de Google Cloud a partir de su ID?
El ID y el número son identificadores distintos. Se puede reconocer un segmento compuesto por cifras, pero no calcular su correspondencia a partir del texto. Usa una consulta autorizada de proyectos en Google Cloud y conserva el identificador que exija la API de destino.
¿Puedo guardar un archivo JSON de cuenta de servicio en GitHub?
No subas una clave privada real de cuenta de servicio a un repositorio. La exportación de esta herramienta oculta la clave, pero los metadatos visibles requieren revisión. Si la clave ya se expuso, borrar una copia no basta: sigue el procedimiento de Google Cloud para reemplazarla y eliminarla.
¿Una entrada admitida produce un resultado inesperado?
Usa el Analizador de recursos GCP para leer la jerarquía y cambia de modo si tienes una dirección de almacenamiento o un archivo de cuenta de servicio.