Выберите имя ресурса, адрес GCS или JSON сервисного аккаунта. Проверяйте по одному значению.
Анализ ресурсов GCP
Ресурс, адрес или JSON
Отчёт проверки
Обработка в памяти браузера. Ввод не сохраняется и не отправляется; запросов ресурсов и аутентификации нет.
Интерпретация ввода
Относительное или полное имя из пар, без версии API и ссылки REST.
Одно значение · 65 536 единиц UTF-16 · ресурс 4 096 · объект 1 024 байта UTF-8 · глубина JSON 100.
Ввод или режим изменён. Перед экспортом выполните разбор заново.
В журнале бывает полное имя, а в настройке требуется только проект или родительский путь. Анализ ресурсов GCP помогает отделить нужную часть. Адрес хранилища и файл учётных данных имеют другой смысл, поэтому режим выбирается явно. Идентификаторы остаются строками: инструмент не пытается вычислить ID проекта из его номера.
Зачем нужен Анализ ресурсов GCP
Путь становится читаемой иерархией
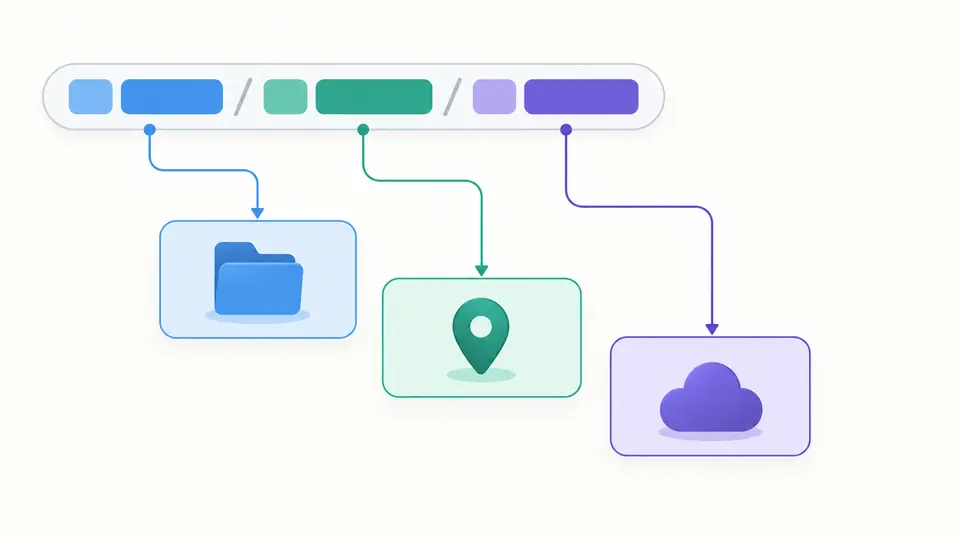
Анализ ресурсов GCP объединяет коллекцию с её ID и отдельно показывает родителя и последний элемент. Полное имя содержит также хост сервиса; по относительному имени сервис не угадывается. Так можно проследить связь проекта, расположения и сервиса, прежде чем копировать часть ссылки в конфигурацию.
Поля видны, ключ исключён
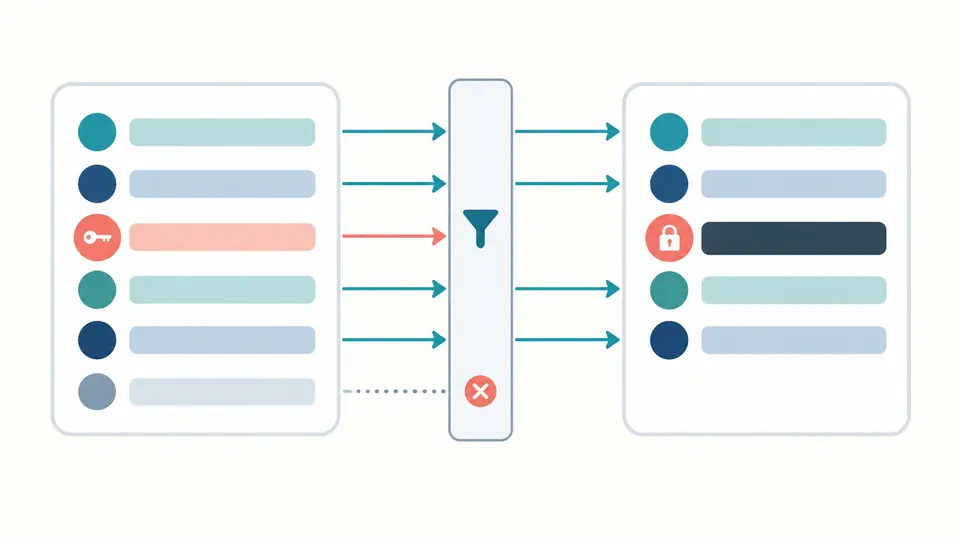
Отчёт собирается заново по фиксированному списку полей. private_key всегда скрыт. Для неизвестных полей выводится только количество, без названий и значений. Исходный текст остаётся в редакторе; видимые метаданные проекта и аккаунта тоже стоит проверить перед передачей другим людям.
Сначала проверьте режим и актуальность
01
Смена режима сохраняет ввод
При переключении текст остаётся, а старый отчёт помечается как устаревший. Пример соответствует выбранному режиму. Перед заменой показываются вымышленные данные и число затронутых символов; содержимое меняется только после применения.
02
Различайте процент и кодирование
При переходе из gs в HTTPS последовательность %20 в имени объекта gs:// означает три символа и превращается в %2520. Путь HTTPS декодируется один раз. Плюс не становится пробелом, а повторные косые черты остаются частью имени.
03
Экспортируйте актуальный результат
Автоанализ запускается через 350 мс после изменения. При его отключении доступны кнопка проверки и Ctrl/Cmd + Enter. Редактирование сразу блокирует экспорт. Пример и очистка требуют просмотра; однократная отмена восстанавливает ввод вместе с предыдущим отчётом.
Что проверяется в трёх форматах
Иерархия и область ресурса
Принимается относительное имя ресурса или полное имя с //service.googleapis.com. Отчёт содержит пары коллекция/ID, родителя, последний элемент и распознанные области проекта, организации, папки и расположения. Числовой токен проекта отмечается отдельно, без поиска соответствующего ID.
Преобразование URL GCS
Форма gs:// переводится в адрес по пути на storage.googleapis.com и обратно. Видны бакет, объект и длина в байтах UTF-8. Бакет с одной DNS-меткой получает также виртуальный хост. Для имён с точками или подчёркиванием используется адрес по пути, без подбора другого домена.
Сервисный аккаунт JSON и его поля
Проверяются тип service_account, обязательные строки и известные метаданные. Повторные ключи JSON, небезопасные числа и адреса метаданных без HTTPS отклоняются. Проверка PEM охватывает только оболочку и форму Base64, но не RSA. Известные необязательные поля сохраняются, остальные только подсчитываются.
Границы проверки формата
Состояние облака не проверяется
Успешный разбор не подтверждает существование, права, публичный доступ или работоспособность ключа. Поиск номера проекта по ID отсутствует. Регион и зона показываются как введены, без сверки со списком сервисов и без проверки связи с типом ресурса.
Общий профиль парного пути
Коллекция и ID должны чередоваться; названия коллекций не повторяются. Не принимаются ссылки REST, отдельные адреса почты, пустые сегменты, маски, процентное кодирование, запросы и фрагменты. Исключения вроде путей Compute с global находятся вне профиля. Отказ инструмента не означает отказ Google API.
Только указанные адреса хранилища
Поддерживается HTTPS по пути либо виртуальный хост с бакетом из одной DNS-метки. HTTP, явные порты, учётные данные, подписанные запросы, фрагменты, Firebase, JSON API, консоль и собственные домены отклоняются. Параметры никогда не удаляются молча ради якобы равнозначного адреса.
Имя объекта не очищается как путь файла
Повторные слеши и буквальные проценты в gs сохраняются. Сегменты из точек, обратные слеши, управляющие символы и зарезервированный префикс ACME не принимаются. Лимит — 1 024 байта UTF-8 для плоского пространства имён. Поколения и маски не интерпретируются; результат не является экранированным аргументом оболочки.
Скрытие имеет определённые границы
Закрытый ключ и неизвестные поля не попадают в отчёт. Ввод и одна временная копия для отмены всё ещё содержат оригинал. Инструмент не выявляет все секреты внутри разрешённых метаданных. Нет показа ключа, экспорта оригинала, проверки RSA, отзыва, подписи или аутентификации.
Одно значение с ограниченным размером
Нет загрузки файлов, пакетного режима или получения данных по удалённому URL. Ввод ограничен 65 536 единицами UTF-16, имя ресурса — 4 096, глубина JSON — 100. Действует и лимит узлов общего сканера. Превышение блокирует экспорт; усечённые данные не выдаются за полный результат.
Вопросы про Анализ ресурсов GCP
Как найти ресурс по его полному имени?
Полное имя включает хост сервиса и относительный путь. Разделение этих частей помогает выбрать нужную консоль или API для дальнейшего поиска. Чтобы действительно найти ресурс, нужны соответствующие права. Эта страница не просматривает проект и не подтверждает существование ресурса.
Где найти URI gs для Cloud Storage?
Найдите бакет и точное имя объекта в Cloud Storage. Их форма — gs://bucket/object. Режим GCS позволяет проверить такой адрес или преобразовать поддерживаемую ссылку HTTPS. Бакет без объекта тоже принимается, но результат не указывает на определённый файл.
Как получить HTTP-ссылку на объект в бакете?
Поддерживаемая форма по пути — https://storage.googleapis.com/bucket/object с правильно закодированным именем объекта. Её создание не делает закрытый объект публичным и не добавляет подпись. Может потребоваться авторизация, поэтому ошибка доступа сама по себе не доказывает ошибку кодирования.
Можно ли получить номер проекта Google Cloud по его ID?
ID и номер — разные идентификаторы. Можно распознать сегмент из цифр, но нельзя вычислить соответствие из одной строки. Выполните разрешённый запрос проекта в Google Cloud и используйте тот вид идентификатора, который требует целевой API.
Можно ли хранить JSON-файл сервисного аккаунта на GitHub?
Не размещайте настоящий закрытый ключ сервисного аккаунта в репозитории. Экспорт этого инструмента скрывает ключ, но видимые метаданные всё равно требуют проверки. Если ключ уже раскрыт, удаления одной копии файла недостаточно: выполните замену и удаление ключа по процедуре Google Cloud.