Escolha um nome de recurso, um endereço GCS ou um JSON de conta de serviço. Verifique um valor por vez.
Analisador de recursos GCP
Recurso, endereço ou JSON
Relatório de inspeção
Processado na memória deste navegador. Sem salvar, enviar, consultar recursos ou autenticar.
Interpretação da entrada
Nome relativo ou completo em pares, sem versão de API ou link REST.
Um valor · 65.536 unidades UTF-16 · recurso 4.096 · objeto 1.024 bytes UTF-8 · profundidade JSON 100.
A entrada ou o modo mudou. Analise novamente antes de exportar.
O log pode trazer um nome completo quando a configuração pede apenas o projeto ou o recurso pai. O Analisador de recursos GCP ajuda a separar essas partes. Endereços de armazenamento e arquivos de credenciais têm outro significado, por isso o modo é escolhido explicitamente. Os identificadores continuam sendo strings, sem adivinhar a relação entre ID e número de projeto.
Por que usar o Analisador de recursos GCP
Entenda a hierarquia do caminho
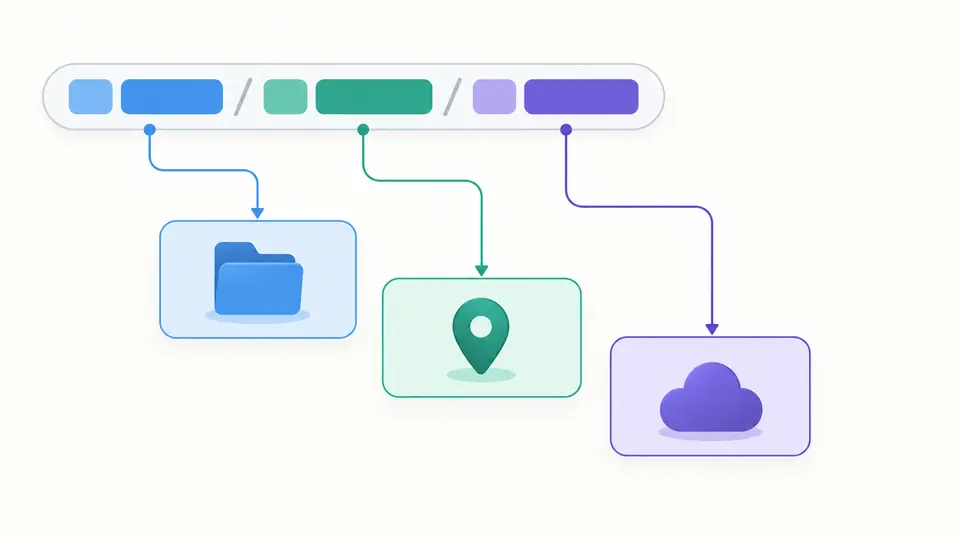
O Analisador de recursos GCP mantém cada coleção junto de seu ID e destaca o pai e o último elemento. O nome completo inclui o host do serviço; um nome relativo não permite deduzi-lo. Assim, você pode acompanhar projeto, local e serviço antes de copiar apenas um trecho da referência.
Confira os campos sem exportar a chave
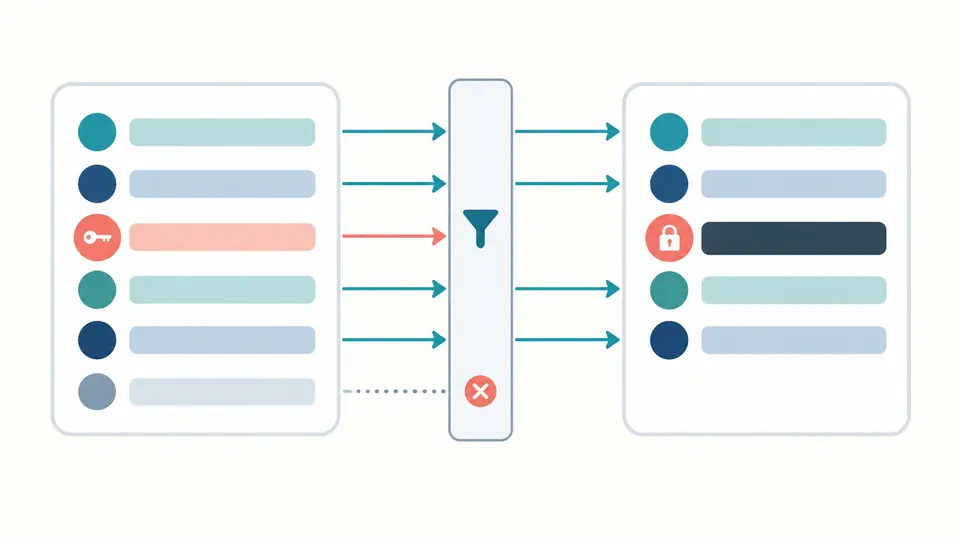
O relatório é montado a partir de uma lista fixa de campos permitidos. private_key fica sempre oculto. Campos desconhecidos são contados, sem exibir seus nomes ou valores. O texto original continua na entrada; revise também os metadados de projeto, e-mail e cliente antes de compartilhar.
Confira a interpretação e a atualização
01
Mude o modo sem substituir o texto
Trocar de modo mantém a entrada e marca o relatório anterior como desatualizado. O exemplo corresponde ao modo selecionado. A prévia mostra os dados fictícios e a quantidade de caracteres que será substituída; a mudança só acontece ao aplicar.
02
Entenda o sinal de porcentagem
Na conversão de gs para HTTPS, %20 no objeto de gs:// são três caracteres e vira %2520. O caminho HTTPS é decodificado uma única vez. O sinal de mais não vira espaço, e barras repetidas continuam fazendo parte do nome do objeto.
03
Exporte apenas o resultado atual
A análise automática espera 350 ms após a edição. Desative-a para usar Analisar ou Ctrl/Cmd + Enter. Qualquer mudança bloqueia a exportação imediatamente. Exemplo e Limpar exigem prévia; Desfazer recupera a entrada e seu resultado anterior juntos.
Três formatos, verificações diferentes
Hierarquia e escopo do recurso
Aceita nomes relativos e nomes de recursos completos com //service.googleapis.com. O relatório mostra pares coleção/ID, pai, último elemento e escopos reconhecidos de projeto, organização, pasta e local. Um token numérico de projeto é identificado, mas não associado a um ID por suposição.
Converter uma URL GCS
Converte entre gs:// e o endpoint por caminho de storage.googleapis.com, mostrando bucket, objeto e tamanho UTF-8. Buckets com um único rótulo DNS também recebem uma URL de host virtual. Nomes com ponto ou sublinhado usam o formato por caminho, sem inferir outro domínio.
Revisar conta de serviço JSON
Exige o tipo service_account e os campos de texto essenciais. Rejeita chaves JSON repetidas, números inseguros e URLs de metadados sem HTTPS. A verificação PEM avalia apenas o envelope e o formato Base64, sem validar RSA. Campos opcionais conhecidos são mantidos; os demais são apenas contados.
Limites da verificação de formato
Não consulta o estado da nuvem
Um resultado válido não confirma existência, permissões, acesso público ou credenciais funcionais. Não há consulta de ID para número de projeto. Regiões e zonas são exibidas como digitadas, sem consultar um catálogo de serviços ou confirmar sua relação com o recurso.
Um perfil genérico de pares
Coleção e ID devem se alternar, sem repetir nomes de coleção. Links REST, e-mails isolados, segmentos vazios, curingas, escapes percentuais, consultas e fragmentos não são aceitos. Exceções como caminhos Compute com global ficam fora desse perfil. A rejeição local não é uma resposta do serviço do Google.
Somente os endpoints indicados
Aceita HTTPS por caminho e por host virtual com bucket de um rótulo DNS. HTTP, portas explícitas, credenciais, consultas assinadas, fragmentos, Firebase, API JSON, console e domínios próprios são rejeitados. Nenhum parâmetro é descartado silenciosamente para apresentar uma URL como equivalente.
Nome de objeto não é caminho de arquivo
Barras repetidas e sinais de porcentagem literais em gs são preservados. Segmentos ponto, barras invertidas, controles e o prefixo ACME reservado são rejeitados. O limite é 1.024 bytes UTF-8 do namespace plano. Gerações e curingas não são interpretados; a saída não é um argumento escapado de shell.
Ocultar não significa apagar
A chave privada e os campos desconhecidos não entram no relatório. A entrada e a cópia temporária de desfazer ainda contêm o original. O recurso não detecta todos os segredos em metadados permitidos. Não há revelação de chave, exportação original, validação RSA, consulta de revogação, assinatura ou autenticação.
Um valor com limites de processamento
Não há upload de arquivo, lote ou importação remota por URL. São aceitas 65.536 unidades UTF-16 na entrada, 4.096 no nome de recurso e profundidade JSON de 100. O orçamento de nós do scanner compartilhado também se aplica. Exceder o limite bloqueia a exportação, sem truncar o relatório.
Perguntas sobre o Analisador de recursos GCP
Como encontrar um recurso pelo nome completo?
O nome completo contém o host do serviço e o caminho relativo. Separar essas partes ajuda a escolher o console ou a API para continuar a busca. Encontrar de fato o recurso exige permissões adequadas; esta página não percorre o projeto nem comprova a existência do recurso.
Onde encontro o URI gs do Cloud Storage?
Identifique o bucket e o nome exato do objeto no Cloud Storage. A representação é gs://bucket/object. O modo GCS verifica esse valor ou converte um endereço HTTPS aceito. Um bucket sem objeto também funciona, mas esse resultado não aponta para um arquivo específico.
Como obter um URL HTTP para um objeto de um bucket?
O formato por caminho aceito é https://storage.googleapis.com/bucket/object, com o nome do objeto devidamente codificado. Gerar essa URL não publica um objeto privado nem adiciona uma assinatura. A autorização pode continuar sendo necessária; uma falha de acesso não comprova erro de codificação.
É possível obter o número de um projeto do Google Cloud pelo ID?
ID e número são identificadores diferentes. É possível reconhecer um segmento só de dígitos, mas não calcular sua correspondência a partir do texto. Faça uma consulta autorizada de projeto no Google Cloud e mantenha o tipo de identificador exigido pela API de destino.
Posso colocar um arquivo JSON de conta de serviço no GitHub?
Não coloque uma chave privada real de conta de serviço em um repositório. O relatório exportado por esta ferramenta oculta a chave, mas os metadados visíveis ainda precisam ser revisados. Se a chave já foi exposta, apagar uma cópia não basta: siga o procedimento do Google Cloud para substituí-la e excluí-la.
Use o Analisador de recursos GCP para ler a hierarquia e mude de modo quando a entrada for um endereço de armazenamento ou um arquivo de conta de serviço.