Cloud Dev Helpers

Analisar ID de recurso AzureEntenda a hierarquia e os campos

Escolha entre ID de recurso, URL de armazenamento e cadeia de conexão. Separe os campos ou reconstrua a string a partir do JSON.

Analisar ID de recurso Azure

String ou JSON de campos

Resultado

O processamento fica na memória do navegador, sem requisições de rede nem histórico de entradas.

Opções de análise e saída

Vale para resultado, prévia e exportação; a entrada continua original. Valores de consulta e campos de conexão fora da lista pública são ocultados.

Para reconstruir, use somente o objeto fields. Editar campos mostra uma prévia e aplica os valores originais à entrada. Cópias com [REDACTED] não podem ser reconstruídas.

Apenas a estrutura é verificada. Não são testados existência do recurso, permissões, chaves ou conexão.

Até 32.768 caracteres · 100 itens de conexão/consulta · 128 segmentos de ID

Estrutura processada. Confira o resultado.

Um caminho com storageAccounts, blobServices e containers descreve mais que o nome do último recurso. Analisar ID de recurso Azure permite conferir assinatura, grupo de recursos e cada par de tipo e nome, sem perder os pais da cadeia.

Uma cadeia de conexão Azure responde a outra pergunta: quais campos foram fornecidos para conectar? Ela pode trazer conta e chave, sem informar a assinatura. Compare fields, details e reconstructed para distinguir o conteúdo original das informações que precisam de consulta externa.

Por que analisar ID de recurso Azure aqui

Leia toda a cadeia de recursos e passe da estrutura para a string sem perder de vista os campos sensíveis.

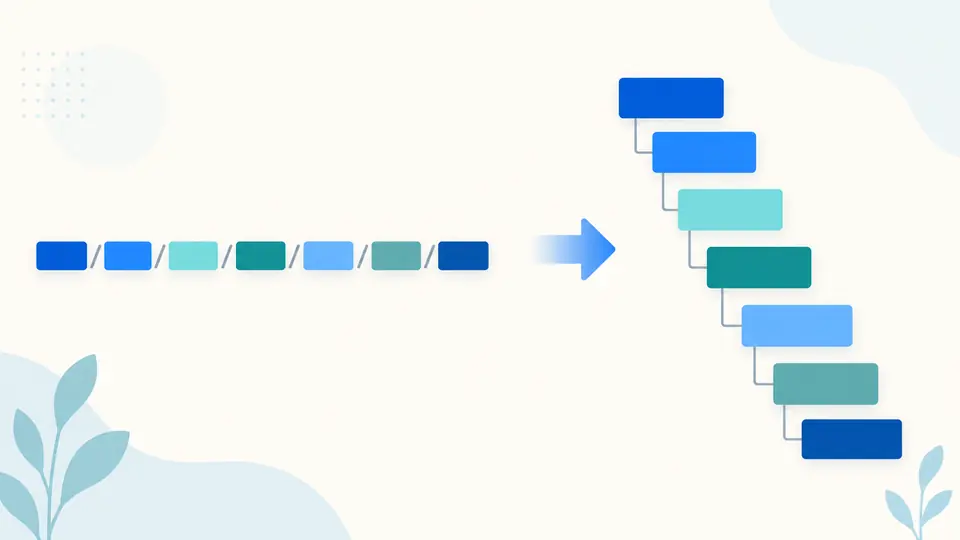
Enxergue os pais do recurso

Recursos aninhados mantêm seus pares de tipo e nome. Novos trechos providers ficam em grupos próprios, inclusive em recursos de extensão. Campos ausentes permanecem null, em vez de inventar uma assinatura para um caminho de escopo de locatário.

Caminho longo de recurso expandido em uma árvore de pais e filhos

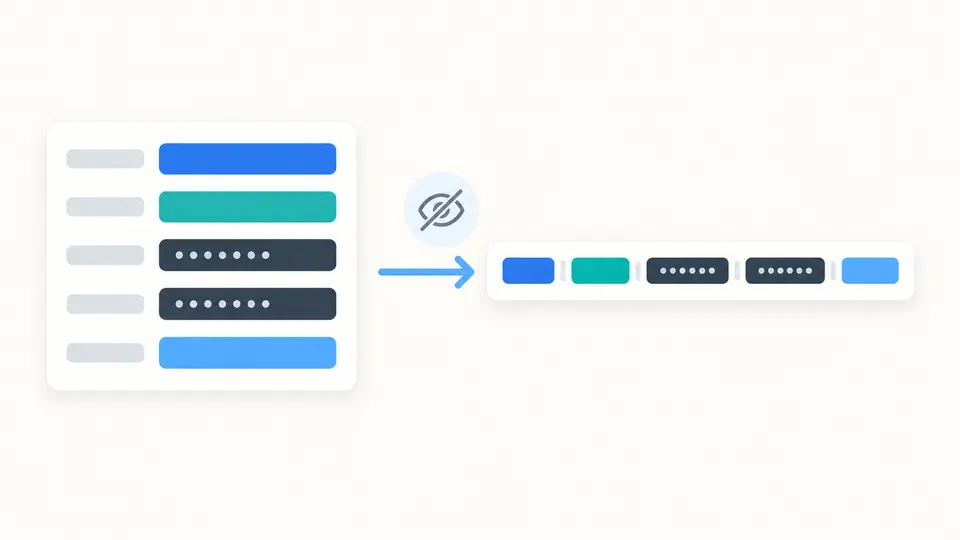
Reconstrua com controle da exposição

Editar campos prepara o JSON de construção com uma prévia. Ao aplicar, os valores originais entram no editor; a saída segue a opção de ocultação. Copiar e baixar usam exatamente o resultado exibido, inclusive os marcadores que ocultam credenciais.

Campos estruturados formando uma string, com blocos cobrindo valores de credenciais

Confira estes detalhes antes de substituir a entrada

01

Escolha o formato antes do exemplo

A execução automática começa 350 ms após a última edição. Mudar o tipo interpreta o texto atual pelo novo formato; o exemplo ajuda a reconhecer a estrutura esperada.

  • Ao desligar o modo automático, aparece Executar. Ctrl/Cmd+Enter também executa a operação.
02

Edite apenas o objeto de campos

A construção recebe fields, sem o envelope que contém details e reconstructed. Editar campos seleciona esse objeto. A prévia respeita a ocultação, mas a aplicação preserva os valores originais na entrada.

  • Exemplo, Limpar e Editar campos mostram a quantidade de caracteres substituídos. Desfazer restaura entrada e resultado uma vez.
03

Espere um resultado atualizado

Alterações no texto ou nas opções bloqueiam copiar e baixar até uma nova execução bem-sucedida. A análise gera JSON; a construção gera texto. Erros continuam visíveis na página.

  • Para exportar credenciais completas, desative a ocultação e execute novamente. [REDACTED] não é uma chave utilizável.

Quatro formas de inspecionar a estrutura

Escopos e provedores

Analisar ID de recurso Azure ajuda a conferir caminhos de assinatura, grupo, grupo de gerenciamento e locatário. details resume tipo e nome do último provedor; fields conserva a cadeia completa do identificador de recurso.

Caminho original da URL

A URL de armazenamento é separada em conta, serviço, sufixo de nuvem, caminho e consulta. São preservados codificação, barras repetidas, ordem e repetição de parâmetros. Segmentos com pontos não são normalizados.

Valores com sinal de igual

Cada item de conexão é dividido apenas no primeiro sinal de igual, preservando o final de chaves Base64. A ordem é mantida; chaves repetidas são rejeitadas mesmo quando diferem apenas pelas maiúsculas.

Construção pela mesma gramática

O JSON editado passa pelas mesmas regras de análise depois da reconstrução. kind deve corresponder ao formato escolhido. Propriedades extras ou ausentes são recusadas, evitando confundir campos de entrada com resumos derivados.

O que o resultado permite concluir

Estrutura não comprova existência
Analisar ID de recurso Azure verifica GUID, escopo e pares de segmentos. Não consulta recursos, testa conexões nem garante regras de nomes específicas de cada provedor. Assinatura e grupo ausentes não são deduzidos de uma conexão.
URLs seguem hosts padrão
São aceitos blob, dfs, file, queue e table em core.windows.net, core.chinacloudapi.cn e core.usgovcloudapi.net. Domínios próprios, privados, Azure Stack, antiga nuvem alemã, sites estáticos e Azurite ficam fora desse modo. Endpoints explícitos em conexões têm validação separada.
Ocultação não cria credenciais
Valores de consulta e campos de conexão fora da lista pública ficam ocultos por padrão, sem alterar a entrada. Não há geração, renovação ou validação de SAS e chaves. Um marcador [REDACTED] precisa ser substituído antes da construção.
Conexões têm um escopo definido
São reconhecidos formatos de Storage e Service Bus/Event Hubs. SQL/ODBC, JDBC, URIs AMQP genéricas e valores com escape de ponto e vírgula não são aceitos. UseDevelopmentStorage=true é preservado, sem expandir chaves nem iniciar o Azurite.
Segmentos não são diretórios consultados
O caminho não é decodificado nem tem barras ou pontos reorganizados. Um único segmento pode indicar um contêiner ou um blob no contêiner raiz. A ferramenta não escolhe uma interpretação sem evidência nem verifica a assinatura da consulta.
Limites por entrada
O máximo é 32.768 caracteres, 100 itens por conexão ou consulta e 128 segmentos de ID. Exceder o limite gera erro, sem truncamento silencioso. Não há importação de arquivos, processamento em lote ou histórico. A URL original pode caber no limite, mas o JSON expandido pode ultrapassá-lo. A edição de campos rejeita esse rascunho antes de substituir a entrada.

Dúvidas ao analisar ID de recurso Azure

Como extrair o grupo e o nome do recurso a partir do ID?

Analise no modo ID de recurso e confira fields.resourceGroup e details.resourceName. Para nomes dos pais, percorra resources dentro de providers. Em escopos sem grupo, resourceGroup será null; o último nome não substitui o caminho completo.

Dá para obter o ID da conta de armazenamento usando apenas a cadeia de conexão?

Em geral, não: nome da conta e endpoint não informam necessariamente assinatura e grupo. A ferramenta não faz consultas de gerenciamento para completar esses campos. Obtenha-os no ambiente Azure antes de montar o ID correspondente.

Onde encontro o caminho de um blob?

No modo de URL, fields.path mostra o caminho original depois do host; details.pathSegments mostra os segmentos. Normalmente há contêiner e nome do blob, mas o contêiner raiz exige cuidado. A lista representa texto, não arquivos encontrados.

Posso montar a URL de um blob sem me conectar ao Azure?

Sim, se você já conhece conta, serviço, sufixo suportado e caminho correto. Analise uma URL, escolha Editar campos e ajuste o JSON. Construir o endereço não confirma acesso ao blob nem produz uma nova assinatura SAS.

Por que a cadeia de conexão do portal é diferente da exibida no PowerShell?

A combinação varia conforme autenticação por chave ou SAS e uso de endpoints explícitos. A ordem também pode mudar. Analise cada string e compare as chaves; a aparência sozinha não revela qual credencial funciona nem quais permissões estão ativas.

Encontrou uma estrutura inesperada?

Analisar ID de recurso Azure com um exemplo

Comece pela hierarquia fictícia, escolha o tipo da sua entrada e confira a saída atualizada antes de copiar ou baixar.

Processamento concluído significa estrutura analisada, sem validação do serviço Azure.